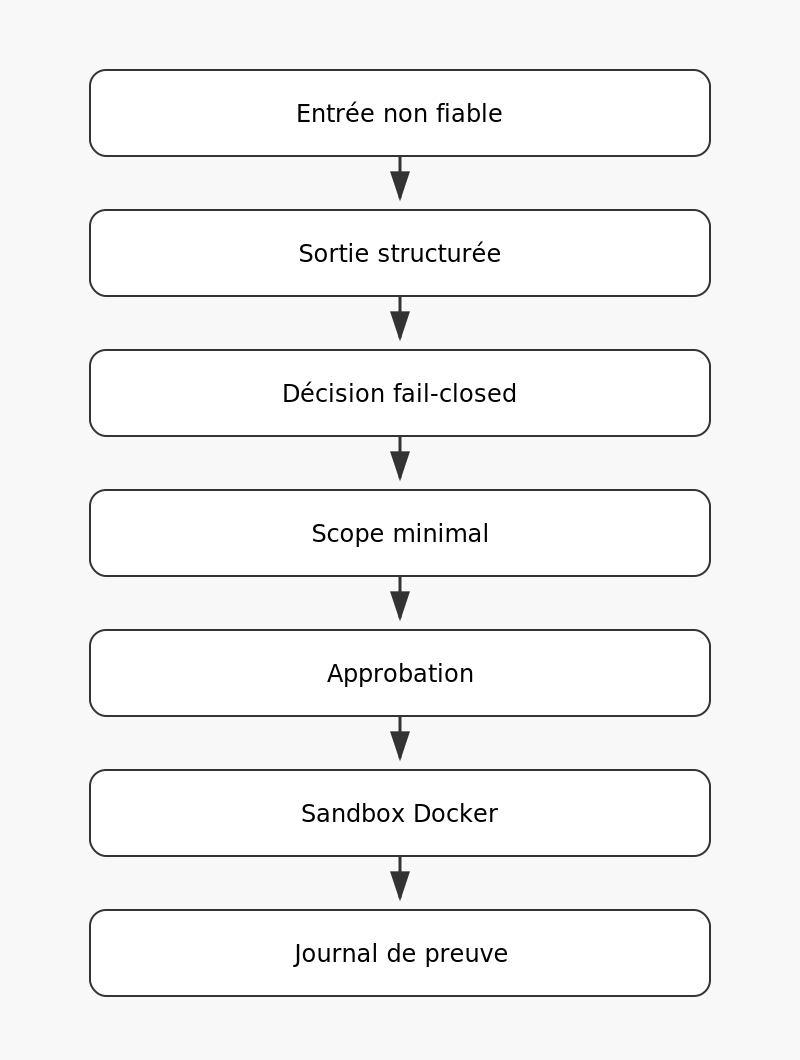
Sécuriser un agent IA outillé : moindre privilège, approbations, MCP OAuth et sandbox Docker
Ce tutoriel construit un garde-fou concret autour d’un agent qui peut lire un dépôt, commenter une issue et, en théorie, appeler des outils plus puissants. L’objectif n’est pas de démontrer une autonomie maximale, mais de réduire la capacité de nuisance : scopes minimaux, décisions fail-closed, approbation humaine pour les écritures, OAuth correct
اقرأ التحليل الكامل↗