يعالج موضوع «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» مشكلة محددة: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وينطلق من عناصر فعلية هي handoff, authorization context, specialist agent, history, RunContext للوصول إلى قرار يمكن التحقق منه بدلا من وصف عام.
المشكلة العملية: handoff مع authorization context
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c11 من RunContext ويعامل handoff كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على authorization context إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ specialist agent بإحداث الأثر المقصود حول history. إذا فشل تحقق specialist agent يعيد rollback الإعداد المرتبط بـ history ثم يشغل agent-handoff-authorization-context-ar-c11 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من RunContext. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى handoff وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود authorization context و history؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c11 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c12 من handoff ويعامل authorization context كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على specialist agent إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ history بإحداث الأثر المقصود حول RunContext. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل handoff نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار authorization context تتضمن fixture agent-handoff-authorization-context-ar-c12 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى specialist agent. بعد ذلك يراقب التشغيل الانتقال بين specialist agent و history، بينما يتحقق الأمن من أن RunContext لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c13 من authorization context ويعامل specialist agent كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على history إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ RunContext بإحداث الأثر المقصود حول handoff. إذا فشل تحقق RunContext يعيد rollback الإعداد المرتبط بـ handoff ثم يشغل agent-handoff-authorization-context-ar-c13 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من authorization context. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى specialist agent وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود history و handoff؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c13 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c14 من specialist agent ويعامل history كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على RunContext إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ handoff بإحداث الأثر المقصود حول authorization context. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل specialist agent نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار history تتضمن fixture agent-handoff-authorization-context-ar-c14 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى RunContext. بعد ذلك يراقب التشغيل الانتقال بين RunContext و handoff، بينما يتحقق الأمن من أن authorization context لا يحصل على صلاحية ضمنية أو بيانات زائدة.
حالات الفشل والإشارات وطريقة التشخيص
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c21 من handoff ويعامل authorization context كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على specialist agent إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ history بإحداث الأثر المقصود حول RunContext. بعد ذلك يراقب التشغيل الانتقال بين specialist agent و history، بينما يتحقق الأمن من أن RunContext لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق history يعيد rollback الإعداد المرتبط بـ RunContext ثم يشغل agent-handoff-authorization-context-ar-c21 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من handoff. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى authorization context وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c22 من authorization context ويعامل specialist agent كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على history إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ RunContext بإحداث الأثر المقصود حول handoff. وتبقى الخلاصة محكومة بحدود history و handoff؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c22 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل authorization context نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار specialist agent تتضمن fixture agent-handoff-authorization-context-ar-c22 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى history.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c23 من specialist agent ويعامل history كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على RunContext إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ handoff بإحداث الأثر المقصود حول authorization context. بعد ذلك يراقب التشغيل الانتقال بين RunContext و handoff، بينما يتحقق الأمن من أن authorization context لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق handoff يعيد rollback الإعداد المرتبط بـ authorization context ثم يشغل agent-handoff-authorization-context-ar-c23 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من specialist agent. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى history وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c24 من history ويعامل RunContext كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على handoff إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ authorization context بإحداث الأثر المقصود حول specialist agent. وتبقى الخلاصة محكومة بحدود handoff و specialist agent؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c24 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل history نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار RunContext تتضمن fixture agent-handoff-authorization-context-ar-c24 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى handoff.

نشر تدريجي وخطة رجوع
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c31 من authorization context ويعامل specialist agent كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على history إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ RunContext بإحداث الأثر المقصود حول handoff. لاختبار specialist agent تتضمن fixture agent-handoff-authorization-context-ar-c31 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى history. بعد ذلك يراقب التشغيل الانتقال بين history و RunContext، بينما يتحقق الأمن من أن handoff لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق RunContext يعيد rollback الإعداد المرتبط بـ handoff ثم يشغل agent-handoff-authorization-context-ar-c31 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من authorization context.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c32 من specialist agent ويعامل history كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على RunContext إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ handoff بإحداث الأثر المقصود حول authorization context. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى history وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود RunContext و authorization context؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c32 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل specialist agent نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c33 من history ويعامل RunContext كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على handoff إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ authorization context بإحداث الأثر المقصود حول specialist agent. لاختبار RunContext تتضمن fixture agent-handoff-authorization-context-ar-c33 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى handoff. بعد ذلك يراقب التشغيل الانتقال بين handoff و authorization context، بينما يتحقق الأمن من أن specialist agent لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق authorization context يعيد rollback الإعداد المرتبط بـ specialist agent ثم يشغل agent-handoff-authorization-context-ar-c33 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من history.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c34 من RunContext ويعامل handoff كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على authorization context إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ specialist agent بإحداث الأثر المقصود حول history. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى handoff وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود authorization context و history؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c34 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل RunContext نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
معايير قرار الإنتاج
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c41 من specialist agent ويعامل history كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على RunContext إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ handoff بإحداث الأثر المقصود حول authorization context. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل specialist agent نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار history تتضمن fixture agent-handoff-authorization-context-ar-c41 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى RunContext. بعد ذلك يراقب التشغيل الانتقال بين RunContext و handoff، بينما يتحقق الأمن من أن authorization context لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c42 من history ويعامل RunContext كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على handoff إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ authorization context بإحداث الأثر المقصود حول specialist agent. إذا فشل تحقق authorization context يعيد rollback الإعداد المرتبط بـ specialist agent ثم يشغل agent-handoff-authorization-context-ar-c42 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من history. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى RunContext وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود handoff و specialist agent؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c42 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c43 من RunContext ويعامل handoff كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على authorization context إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ specialist agent بإحداث الأثر المقصود حول history. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل RunContext نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار handoff تتضمن fixture agent-handoff-authorization-context-ar-c43 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى authorization context. بعد ذلك يراقب التشغيل الانتقال بين authorization context و specialist agent، بينما يتحقق الأمن من أن history لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c44 من handoff ويعامل authorization context كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على specialist agent إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ history بإحداث الأثر المقصود حول RunContext. إذا فشل تحقق history يعيد rollback الإعداد المرتبط بـ RunContext ثم يشغل agent-handoff-authorization-context-ar-c44 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من handoff. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى authorization context وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود specialist agent و RunContext؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c44 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
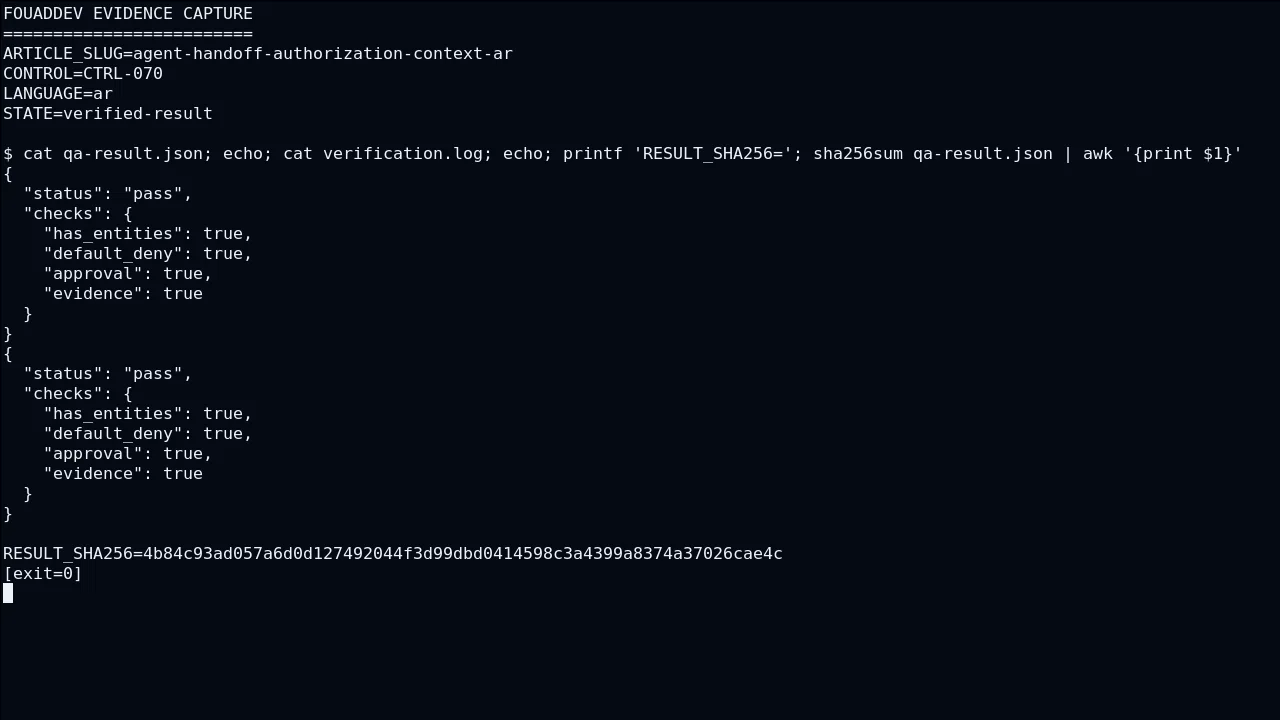
حدود الثقة حول specialist agent
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c51 من history ويعامل RunContext كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على handoff إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ authorization context بإحداث الأثر المقصود حول specialist agent. وتبقى الخلاصة محكومة بحدود handoff و specialist agent؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c51 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل history نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار RunContext تتضمن fixture agent-handoff-authorization-context-ar-c51 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى handoff.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c52 من RunContext ويعامل handoff كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على authorization context إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ specialist agent بإحداث الأثر المقصود حول history. بعد ذلك يراقب التشغيل الانتقال بين authorization context و specialist agent، بينما يتحقق الأمن من أن history لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق specialist agent يعيد rollback الإعداد المرتبط بـ history ثم يشغل agent-handoff-authorization-context-ar-c52 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من RunContext. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى handoff وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c53 من handoff ويعامل authorization context كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على specialist agent إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ history بإحداث الأثر المقصود حول RunContext. وتبقى الخلاصة محكومة بحدود specialist agent و RunContext؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c53 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل handoff نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار authorization context تتضمن fixture agent-handoff-authorization-context-ar-c53 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى specialist agent.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c54 من authorization context ويعامل specialist agent كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على history إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ RunContext بإحداث الأثر المقصود حول handoff. بعد ذلك يراقب التشغيل الانتقال بين history و RunContext، بينما يتحقق الأمن من أن handoff لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق RunContext يعيد rollback الإعداد المرتبط بـ handoff ثم يشغل agent-handoff-authorization-context-ar-c54 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من authorization context. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى specialist agent وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.

بناء مسار القرار باستخدام history
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c61 من RunContext ويعامل handoff كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على authorization context إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ specialist agent بإحداث الأثر المقصود حول history. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى handoff وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود authorization context و history؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c61 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل RunContext نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c62 من handoff ويعامل authorization context كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على specialist agent إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ history بإحداث الأثر المقصود حول RunContext. لاختبار authorization context تتضمن fixture agent-handoff-authorization-context-ar-c62 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى specialist agent. بعد ذلك يراقب التشغيل الانتقال بين specialist agent و history، بينما يتحقق الأمن من أن RunContext لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق history يعيد rollback الإعداد المرتبط بـ RunContext ثم يشغل agent-handoff-authorization-context-ar-c62 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من handoff.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c63 من authorization context ويعامل specialist agent كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على history إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ RunContext بإحداث الأثر المقصود حول handoff. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى specialist agent وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود history و handoff؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c63 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل authorization context نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c64 من specialist agent ويعامل history كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على RunContext إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ handoff بإحداث الأثر المقصود حول authorization context. لاختبار history تتضمن fixture agent-handoff-authorization-context-ar-c64 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى RunContext. بعد ذلك يراقب التشغيل الانتقال بين RunContext و handoff، بينما يتحقق الأمن من أن authorization context لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق handoff يعيد rollback الإعداد المرتبط بـ authorization context ثم يشغل agent-handoff-authorization-context-ar-c64 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من specialist agent.
التحقق من RunContext بدليل قابل للملاحظة
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c71 من handoff ويعامل authorization context كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على specialist agent إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ history بإحداث الأثر المقصود حول RunContext. إذا فشل تحقق history يعيد rollback الإعداد المرتبط بـ RunContext ثم يشغل agent-handoff-authorization-context-ar-c71 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من handoff. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى authorization context وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود specialist agent و RunContext؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c71 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c72 من authorization context ويعامل specialist agent كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على history إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ RunContext بإحداث الأثر المقصود حول handoff. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل authorization context نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار specialist agent تتضمن fixture agent-handoff-authorization-context-ar-c72 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى history. بعد ذلك يراقب التشغيل الانتقال بين history و RunContext، بينما يتحقق الأمن من أن handoff لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c73 من specialist agent ويعامل history كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على RunContext إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ handoff بإحداث الأثر المقصود حول authorization context. إذا فشل تحقق handoff يعيد rollback الإعداد المرتبط بـ authorization context ثم يشغل agent-handoff-authorization-context-ar-c73 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من specialist agent. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى history وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود RunContext و authorization context؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c73 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c74 من history ويعامل RunContext كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على handoff إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ authorization context بإحداث الأثر المقصود حول specialist agent. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل history نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار RunContext تتضمن fixture agent-handoff-authorization-context-ar-c74 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى handoff. بعد ذلك يراقب التشغيل الانتقال بين handoff و authorization context، بينما يتحقق الأمن من أن specialist agent لا يحصل على صلاحية ضمنية أو بيانات زائدة.
نقطة دليل: توضح PHP أن PHP 8.5 adds the URI extension, pipe operator, clone-with syntax and additional language/runtime improvements. ويُستخدم هذا المرجع لتأطير القسم «التحقق من RunContext بدليل قابل للملاحظة» من دون أن يحل محل الاختبار المحلي. [S7]ضوابط تستمر بعد الإطلاق
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c81 من authorization context ويعامل specialist agent كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على history إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ RunContext بإحداث الأثر المقصود حول handoff. بعد ذلك يراقب التشغيل الانتقال بين history و RunContext، بينما يتحقق الأمن من أن handoff لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق RunContext يعيد rollback الإعداد المرتبط بـ handoff ثم يشغل agent-handoff-authorization-context-ar-c81 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من authorization context. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى specialist agent وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c82 من specialist agent ويعامل history كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على RunContext إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ handoff بإحداث الأثر المقصود حول authorization context. وتبقى الخلاصة محكومة بحدود RunContext و authorization context؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c82 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل specialist agent نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار history تتضمن fixture agent-handoff-authorization-context-ar-c82 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى RunContext.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c83 من history ويعامل RunContext كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على handoff إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ authorization context بإحداث الأثر المقصود حول specialist agent. بعد ذلك يراقب التشغيل الانتقال بين handoff و authorization context، بينما يتحقق الأمن من أن specialist agent لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق authorization context يعيد rollback الإعداد المرتبط بـ specialist agent ثم يشغل agent-handoff-authorization-context-ar-c83 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من history. هذه الدقة تجعل «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى RunContext وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «تصميم handoff بين وكلاء دون فقدان سياق الصلاحية» يبدأ السيناريو agent-handoff-authorization-context-ar-c84 من RunContext ويعامل handoff كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على authorization context إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ specialist agent بإحداث الأثر المقصود حول history. وتبقى الخلاصة محكومة بحدود authorization context و history؛ فما لا يثبته السيناريو agent-handoff-authorization-context-ar-c84 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: نقل المهمة إلى وكيل متخصص مع الحفاظ على هوية المستخدم وقرار السياسة والمعلومات اللازمة لتفويض الأدوات. وهي تجعل RunContext نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار handoff تتضمن fixture agent-handoff-authorization-context-ar-c84 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى authorization context.
نقطة دليل: توضح Node.js أن Node.js 22.23.0 LTS was a security release addressing several high- and medium-severity issues in TLS, crypto, DNS, HTTP/2 and related areas. ويُستخدم هذا المرجع لتأطير القسم «ضوابط تستمر بعد الإطلاق» من دون أن يحل محل الاختبار المحلي. [S8]قائمة تحقق تشغيلية
- الضابط المتعلق بـ handoff يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ authorization context يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ specialist agent يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ history يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ RunContext يملك مدخلا وقاعدة وسلوك رفض ودليلا.
المصادر ونقاط التحكم
- [S1] AI Risk Management Framework — NIST positions the AI RMF as a voluntary framework for managing AI risks and is revising it while adding profiles for specific settings. source
- [S2] OWASP Top 10 for Large Language Model Applications — OWASP identifies its 2026 LLM Top 10 as the current release for major security risks in LLM applications. source
- [S3] OWASP Top 10 for LLM Applications 2025 — The 2025 OWASP LLM list provides the prior baseline for risks observed as LLMs became embedded in more production applications. source
- [S4] Authorization - Model Context Protocol — For HTTP authorization, MCP requires resource-bound tokens, server-side audience validation and PKCE, and forbids insecure token passthrough patterns. source
- [S5] REST Security Cheat Sheet — OWASP REST guidance emphasizes HTTPS, explicit access control and careful handling of tokens, methods, inputs and security headers. source
- [S6] Artificial Intelligence Risk Management Framework: Generative AI Profile — NIST AI 600-1 is a generative-AI profile for integrating trustworthiness and risk actions across the AI lifecycle. source
- [S7] PHP 8.5 Release Announcement — PHP 8.5 adds the URI extension, pipe operator, clone-with syntax and additional language/runtime improvements. source
- [S8] Node.js 22.23.0 (LTS) — Node.js 22.23.0 LTS was a security release addressing several high- and medium-severity issues in TLS, crypto, DNS, HTTP/2 and related areas. source
- [S9] PostgreSQL 18 Release Notes — PostgreSQL 18 added features including asynchronous I/O, improved upgrade handling, skip-scan support, uuidv7 and OAuth authentication support. source
- [S10] PostgreSQL 18 OAuth Authorization/Authentication — PostgreSQL 18 documents OAuth client authentication concepts and terminology for clients such as libpq and psql. source


التعليقات
لا توجد تعليقات منشورة بعد.
سجّل الدخول لإضافة تعليق