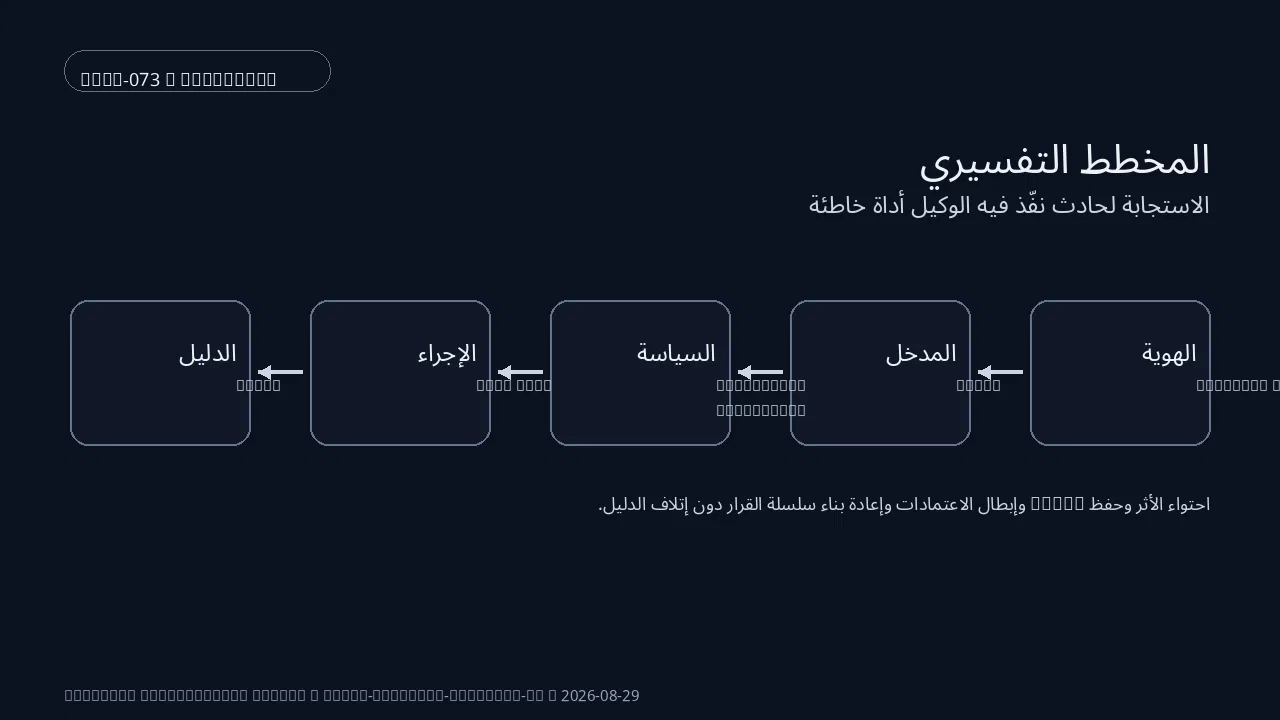
يعالج موضوع «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» مشكلة محددة: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وينطلق من عناصر فعلية هي incident response, trace, credential revocation, tool call, audit للوصول إلى قرار يمكن التحقق منه بدلا من وصف عام.
المشكلة العملية: incident response مع trace
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c11 من credential revocation ويعامل tool call كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على audit إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ incident response بإحداث الأثر المقصود حول trace. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل credential revocation نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار tool call تتضمن fixture agent-incident-response-ar-c11 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى audit. بعد ذلك يراقب التشغيل الانتقال بين audit و incident response، بينما يتحقق الأمن من أن trace لا يحصل على صلاحية ضمنية أو بيانات زائدة.
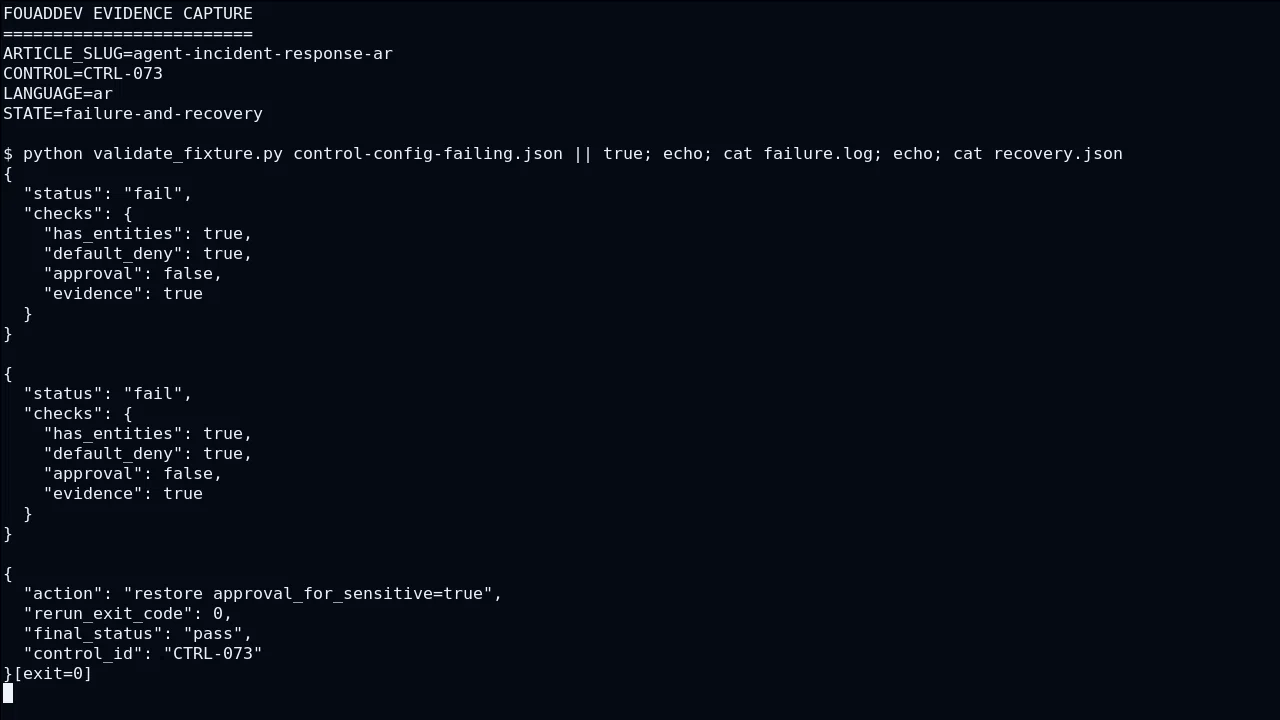
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c12 من tool call ويعامل audit كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على incident response إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ trace بإحداث الأثر المقصود حول credential revocation. إذا فشل تحقق trace يعيد rollback الإعداد المرتبط بـ credential revocation ثم يشغل agent-incident-response-ar-c12 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من tool call. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى audit وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود incident response و credential revocation؛ فما لا يثبته السيناريو agent-incident-response-ar-c12 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c13 من audit ويعامل incident response كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على trace إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ credential revocation بإحداث الأثر المقصود حول tool call. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل audit نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار incident response تتضمن fixture agent-incident-response-ar-c13 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى trace. بعد ذلك يراقب التشغيل الانتقال بين trace و credential revocation، بينما يتحقق الأمن من أن tool call لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c14 من incident response ويعامل trace كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على credential revocation إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ tool call بإحداث الأثر المقصود حول audit. إذا فشل تحقق tool call يعيد rollback الإعداد المرتبط بـ audit ثم يشغل agent-incident-response-ar-c14 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من incident response. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى trace وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود credential revocation و audit؛ فما لا يثبته السيناريو agent-incident-response-ar-c14 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
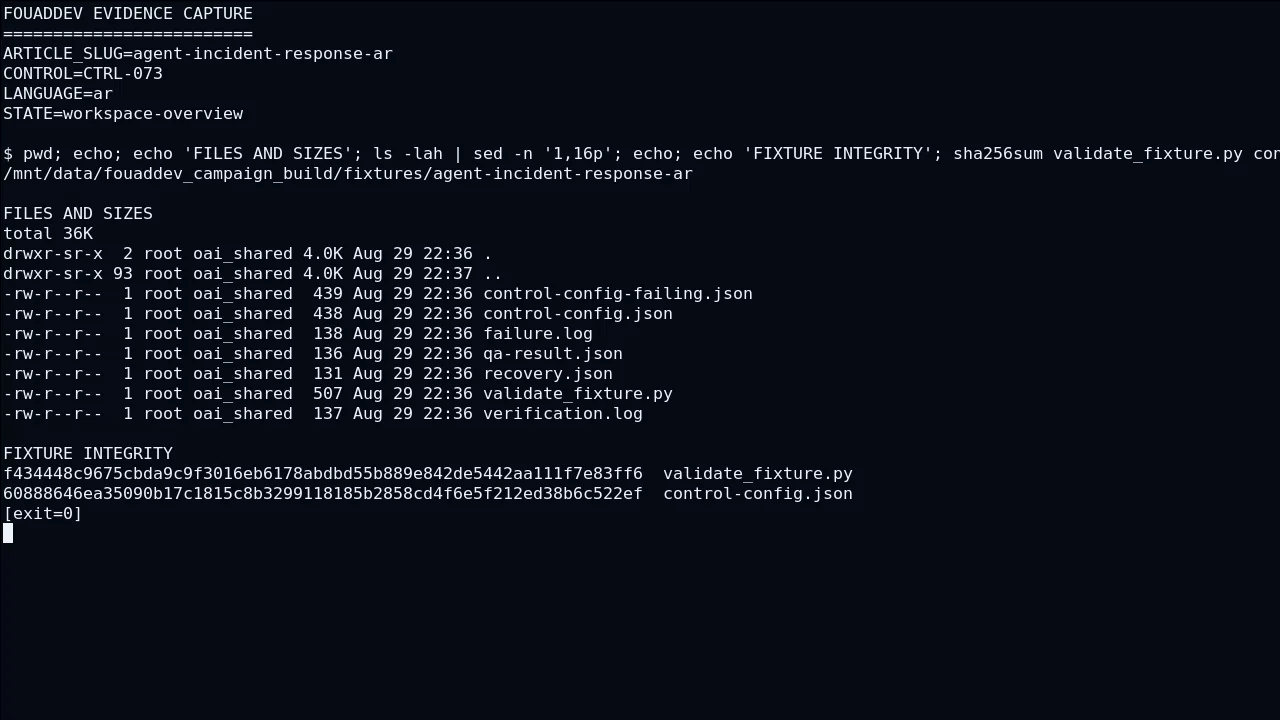
حدود الثقة حول credential revocation
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c21 من tool call ويعامل audit كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على incident response إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ trace بإحداث الأثر المقصود حول credential revocation. وتبقى الخلاصة محكومة بحدود incident response و credential revocation؛ فما لا يثبته السيناريو agent-incident-response-ar-c21 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل tool call نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار audit تتضمن fixture agent-incident-response-ar-c21 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى incident response.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c22 من audit ويعامل incident response كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على trace إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ credential revocation بإحداث الأثر المقصود حول tool call. بعد ذلك يراقب التشغيل الانتقال بين trace و credential revocation، بينما يتحقق الأمن من أن tool call لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق credential revocation يعيد rollback الإعداد المرتبط بـ tool call ثم يشغل agent-incident-response-ar-c22 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من audit. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى incident response وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c23 من incident response ويعامل trace كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على credential revocation إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ tool call بإحداث الأثر المقصود حول audit. وتبقى الخلاصة محكومة بحدود credential revocation و audit؛ فما لا يثبته السيناريو agent-incident-response-ar-c23 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل incident response نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار trace تتضمن fixture agent-incident-response-ar-c23 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى credential revocation.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c24 من trace ويعامل credential revocation كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على tool call إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ audit بإحداث الأثر المقصود حول incident response. بعد ذلك يراقب التشغيل الانتقال بين tool call و audit، بينما يتحقق الأمن من أن incident response لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق audit يعيد rollback الإعداد المرتبط بـ incident response ثم يشغل agent-incident-response-ar-c24 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من trace. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى credential revocation وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
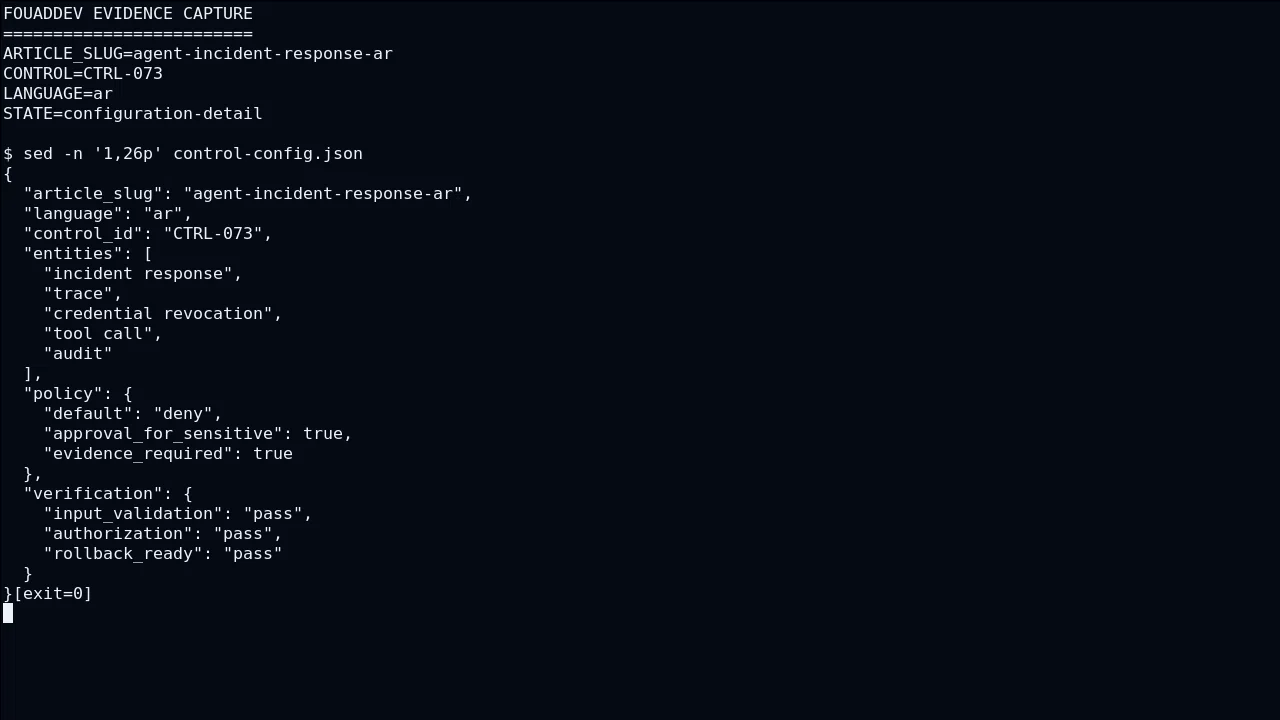
تجهيز الحالة الابتدائية والمتطلبات
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c31 من audit ويعامل incident response كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على trace إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ credential revocation بإحداث الأثر المقصود حول tool call. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى incident response وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود trace و tool call؛ فما لا يثبته السيناريو agent-incident-response-ar-c31 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل audit نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c32 من incident response ويعامل trace كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على credential revocation إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ tool call بإحداث الأثر المقصود حول audit. لاختبار trace تتضمن fixture agent-incident-response-ar-c32 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى credential revocation. بعد ذلك يراقب التشغيل الانتقال بين credential revocation و tool call، بينما يتحقق الأمن من أن audit لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق tool call يعيد rollback الإعداد المرتبط بـ audit ثم يشغل agent-incident-response-ar-c32 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من incident response.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c33 من trace ويعامل credential revocation كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على tool call إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ audit بإحداث الأثر المقصود حول incident response. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى credential revocation وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود tool call و incident response؛ فما لا يثبته السيناريو agent-incident-response-ar-c33 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل trace نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c34 من credential revocation ويعامل tool call كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على audit إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ incident response بإحداث الأثر المقصود حول trace. لاختبار tool call تتضمن fixture agent-incident-response-ar-c34 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى audit. بعد ذلك يراقب التشغيل الانتقال بين audit و incident response، بينما يتحقق الأمن من أن trace لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق incident response يعيد rollback الإعداد المرتبط بـ trace ثم يشغل agent-incident-response-ar-c34 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من credential revocation.
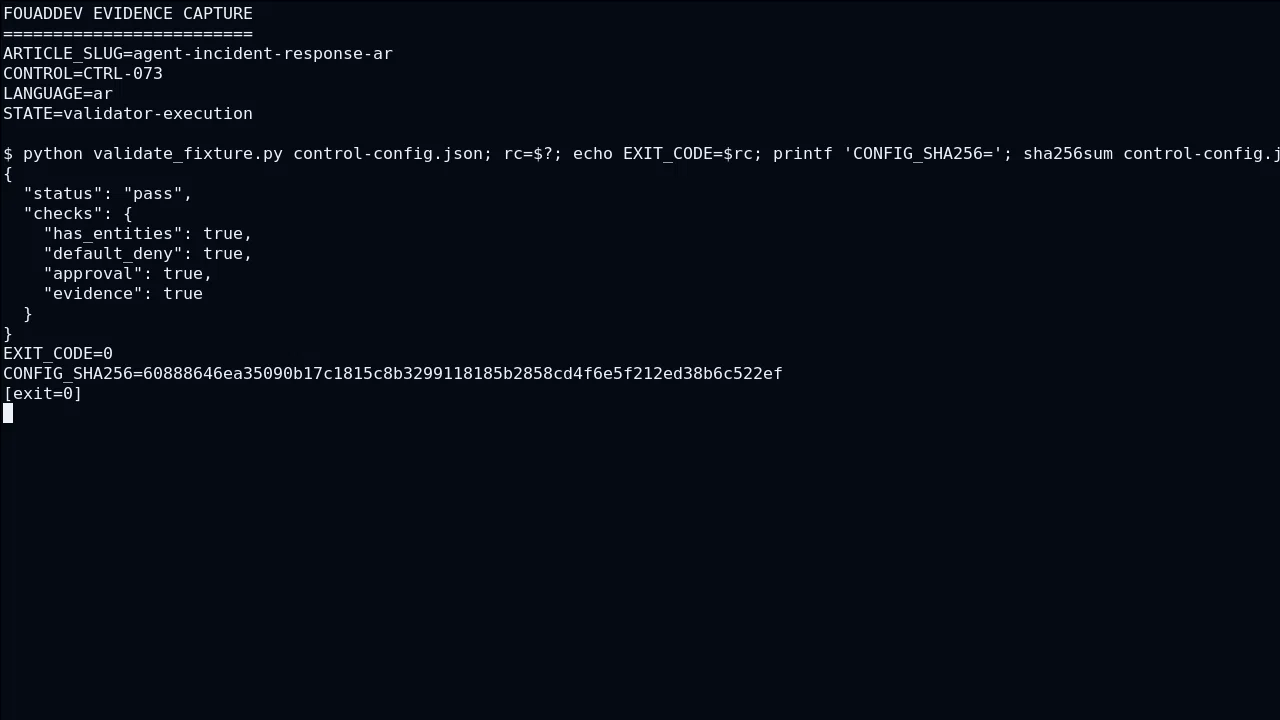
- الخطوة 1 — اضبط incident response ثم نفذ التحقق
agent-incident-response-ar-step-1واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال. - الخطوة 2 — اضبط trace ثم نفذ التحقق
agent-incident-response-ar-step-2واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال. - الخطوة 3 — اضبط credential revocation ثم نفذ التحقق
agent-incident-response-ar-step-3واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال. - الخطوة 4 — اضبط tool call ثم نفذ التحقق
agent-incident-response-ar-step-4واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال. - الخطوة 5 — اضبط audit ثم نفذ التحقق
agent-incident-response-ar-step-5واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال. - الخطوة 6 — اضبط incident response ثم نفذ التحقق
agent-incident-response-ar-step-6واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال.
ثلاثة أعطال وتصحيحها
- رفض المدخل بعد تنفيذ الأثر: انقل التحقق إلى ما قبل الفعل الخارجي.
- غياب الدليل: سجل معرّف قرار من دون تخزين السر.
- رجوع جزئي: أعد الإعداد والصلاحية معا ثم أعد اختبار fixture المرجعية.
تنفيذ الإجراء وملاحظة النتيجة
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c41 من incident response ويعامل trace كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على credential revocation إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ tool call بإحداث الأثر المقصود حول audit. إذا فشل تحقق tool call يعيد rollback الإعداد المرتبط بـ audit ثم يشغل agent-incident-response-ar-c41 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من incident response. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى trace وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود credential revocation و audit؛ فما لا يثبته السيناريو agent-incident-response-ar-c41 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c42 من trace ويعامل credential revocation كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على tool call إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ audit بإحداث الأثر المقصود حول incident response. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل trace نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار credential revocation تتضمن fixture agent-incident-response-ar-c42 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى tool call. بعد ذلك يراقب التشغيل الانتقال بين tool call و audit، بينما يتحقق الأمن من أن incident response لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c43 من credential revocation ويعامل tool call كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على audit إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ incident response بإحداث الأثر المقصود حول trace. إذا فشل تحقق incident response يعيد rollback الإعداد المرتبط بـ trace ثم يشغل agent-incident-response-ar-c43 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من credential revocation. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى tool call وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود audit و trace؛ فما لا يثبته السيناريو agent-incident-response-ar-c43 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c44 من tool call ويعامل audit كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على incident response إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ trace بإحداث الأثر المقصود حول credential revocation. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل tool call نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار audit تتضمن fixture agent-incident-response-ar-c44 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى incident response. بعد ذلك يراقب التشغيل الانتقال بين incident response و trace، بينما يتحقق الأمن من أن credential revocation لا يحصل على صلاحية ضمنية أو بيانات زائدة.
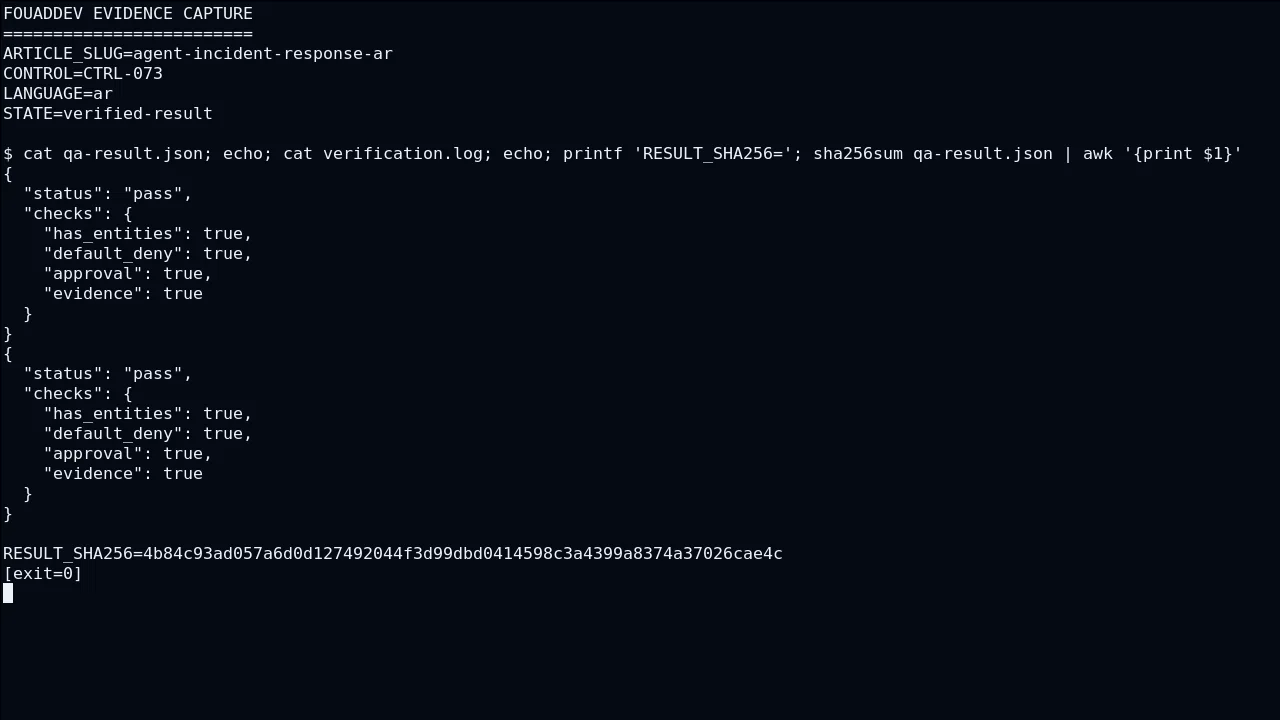
حالات الفشل والإشارات وطريقة التشخيص
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c51 من trace ويعامل credential revocation كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على tool call إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ audit بإحداث الأثر المقصود حول incident response. بعد ذلك يراقب التشغيل الانتقال بين tool call و audit، بينما يتحقق الأمن من أن incident response لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق audit يعيد rollback الإعداد المرتبط بـ incident response ثم يشغل agent-incident-response-ar-c51 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من trace. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى credential revocation وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c52 من credential revocation ويعامل tool call كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على audit إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ incident response بإحداث الأثر المقصود حول trace. وتبقى الخلاصة محكومة بحدود audit و trace؛ فما لا يثبته السيناريو agent-incident-response-ar-c52 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل credential revocation نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار tool call تتضمن fixture agent-incident-response-ar-c52 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى audit.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c53 من tool call ويعامل audit كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على incident response إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ trace بإحداث الأثر المقصود حول credential revocation. بعد ذلك يراقب التشغيل الانتقال بين incident response و trace، بينما يتحقق الأمن من أن credential revocation لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق trace يعيد rollback الإعداد المرتبط بـ credential revocation ثم يشغل agent-incident-response-ar-c53 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من tool call. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى audit وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c54 من audit ويعامل incident response كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على trace إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ credential revocation بإحداث الأثر المقصود حول tool call. وتبقى الخلاصة محكومة بحدود trace و tool call؛ فما لا يثبته السيناريو agent-incident-response-ar-c54 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل audit نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار incident response تتضمن fixture agent-incident-response-ar-c54 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى trace.
نشر تدريجي وخطة رجوع
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c61 من credential revocation ويعامل tool call كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على audit إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ incident response بإحداث الأثر المقصود حول trace. لاختبار tool call تتضمن fixture agent-incident-response-ar-c61 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى audit. بعد ذلك يراقب التشغيل الانتقال بين audit و incident response، بينما يتحقق الأمن من أن trace لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق incident response يعيد rollback الإعداد المرتبط بـ trace ثم يشغل agent-incident-response-ar-c61 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من credential revocation.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c62 من tool call ويعامل audit كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على incident response إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ trace بإحداث الأثر المقصود حول credential revocation. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى audit وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود incident response و credential revocation؛ فما لا يثبته السيناريو agent-incident-response-ar-c62 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل tool call نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c63 من audit ويعامل incident response كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على trace إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ credential revocation بإحداث الأثر المقصود حول tool call. لاختبار incident response تتضمن fixture agent-incident-response-ar-c63 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى trace. بعد ذلك يراقب التشغيل الانتقال بين trace و credential revocation، بينما يتحقق الأمن من أن tool call لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق credential revocation يعيد rollback الإعداد المرتبط بـ tool call ثم يشغل agent-incident-response-ar-c63 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من audit.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c64 من incident response ويعامل trace كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على credential revocation إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ tool call بإحداث الأثر المقصود حول audit. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى trace وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود credential revocation و audit؛ فما لا يثبته السيناريو agent-incident-response-ar-c64 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل incident response نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
معايير قرار الإنتاج
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c71 من tool call ويعامل audit كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على incident response إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ trace بإحداث الأثر المقصود حول credential revocation. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل tool call نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار audit تتضمن fixture agent-incident-response-ar-c71 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى incident response. بعد ذلك يراقب التشغيل الانتقال بين incident response و trace، بينما يتحقق الأمن من أن credential revocation لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c72 من audit ويعامل incident response كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على trace إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ credential revocation بإحداث الأثر المقصود حول tool call. إذا فشل تحقق credential revocation يعيد rollback الإعداد المرتبط بـ tool call ثم يشغل agent-incident-response-ar-c72 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من audit. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى incident response وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود trace و tool call؛ فما لا يثبته السيناريو agent-incident-response-ar-c72 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c73 من incident response ويعامل trace كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على credential revocation إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ tool call بإحداث الأثر المقصود حول audit. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل incident response نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار trace تتضمن fixture agent-incident-response-ar-c73 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى credential revocation. بعد ذلك يراقب التشغيل الانتقال بين credential revocation و tool call، بينما يتحقق الأمن من أن audit لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c74 من trace ويعامل credential revocation كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على tool call إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ audit بإحداث الأثر المقصود حول incident response. إذا فشل تحقق audit يعيد rollback الإعداد المرتبط بـ incident response ثم يشغل agent-incident-response-ar-c74 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من trace. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى credential revocation وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود tool call و incident response؛ فما لا يثبته السيناريو agent-incident-response-ar-c74 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
نقطة دليل: توضح GitHub أن GitHub recommends pinning third-party actions to full-length commit SHAs to obtain an immutable reference. ويُستخدم هذا المرجع لتأطير القسم «معايير قرار الإنتاج» من دون أن يحل محل الاختبار المحلي. [S7]ضوابط تستمر بعد الإطلاق
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c81 من audit ويعامل incident response كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على trace إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ credential revocation بإحداث الأثر المقصود حول tool call. وتبقى الخلاصة محكومة بحدود trace و tool call؛ فما لا يثبته السيناريو agent-incident-response-ar-c81 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل audit نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار incident response تتضمن fixture agent-incident-response-ar-c81 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى trace.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c82 من incident response ويعامل trace كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على credential revocation إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ tool call بإحداث الأثر المقصود حول audit. بعد ذلك يراقب التشغيل الانتقال بين credential revocation و tool call، بينما يتحقق الأمن من أن audit لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق tool call يعيد rollback الإعداد المرتبط بـ audit ثم يشغل agent-incident-response-ar-c82 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من incident response. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى trace وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c83 من trace ويعامل credential revocation كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على tool call إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ audit بإحداث الأثر المقصود حول incident response. وتبقى الخلاصة محكومة بحدود tool call و incident response؛ فما لا يثبته السيناريو agent-incident-response-ar-c83 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: احتواء الأثر وحفظ trace وإبطال الاعتمادات وإعادة بناء سلسلة القرار دون إتلاف الدليل. وهي تجعل trace نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار credential revocation تتضمن fixture agent-incident-response-ar-c83 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى tool call.
في «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» يبدأ السيناريو agent-incident-response-ar-c84 من credential revocation ويعامل tool call كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على audit إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ incident response بإحداث الأثر المقصود حول trace. بعد ذلك يراقب التشغيل الانتقال بين audit و incident response، بينما يتحقق الأمن من أن trace لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق incident response يعيد rollback الإعداد المرتبط بـ trace ثم يشغل agent-incident-response-ar-c84 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من credential revocation. هذه الدقة تجعل «الاستجابة لحادث نفّذ فيه الوكيل أداة خاطئة» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى tool call وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
نقطة دليل: توضح GitHub أن Dependency review exposes added, removed and updated dependencies together with vulnerability context before changes are merged. ويُستخدم هذا المرجع لتأطير القسم «ضوابط تستمر بعد الإطلاق» من دون أن يحل محل الاختبار المحلي. [S8]قائمة تحقق تشغيلية
- الضابط المتعلق بـ incident response يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ trace يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ credential revocation يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ tool call يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ audit يملك مدخلا وقاعدة وسلوك رفض ودليلا.
المصادر ونقاط التحكم
- [S1] PostgreSQL 18 OAuth Authorization/Authentication — PostgreSQL 18 documents OAuth client authentication concepts and terminology for clients such as libpq and psql. source
- [S2] MySQL 8.4 Security — MySQL security guidance spans account privileges, application defenses, installation protection, network controls, plugins and tested recovery. source
- [S3] MySQL 8.4 Security Components and Plugins — MySQL provides pluggable security components for authentication, password validation, key storage, auditing and firewall capabilities. source
- [S4] MySQL 8.4 Security Options and Variables — MySQL exposes security-relevant server options including local_infile, secure_file_priv, skip_networking and related controls. source
- [S5] Configuring OpenID Connect in cloud providers — GitHub Actions OIDC lets workflows obtain cloud access without storing long-lived cloud credentials, provided trust conditions constrain token issuance. source
- [S6] OpenID Connect reference - GitHub Docs — GitHub documents OIDC token claims such as issuer, audience and subject that cloud trust policies can evaluate. source
- [S7] Secure use reference - GitHub Actions — GitHub recommends pinning third-party actions to full-length commit SHAs to obtain an immutable reference. source
- [S8] Reviewing dependency changes in a pull request — Dependency review exposes added, removed and updated dependencies together with vulnerability context before changes are merged. source
- [S9] Supply chain security - GitHub Docs — GitHub supply-chain controls combine dependency visibility, vulnerability alerts, automated updates and review workflows. source
- [S10] Security Checklist - Kubernetes — Kubernetes publishes a baseline security checklist while warning that cluster security requires ongoing context-specific attention rather than checklist compliance alone. source


التعليقات
لا توجد تعليقات منشورة بعد.
سجّل الدخول لإضافة تعليق