الهدف والنتيجة المتوقعة
يصبح حالة المحادثة وإدارة السياق صعباً عندما ينتقل النموذج الأولي إلى بيئة يجب أن تتحمل الأخطاء والبيانات غير المتوقعة وقيود الإنتاج. يبني هذا الدليل منهجاً قابلاً للتحقق من أجل الاحتفاظ بالسياق المفيد وضغط السجل ومنع تسرب البيانات، وينقل القارئ من الأسس للمبتدئ إلى قرارات الهندسة والتشغيل للمستوى المتقدم.
في النهاية ستحصل على تنفيذ مرجعي وطريقة لاتخاذ القرار. الهدف ليس عرضاً ثابتاً؛ بل نتيجة يمكن شرحها واختبارها وإصلاحها. ستتمكن من تحديد الحدود الحرجة، وتعريف فحوص قابلة للملاحظة، والتمييز بين اختصار يصلح للعرض وقرار يصلح للإنتاج.
المتطلبات وحالة البداية
- محرر نصوص أو بيئة تطوير وطرفية محلية.
- فهم عملي للأساس Backend sécurisé · API IA · validation JSON · evals.
- القدرة على تشغيل مثال مصغر وقراءة الأخطاء.
- بيانات اختبار لا تحتوي على أسرار حقيقية.
الأسس والنموذج الذهني
المشكلة العملية ليست حفظ تفاصيل حالة المحادثة وإدارة السياق، بل جعل النظام يتصرف بصورة قابلة للتوقع عندما تختلف المدخلات أو الاتصال أو دورة الحياة أو سلوك المستخدم عن المسار المثالي. لذلك يركز هذا القسم على كيفية الاحتفاظ بالسياق المفيد وضغط السجل ومنع تسرب البيانات. نبدأ بحالة صغيرة يمكن ملاحظتها، ثم نضيف مسؤولية واحدة في كل مرة. هذا الأسلوب يحصر الخطأ في مكان واضح ويمنع أي تعديل في طبقة من تغيير سلوك طبقة أخرى بصمت.
النموذج الذهني المفيد يقوم على حدود صريحة. تدخل البيانات، ثم يتم التحقق منها وتحويلها واستخدامها، وبعد ذلك تُعرض النتيجة أو تُحفظ. كل حد يحتاج إلى عقد واضح: الصيغة المقبولة، حالات الفشل، سياسة الاستعادة، ومسؤولية التسجيل. في حالة المحادثة وإدارة السياق يصبح التفكير بهذه الحدود أهم من كثرة الشيفرة لأنه يكشف الحالات الانتقالية ومسارات التعافي التي لا تظهر في العروض البسيطة.
اعمل بدورة هندسية قصيرة: غيّر وحدة واحدة، نفّذ اختباراً واحداً، راقب النتيجة المتوقعة، ثم انتقل إلى الخطوة التالية. يجب أن يكون المثال صغيراً بما يكفي للفهم، وواقعياً بما يكفي لإظهار قرارات الإنتاج. تجنب خصوصاً exposing API keys in the browser, trusting model output as authorization, unbounded retries, unvalidated tool arguments, and shipping without evals. هذه الأخطاء تمر غالباً في المسار المثالي ثم تظهر تحت الضغط أو عند انقطاع الشبكة أو اختلاف الجهاز أو وصول بيانات غير متوقعة.
التحقق الاحترافي يفرق بين نجاح الوظيفة وجودتها التقنية. ظهور الواجهة بشكل صحيح لا يثبت المتانة أو إتاحة الوصول أو الأمان. حدد ملاحظات قابلة للقياس: الحالة النهائية، حالة الاستجابة، البيانات المحفوظة، السلوك بعد إعادة التشغيل، رسالة خطأ قابلة للتشخيص، وعدم وجود آثار جانبية غير مقصودة. تتحول هذه الملاحظات لاحقاً إلى اختبارات آلية وتنبيهات إنتاجية.
الجاهزية للإنتاج تتطلب قرارات صريحة بدلاً من تراكم الخيارات. الأساس في هذا الموضوع هو server-side key isolation, schema validation, tool least privilege, bounded retries, cost budgets, human approval for high-impact actions, and regression evals. يجب أن يملك كل ضابط مسؤولاً ودليلاً على فعاليته. الحماية التي لا تملك اختبار انحدار تتحول إلى إجراء شكلي، والسجل الذي لا يملك سياق ترابط يصعب تحليله، وإعادة المحاولة غير المحدودة تحول عطلاً محلياً إلى ضغط عام على النظام.
مصطلحات العمل
- Responses API — الاحتفاظ بالسياق المفيد وضغط السجل ومنع تسرب البيانات
- model selection — الاحتفاظ بالسياق المفيد وضغط السجل ومنع تسرب البيانات
- structured validation — الاحتفاظ بالسياق المفيد وضغط السجل ومنع تسرب البيانات
- tool boundaries — الاحتفاظ بالسياق المفيد وضغط السجل ومنع تسرب البيانات
- evaluation — الاحتفاظ بالسياق المفيد وضغط السجل ومنع تسرب البيانات
- cost and latency — الاحتفاظ بالسياق المفيد وضغط السجل ومنع تسرب البيانات
التنفيذ التدريجي
الخطوة 1
النموذج الذهني المفيد يقوم على حدود صريحة. تدخل البيانات، ثم يتم التحقق منها وتحويلها واستخدامها، وبعد ذلك تُعرض النتيجة أو تُحفظ. كل حد يحتاج إلى عقد واضح: الصيغة المقبولة، حالات الفشل، سياسة الاستعادة، ومسؤولية التسجيل. في حالة المحادثة وإدارة السياق يصبح التفكير بهذه الحدود أهم من كثرة الشيفرة لأنه يكشف الحالات الانتقالية ومسارات التعافي التي لا تظهر في العروض البسيطة.
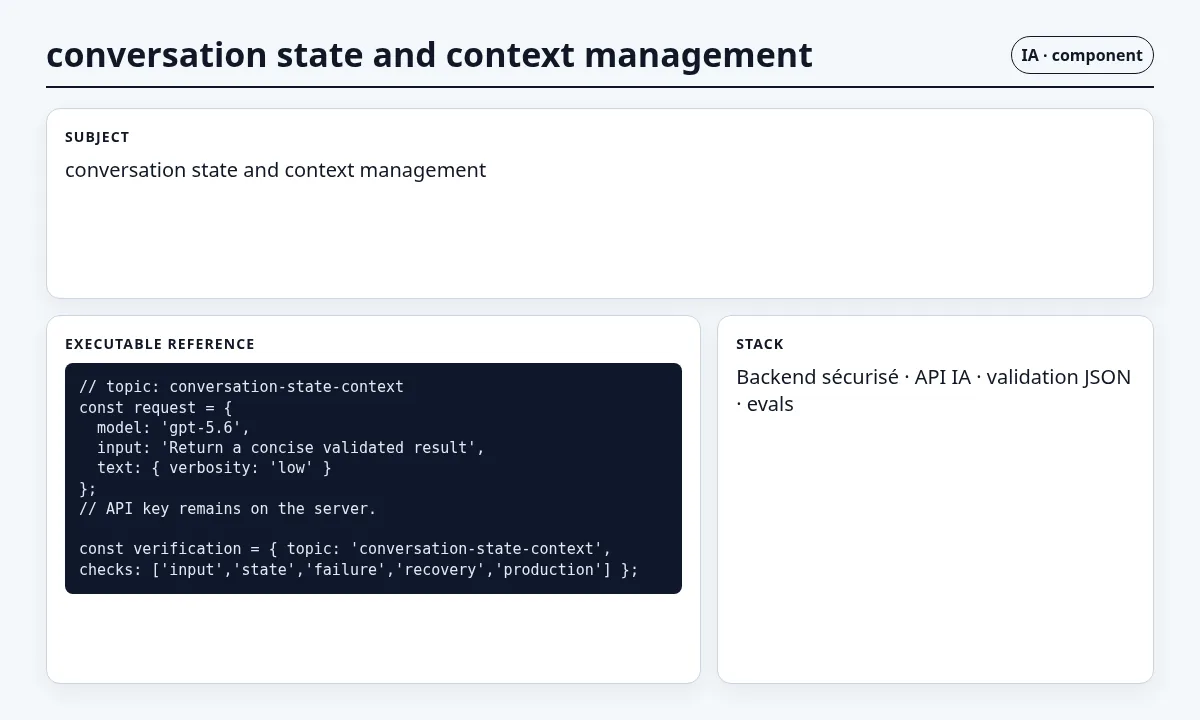
// topic: conversation-state-context
const request = {
  model: 'gpt-5.6',
  input: 'Return a concise validated result',
  text: { verbosity: 'low' }
};
// API key remains on the server.

const verification = { topic: 'conversation-state-context', checks: ['input','state','failure','recovery','production'] };
النتيجة المتوقعة بعد هذه الخطوة: الحالة 1 قابلة للملاحظة، ولا يتم إخفاء أي خطأ، ويمكن التراجع عن التغيير دون التأثير في المسؤوليات الأخرى.
الخطوة 2
اعمل بدورة هندسية قصيرة: غيّر وحدة واحدة، نفّذ اختباراً واحداً، راقب النتيجة المتوقعة، ثم انتقل إلى الخطوة التالية. يجب أن يكون المثال صغيراً بما يكفي للفهم، وواقعياً بما يكفي لإظهار قرارات الإنتاج. تجنب خصوصاً exposing API keys in the browser, trusting model output as authorization, unbounded retries, unvalidated tool arguments, and shipping without evals. هذه الأخطاء تمر غالباً في المسار المثالي ثم تظهر تحت الضغط أو عند انقطاع الشبكة أو اختلاف الجهاز أو وصول بيانات غير متوقعة.
// topic: conversation-state-context
const request = {
  model: 'gpt-5.6',
  input: 'Return a concise validated result',
  text: { verbosity: 'low' }
};
// API key remains on the server.

const verification = { topic: 'conversation-state-context', checks: ['input','state','failure','recovery','production'] };
النتيجة المتوقعة بعد هذه الخطوة: الحالة 2 قابلة للملاحظة، ولا يتم إخفاء أي خطأ، ويمكن التراجع عن التغيير دون التأثير في المسؤوليات الأخرى.
الخطوة 3
التحقق الاحترافي يفرق بين نجاح الوظيفة وجودتها التقنية. ظهور الواجهة بشكل صحيح لا يثبت المتانة أو إتاحة الوصول أو الأمان. حدد ملاحظات قابلة للقياس: الحالة النهائية، حالة الاستجابة، البيانات المحفوظة، السلوك بعد إعادة التشغيل، رسالة خطأ قابلة للتشخيص، وعدم وجود آثار جانبية غير مقصودة. تتحول هذه الملاحظات لاحقاً إلى اختبارات آلية وتنبيهات إنتاجية.
// topic: conversation-state-context
const request = {
  model: 'gpt-5.6',
  input: 'Return a concise validated result',
  text: { verbosity: 'low' }
};
// API key remains on the server.

const verification = { topic: 'conversation-state-context', checks: ['input','state','failure','recovery','production'] };
النتيجة المتوقعة بعد هذه الخطوة: الحالة 3 قابلة للملاحظة، ولا يتم إخفاء أي خطأ، ويمكن التراجع عن التغيير دون التأثير في المسؤوليات الأخرى.
الخطوة 4
الجاهزية للإنتاج تتطلب قرارات صريحة بدلاً من تراكم الخيارات. الأساس في هذا الموضوع هو server-side key isolation, schema validation, tool least privilege, bounded retries, cost budgets, human approval for high-impact actions, and regression evals. يجب أن يملك كل ضابط مسؤولاً ودليلاً على فعاليته. الحماية التي لا تملك اختبار انحدار تتحول إلى إجراء شكلي، والسجل الذي لا يملك سياق ترابط يصعب تحليله، وإعادة المحاولة غير المحدودة تحول عطلاً محلياً إلى ضغط عام على النظام.
// topic: conversation-state-context
const request = {
  model: 'gpt-5.6',
  input: 'Return a concise validated result',
  text: { verbosity: 'low' }
};
// API key remains on the server.

const verification = { topic: 'conversation-state-context', checks: ['input','state','failure','recovery','production'] };
النتيجة المتوقعة بعد هذه الخطوة: الحالة 4 قابلة للملاحظة، ولا يتم إخفاء أي خطأ، ويمكن التراجع عن التغيير دون التأثير في المسؤوليات الأخرى.
الخطوة 5
في المستوى المتقدم، قارن دائماً الاستراتيجيات على الحالات الممثلة نفسها. قِس المسار الطبيعي، وفشلاً متوقعاً، ثم التعافي. إذا أضاف الخيار الثاني طبقة تجريدية من دون تغيير نتيجة قابلة للملاحظة، فقد لا تستحق تعقيدها. أما التجريد الذي يعزل حد ثقة أو يبسط الاختبار أو يمنع تمثيل حالة غير صحيحة فيمكن أن يخفض تكلفة الصيانة على المدى الطويل.
// topic: conversation-state-context
const request = {
  model: 'gpt-5.6',
  input: 'Return a concise validated result',
  text: { verbosity: 'low' }
};
// API key remains on the server.

const verification = { topic: 'conversation-state-context', checks: ['input','state','failure','recovery','production'] };
النتيجة المتوقعة بعد هذه الخطوة: الحالة 5 قابلة للملاحظة، ولا يتم إخفاء أي خطأ، ويمكن التراجع عن التغيير دون التأثير في المسؤوليات الأخرى.
الخطوة 6
المشكلة العملية ليست حفظ تفاصيل حالة المحادثة وإدارة السياق، بل جعل النظام يتصرف بصورة قابلة للتوقع عندما تختلف المدخلات أو الاتصال أو دورة الحياة أو سلوك المستخدم عن المسار المثالي. لذلك يركز هذا القسم على كيفية الاحتفاظ بالسياق المفيد وضغط السجل ومنع تسرب البيانات. نبدأ بحالة صغيرة يمكن ملاحظتها، ثم نضيف مسؤولية واحدة في كل مرة. هذا الأسلوب يحصر الخطأ في مكان واضح ويمنع أي تعديل في طبقة من تغيير سلوك طبقة أخرى بصمت.
// topic: conversation-state-context
const request = {
  model: 'gpt-5.6',
  input: 'Return a concise validated result',
  text: { verbosity: 'low' }
};
// API key remains on the server.

const verification = { topic: 'conversation-state-context', checks: ['input','state','failure','recovery','production'] };
النتيجة المتوقعة بعد هذه الخطوة: الحالة 6 قابلة للملاحظة، ولا يتم إخفاء أي خطأ، ويمكن التراجع عن التغيير دون التأثير في المسؤوليات الأخرى.
الخطوة 7
النموذج الذهني المفيد يقوم على حدود صريحة. تدخل البيانات، ثم يتم التحقق منها وتحويلها واستخدامها، وبعد ذلك تُعرض النتيجة أو تُحفظ. كل حد يحتاج إلى عقد واضح: الصيغة المقبولة، حالات الفشل، سياسة الاستعادة، ومسؤولية التسجيل. في حالة المحادثة وإدارة السياق يصبح التفكير بهذه الحدود أهم من كثرة الشيفرة لأنه يكشف الحالات الانتقالية ومسارات التعافي التي لا تظهر في العروض البسيطة.
// topic: conversation-state-context
const request = {
  model: 'gpt-5.6',
  input: 'Return a concise validated result',
  text: { verbosity: 'low' }
};
// API key remains on the server.

const verification = { topic: 'conversation-state-context', checks: ['input','state','failure','recovery','production'] };
النتيجة المتوقعة بعد هذه الخطوة: الحالة 7 قابلة للملاحظة، ولا يتم إخفاء أي خطأ، ويمكن التراجع عن التغيير دون التأثير في المسؤوليات الأخرى.
التحقق والاختبارات
المشكلة العملية ليست حفظ تفاصيل حالة المحادثة وإدارة السياق، بل جعل النظام يتصرف بصورة قابلة للتوقع عندما تختلف المدخلات أو الاتصال أو دورة الحياة أو سلوك المستخدم عن المسار المثالي. لذلك يركز هذا القسم على كيفية الاحتفاظ بالسياق المفيد وضغط السجل ومنع تسرب البيانات. نبدأ بحالة صغيرة يمكن ملاحظتها، ثم نضيف مسؤولية واحدة في كل مرة. هذا الأسلوب يحصر الخطأ في مكان واضح ويمنع أي تعديل في طبقة من تغيير سلوك طبقة أخرى بصمت.
النموذج الذهني المفيد يقوم على حدود صريحة. تدخل البيانات، ثم يتم التحقق منها وتحويلها واستخدامها، وبعد ذلك تُعرض النتيجة أو تُحفظ. كل حد يحتاج إلى عقد واضح: الصيغة المقبولة، حالات الفشل، سياسة الاستعادة، ومسؤولية التسجيل. في حالة المحادثة وإدارة السياق يصبح التفكير بهذه الحدود أهم من كثرة الشيفرة لأنه يكشف الحالات الانتقالية ومسارات التعافي التي لا تظهر في العروض البسيطة.
اعمل بدورة هندسية قصيرة: غيّر وحدة واحدة، نفّذ اختباراً واحداً، راقب النتيجة المتوقعة، ثم انتقل إلى الخطوة التالية. يجب أن يكون المثال صغيراً بما يكفي للفهم، وواقعياً بما يكفي لإظهار قرارات الإنتاج. تجنب خصوصاً exposing API keys in the browser, trusting model output as authorization, unbounded retries, unvalidated tool arguments, and shipping without evals. هذه الأخطاء تمر غالباً في المسار المثالي ثم تظهر تحت الضغط أو عند انقطاع الشبكة أو اختلاف الجهاز أو وصول بيانات غير متوقعة.
التحقق الاحترافي يفرق بين نجاح الوظيفة وجودتها التقنية. ظهور الواجهة بشكل صحيح لا يثبت المتانة أو إتاحة الوصول أو الأمان. حدد ملاحظات قابلة للقياس: الحالة النهائية، حالة الاستجابة، البيانات المحفوظة، السلوك بعد إعادة التشغيل، رسالة خطأ قابلة للتشخيص، وعدم وجود آثار جانبية غير مقصودة. تتحول هذه الملاحظات لاحقاً إلى اختبارات آلية وتنبيهات إنتاجية.
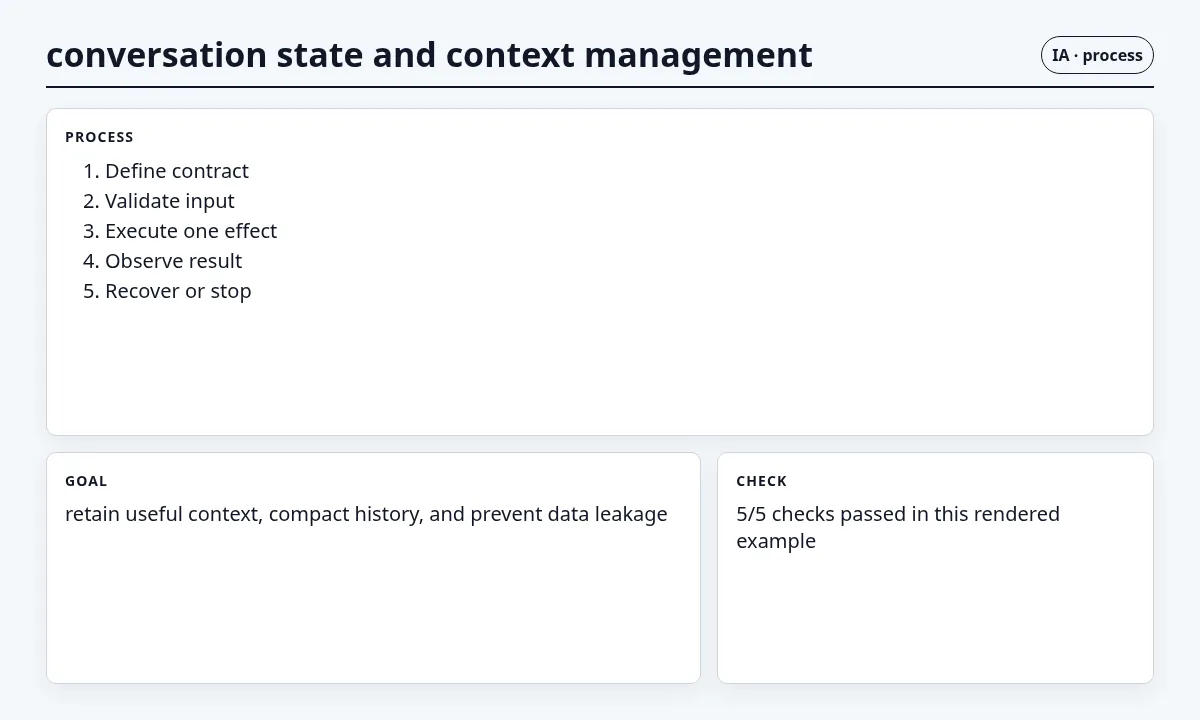
- تحقق من النتيجة الطبيعية بمدخل مضبوط.
- استخدم مدخلاً غير صالح وتأكد من ظهور خطأ صريح.
- حاكِ انقطاعاً ثم تحقق من الاستئناف دون تكرار.
- أعد تشغيل العملية وتأكد من اتساق الحالة المحفوظة.
- وثّق النتيجة بدليل قابل لإعادة الإنتاج.
التشخيص ومعالجة الأعطال
النموذج الذهني المفيد يقوم على حدود صريحة. تدخل البيانات، ثم يتم التحقق منها وتحويلها واستخدامها، وبعد ذلك تُعرض النتيجة أو تُحفظ. كل حد يحتاج إلى عقد واضح: الصيغة المقبولة، حالات الفشل، سياسة الاستعادة، ومسؤولية التسجيل. في حالة المحادثة وإدارة السياق يصبح التفكير بهذه الحدود أهم من كثرة الشيفرة لأنه يكشف الحالات الانتقالية ومسارات التعافي التي لا تظهر في العروض البسيطة.
اعمل بدورة هندسية قصيرة: غيّر وحدة واحدة، نفّذ اختباراً واحداً، راقب النتيجة المتوقعة، ثم انتقل إلى الخطوة التالية. يجب أن يكون المثال صغيراً بما يكفي للفهم، وواقعياً بما يكفي لإظهار قرارات الإنتاج. تجنب خصوصاً exposing API keys in the browser, trusting model output as authorization, unbounded retries, unvalidated tool arguments, and shipping without evals. هذه الأخطاء تمر غالباً في المسار المثالي ثم تظهر تحت الضغط أو عند انقطاع الشبكة أو اختلاف الجهاز أو وصول بيانات غير متوقعة.
التحقق الاحترافي يفرق بين نجاح الوظيفة وجودتها التقنية. ظهور الواجهة بشكل صحيح لا يثبت المتانة أو إتاحة الوصول أو الأمان. حدد ملاحظات قابلة للقياس: الحالة النهائية، حالة الاستجابة، البيانات المحفوظة، السلوك بعد إعادة التشغيل، رسالة خطأ قابلة للتشخيص، وعدم وجود آثار جانبية غير مقصودة. تتحول هذه الملاحظات لاحقاً إلى اختبارات آلية وتنبيهات إنتاجية.
الجاهزية للإنتاج تتطلب قرارات صريحة بدلاً من تراكم الخيارات. الأساس في هذا الموضوع هو server-side key isolation, schema validation, tool least privilege, bounded retries, cost budgets, human approval for high-impact actions, and regression evals. يجب أن يملك كل ضابط مسؤولاً ودليلاً على فعاليته. الحماية التي لا تملك اختبار انحدار تتحول إلى إجراء شكلي، والسجل الذي لا يملك سياق ترابط يصعب تحليله، وإعادة المحاولة غير المحدودة تحول عطلاً محلياً إلى ضغط عام على النظام.
أعراض يجب التعرف عليها
إذا لاحظت exposing API keys in the browser, trusting model output as authorization, unbounded retries, unvalidated tool arguments, and shipping without evals فارجع إلى الحد الذي أصبحت فيه الحالة ضمنية. أعد إنتاج العطل بأصغر مدخل ممكن، واحفظ الخطأ الخام قبل إعادة صياغته، ثم تحقق من أن الإصلاح لا يخفي الإشارة التشخيصية.
التقوية للإنتاج
المشكلة العملية ليست حفظ تفاصيل حالة المحادثة وإدارة السياق، بل جعل النظام يتصرف بصورة قابلة للتوقع عندما تختلف المدخلات أو الاتصال أو دورة الحياة أو سلوك المستخدم عن المسار المثالي. لذلك يركز هذا القسم على كيفية الاحتفاظ بالسياق المفيد وضغط السجل ومنع تسرب البيانات. نبدأ بحالة صغيرة يمكن ملاحظتها، ثم نضيف مسؤولية واحدة في كل مرة. هذا الأسلوب يحصر الخطأ في مكان واضح ويمنع أي تعديل في طبقة من تغيير سلوك طبقة أخرى بصمت.
النموذج الذهني المفيد يقوم على حدود صريحة. تدخل البيانات، ثم يتم التحقق منها وتحويلها واستخدامها، وبعد ذلك تُعرض النتيجة أو تُحفظ. كل حد يحتاج إلى عقد واضح: الصيغة المقبولة، حالات الفشل، سياسة الاستعادة، ومسؤولية التسجيل. في حالة المحادثة وإدارة السياق يصبح التفكير بهذه الحدود أهم من كثرة الشيفرة لأنه يكشف الحالات الانتقالية ومسارات التعافي التي لا تظهر في العروض البسيطة.
اعمل بدورة هندسية قصيرة: غيّر وحدة واحدة، نفّذ اختباراً واحداً، راقب النتيجة المتوقعة، ثم انتقل إلى الخطوة التالية. يجب أن يكون المثال صغيراً بما يكفي للفهم، وواقعياً بما يكفي لإظهار قرارات الإنتاج. تجنب خصوصاً exposing API keys in the browser, trusting model output as authorization, unbounded retries, unvalidated tool arguments, and shipping without evals. هذه الأخطاء تمر غالباً في المسار المثالي ثم تظهر تحت الضغط أو عند انقطاع الشبكة أو اختلاف الجهاز أو وصول بيانات غير متوقعة.
التحقق الاحترافي يفرق بين نجاح الوظيفة وجودتها التقنية. ظهور الواجهة بشكل صحيح لا يثبت المتانة أو إتاحة الوصول أو الأمان. حدد ملاحظات قابلة للقياس: الحالة النهائية، حالة الاستجابة، البيانات المحفوظة، السلوك بعد إعادة التشغيل، رسالة خطأ قابلة للتشخيص، وعدم وجود آثار جانبية غير مقصودة. تتحول هذه الملاحظات لاحقاً إلى اختبارات آلية وتنبيهات إنتاجية.
الجاهزية للإنتاج تتطلب قرارات صريحة بدلاً من تراكم الخيارات. الأساس في هذا الموضوع هو server-side key isolation, schema validation, tool least privilege, bounded retries, cost budgets, human approval for high-impact actions, and regression evals. يجب أن يملك كل ضابط مسؤولاً ودليلاً على فعاليته. الحماية التي لا تملك اختبار انحدار تتحول إلى إجراء شكلي، والسجل الذي لا يملك سياق ترابط يصعب تحليله، وإعادة المحاولة غير المحدودة تحول عطلاً محلياً إلى ضغط عام على النظام.
الأساس المقترح للإنتاج في هذا الموضوع هو: server-side key isolation, schema validation, tool least privilege, bounded retries, cost budgets, human approval for high-impact actions, and regression evals. لا تضف حدوداً رقمية إلا إذا كانت مستندة إلى حركة نظامك أو أهداف الخدمة أو وثائق المنصة الرسمية؛ لا تفترض أرقاماً عالمية.

تنويعات متقدمة وقرارات هندسية
اعمل بدورة هندسية قصيرة: غيّر وحدة واحدة، نفّذ اختباراً واحداً، راقب النتيجة المتوقعة، ثم انتقل إلى الخطوة التالية. يجب أن يكون المثال صغيراً بما يكفي للفهم، وواقعياً بما يكفي لإظهار قرارات الإنتاج. تجنب خصوصاً exposing API keys in the browser, trusting model output as authorization, unbounded retries, unvalidated tool arguments, and shipping without evals. هذه الأخطاء تمر غالباً في المسار المثالي ثم تظهر تحت الضغط أو عند انقطاع الشبكة أو اختلاف الجهاز أو وصول بيانات غير متوقعة.
التحقق الاحترافي يفرق بين نجاح الوظيفة وجودتها التقنية. ظهور الواجهة بشكل صحيح لا يثبت المتانة أو إتاحة الوصول أو الأمان. حدد ملاحظات قابلة للقياس: الحالة النهائية، حالة الاستجابة، البيانات المحفوظة، السلوك بعد إعادة التشغيل، رسالة خطأ قابلة للتشخيص، وعدم وجود آثار جانبية غير مقصودة. تتحول هذه الملاحظات لاحقاً إلى اختبارات آلية وتنبيهات إنتاجية.
الجاهزية للإنتاج تتطلب قرارات صريحة بدلاً من تراكم الخيارات. الأساس في هذا الموضوع هو server-side key isolation, schema validation, tool least privilege, bounded retries, cost budgets, human approval for high-impact actions, and regression evals. يجب أن يملك كل ضابط مسؤولاً ودليلاً على فعاليته. الحماية التي لا تملك اختبار انحدار تتحول إلى إجراء شكلي، والسجل الذي لا يملك سياق ترابط يصعب تحليله، وإعادة المحاولة غير المحدودة تحول عطلاً محلياً إلى ضغط عام على النظام.
في المستوى المتقدم، قارن دائماً الاستراتيجيات على الحالات الممثلة نفسها. قِس المسار الطبيعي، وفشلاً متوقعاً، ثم التعافي. إذا أضاف الخيار الثاني طبقة تجريدية من دون تغيير نتيجة قابلة للملاحظة، فقد لا تستحق تعقيدها. أما التجريد الذي يعزل حد ثقة أو يبسط الاختبار أو يمنع تمثيل حالة غير صحيحة فيمكن أن يخفض تكلفة الصيانة على المدى الطويل.
قائمة التحقق النهائية
- الهدف مصاغ كنتيجة قابلة للملاحظة.
- يتم التحقق من المدخلات قبل الآثار الجانبية.
- حالات الخطأ مرئية ومختبرة.
- الاستعادة محدودة ولا تكرر الآثار.
- الأسرار والبيانات الحساسة خارج العميل والسجلات.
- ضوابط الإنتاج لها دليل قابل لإعادة الإنتاج.
- المفاضلات موثقة مع بديل تم رفضه.
المصادر التقنية
- Model guidance — OpenAI
- Models — OpenAI
- Compare models — OpenAI
- Create a model response — OpenAI
- Create embeddings — OpenAI
- All models — OpenAI
- AI Agent Security Cheat Sheet — OWASP
- Secure AI/ML Model Ops Cheat Sheet — OWASP


التعليقات
لا توجد تعليقات منشورة بعد.
سجّل الدخول لإضافة تعليق