يعالج موضوع «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» مشكلة محددة: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وينطلق من عناصر فعلية هي agent authorization, GitHub Actions, OIDC, SBOM, SLSA للوصول إلى قرار يمكن التحقق منه بدلا من وصف عام.
المشكلة العملية: agent authorization مع GitHub Actions
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c11 من agent authorization ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OIDC إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SBOM بإحداث الأثر المقصود حول SLSA. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل agent authorization نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار GitHub Actions تتضمن fixture course-devsecops-agent-platform-ar-c11 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى OIDC. بعد ذلك يراقب التشغيل الانتقال بين OIDC و SBOM، بينما يتحقق الأمن من أن SLSA لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c12 من GitHub Actions ويعامل OIDC كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SBOM إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SLSA بإحداث الأثر المقصود حول agent authorization. إذا فشل تحقق SLSA يعيد rollback الإعداد المرتبط بـ agent authorization ثم يشغل course-devsecops-agent-platform-ar-c12 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من GitHub Actions. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى OIDC وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود SBOM و agent authorization؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c12 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c13 من OIDC ويعامل SBOM كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SLSA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ agent authorization بإحداث الأثر المقصود حول GitHub Actions. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل OIDC نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار SBOM تتضمن fixture course-devsecops-agent-platform-ar-c13 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى SLSA. بعد ذلك يراقب التشغيل الانتقال بين SLSA و agent authorization، بينما يتحقق الأمن من أن GitHub Actions لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c14 من SBOM ويعامل SLSA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على agent authorization إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول OIDC. إذا فشل تحقق GitHub Actions يعيد rollback الإعداد المرتبط بـ OIDC ثم يشغل course-devsecops-agent-platform-ar-c14 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من SBOM. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى SLSA وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود agent authorization و OIDC؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c14 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c15 من SLSA ويعامل agent authorization كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OIDC بإحداث الأثر المقصود حول SBOM. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل SLSA نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار agent authorization تتضمن fixture course-devsecops-agent-platform-ar-c15 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى GitHub Actions. بعد ذلك يراقب التشغيل الانتقال بين GitHub Actions و OIDC، بينما يتحقق الأمن من أن SBOM لا يحصل على صلاحية ضمنية أو بيانات زائدة.
حدود الثقة حول OIDC
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c21 من GitHub Actions ويعامل OIDC كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SBOM إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SLSA بإحداث الأثر المقصود حول agent authorization. وتبقى الخلاصة محكومة بحدود SBOM و agent authorization؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c21 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل GitHub Actions نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار OIDC تتضمن fixture course-devsecops-agent-platform-ar-c21 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى SBOM.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c22 من OIDC ويعامل SBOM كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SLSA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ agent authorization بإحداث الأثر المقصود حول GitHub Actions. بعد ذلك يراقب التشغيل الانتقال بين SLSA و agent authorization، بينما يتحقق الأمن من أن GitHub Actions لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق agent authorization يعيد rollback الإعداد المرتبط بـ GitHub Actions ثم يشغل course-devsecops-agent-platform-ar-c22 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من OIDC. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى SBOM وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c23 من SBOM ويعامل SLSA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على agent authorization إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول OIDC. وتبقى الخلاصة محكومة بحدود agent authorization و OIDC؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c23 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل SBOM نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار SLSA تتضمن fixture course-devsecops-agent-platform-ar-c23 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى agent authorization.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c24 من SLSA ويعامل agent authorization كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OIDC بإحداث الأثر المقصود حول SBOM. بعد ذلك يراقب التشغيل الانتقال بين GitHub Actions و OIDC، بينما يتحقق الأمن من أن SBOM لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق OIDC يعيد rollback الإعداد المرتبط بـ SBOM ثم يشغل course-devsecops-agent-platform-ar-c24 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من SLSA. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى agent authorization وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c25 من agent authorization ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OIDC إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SBOM بإحداث الأثر المقصود حول SLSA. وتبقى الخلاصة محكومة بحدود OIDC و SLSA؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c25 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل agent authorization نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار GitHub Actions تتضمن fixture course-devsecops-agent-platform-ar-c25 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى OIDC.
بناء مسار القرار باستخدام SBOM
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c31 من OIDC ويعامل SBOM كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SLSA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ agent authorization بإحداث الأثر المقصود حول GitHub Actions. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى SBOM وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود SLSA و GitHub Actions؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c31 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل OIDC نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c32 من SBOM ويعامل SLSA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على agent authorization إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول OIDC. لاختبار SLSA تتضمن fixture course-devsecops-agent-platform-ar-c32 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى agent authorization. بعد ذلك يراقب التشغيل الانتقال بين agent authorization و GitHub Actions، بينما يتحقق الأمن من أن OIDC لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق GitHub Actions يعيد rollback الإعداد المرتبط بـ OIDC ثم يشغل course-devsecops-agent-platform-ar-c32 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من SBOM.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c33 من SLSA ويعامل agent authorization كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OIDC بإحداث الأثر المقصود حول SBOM. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى agent authorization وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود GitHub Actions و SBOM؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c33 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل SLSA نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c34 من agent authorization ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OIDC إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SBOM بإحداث الأثر المقصود حول SLSA. لاختبار GitHub Actions تتضمن fixture course-devsecops-agent-platform-ar-c34 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى OIDC. بعد ذلك يراقب التشغيل الانتقال بين OIDC و SBOM، بينما يتحقق الأمن من أن SLSA لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق SBOM يعيد rollback الإعداد المرتبط بـ SLSA ثم يشغل course-devsecops-agent-platform-ar-c34 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من agent authorization.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c35 من GitHub Actions ويعامل OIDC كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SBOM إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SLSA بإحداث الأثر المقصود حول agent authorization. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى OIDC وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود SBOM و agent authorization؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c35 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل GitHub Actions نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
8 تمارين مع التصحيح
- التمرين 1: حدد الضابط المفقود بين agent authorization وGitHub Actions. التصحيح: ضع قاعدة صريحة ورفضا ودليلا قبل الأثر.
- التمرين 2: حدد الضابط المفقود بين GitHub Actions وOIDC. التصحيح: ضع قاعدة صريحة ورفضا ودليلا قبل الأثر.
- التمرين 3: حدد الضابط المفقود بين OIDC وSBOM. التصحيح: ضع قاعدة صريحة ورفضا ودليلا قبل الأثر.
- التمرين 4: حدد الضابط المفقود بين SBOM وSLSA. التصحيح: ضع قاعدة صريحة ورفضا ودليلا قبل الأثر.
- التمرين 5: حدد الضابط المفقود بين SLSA وagent authorization. التصحيح: ضع قاعدة صريحة ورفضا ودليلا قبل الأثر.
- التمرين 6: حدد الضابط المفقود بين agent authorization وGitHub Actions. التصحيح: ضع قاعدة صريحة ورفضا ودليلا قبل الأثر.
- التمرين 7: حدد الضابط المفقود بين GitHub Actions وOIDC. التصحيح: ضع قاعدة صريحة ورفضا ودليلا قبل الأثر.
- التمرين 8: حدد الضابط المفقود بين OIDC وSBOM. التصحيح: ضع قاعدة صريحة ورفضا ودليلا قبل الأثر.
3 مختبرات
- المختبر 1: أنشئ fixture باسم course-devsecops-agent-platform-ar-lab-1 وسبب فشلا مضبوطا ثم أصلحه ووثق الرجوع.
- المختبر 2: أنشئ fixture باسم course-devsecops-agent-platform-ar-lab-2 وسبب فشلا مضبوطا ثم أصلحه ووثق الرجوع.
- المختبر 3: أنشئ fixture باسم course-devsecops-agent-platform-ar-lab-3 وسبب فشلا مضبوطا ثم أصلحه ووثق الرجوع.
المشروع التركيبي: دمج الضوابط في pipeline واحدة وإنتاج الأدلة وشرح المفاضلات في مراجعة تقنية.
نقطة دليل: توضح GitHub أن GitHub documents OIDC token claims such as issuer, audience and subject that cloud trust policies can evaluate. ويُستخدم هذا المرجع لتأطير القسم «بناء مسار القرار باستخدام SBOM» من دون أن يحل محل الاختبار المحلي. [S3]التحقق من SLSA بدليل قابل للملاحظة
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c41 من SBOM ويعامل SLSA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على agent authorization إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول OIDC. إذا فشل تحقق GitHub Actions يعيد rollback الإعداد المرتبط بـ OIDC ثم يشغل course-devsecops-agent-platform-ar-c41 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من SBOM. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى SLSA وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود agent authorization و OIDC؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c41 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c42 من SLSA ويعامل agent authorization كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OIDC بإحداث الأثر المقصود حول SBOM. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل SLSA نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار agent authorization تتضمن fixture course-devsecops-agent-platform-ar-c42 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى GitHub Actions. بعد ذلك يراقب التشغيل الانتقال بين GitHub Actions و OIDC، بينما يتحقق الأمن من أن SBOM لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c43 من agent authorization ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OIDC إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SBOM بإحداث الأثر المقصود حول SLSA. إذا فشل تحقق SBOM يعيد rollback الإعداد المرتبط بـ SLSA ثم يشغل course-devsecops-agent-platform-ar-c43 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من agent authorization. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى GitHub Actions وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود OIDC و SLSA؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c43 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c44 من GitHub Actions ويعامل OIDC كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SBOM إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SLSA بإحداث الأثر المقصود حول agent authorization. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل GitHub Actions نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار OIDC تتضمن fixture course-devsecops-agent-platform-ar-c44 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى SBOM. بعد ذلك يراقب التشغيل الانتقال بين SBOM و SLSA، بينما يتحقق الأمن من أن agent authorization لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c45 من OIDC ويعامل SBOM كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SLSA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ agent authorization بإحداث الأثر المقصود حول GitHub Actions. إذا فشل تحقق agent authorization يعيد rollback الإعداد المرتبط بـ GitHub Actions ثم يشغل course-devsecops-agent-platform-ar-c45 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من OIDC. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى SBOM وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود SLSA و GitHub Actions؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c45 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
حالات الفشل والإشارات وطريقة التشخيص
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c51 من SLSA ويعامل agent authorization كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OIDC بإحداث الأثر المقصود حول SBOM. بعد ذلك يراقب التشغيل الانتقال بين GitHub Actions و OIDC، بينما يتحقق الأمن من أن SBOM لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق OIDC يعيد rollback الإعداد المرتبط بـ SBOM ثم يشغل course-devsecops-agent-platform-ar-c51 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من SLSA. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى agent authorization وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c52 من agent authorization ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OIDC إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SBOM بإحداث الأثر المقصود حول SLSA. وتبقى الخلاصة محكومة بحدود OIDC و SLSA؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c52 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل agent authorization نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار GitHub Actions تتضمن fixture course-devsecops-agent-platform-ar-c52 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى OIDC.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c53 من GitHub Actions ويعامل OIDC كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SBOM إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SLSA بإحداث الأثر المقصود حول agent authorization. بعد ذلك يراقب التشغيل الانتقال بين SBOM و SLSA، بينما يتحقق الأمن من أن agent authorization لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق SLSA يعيد rollback الإعداد المرتبط بـ agent authorization ثم يشغل course-devsecops-agent-platform-ar-c53 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من GitHub Actions. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى OIDC وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c54 من OIDC ويعامل SBOM كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SLSA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ agent authorization بإحداث الأثر المقصود حول GitHub Actions. وتبقى الخلاصة محكومة بحدود SLSA و GitHub Actions؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c54 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل OIDC نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار SBOM تتضمن fixture course-devsecops-agent-platform-ar-c54 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى SLSA.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c55 من SBOM ويعامل SLSA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على agent authorization إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول OIDC. بعد ذلك يراقب التشغيل الانتقال بين agent authorization و GitHub Actions، بينما يتحقق الأمن من أن OIDC لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق GitHub Actions يعيد rollback الإعداد المرتبط بـ OIDC ثم يشغل course-devsecops-agent-platform-ar-c55 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من SBOM. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى SLSA وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
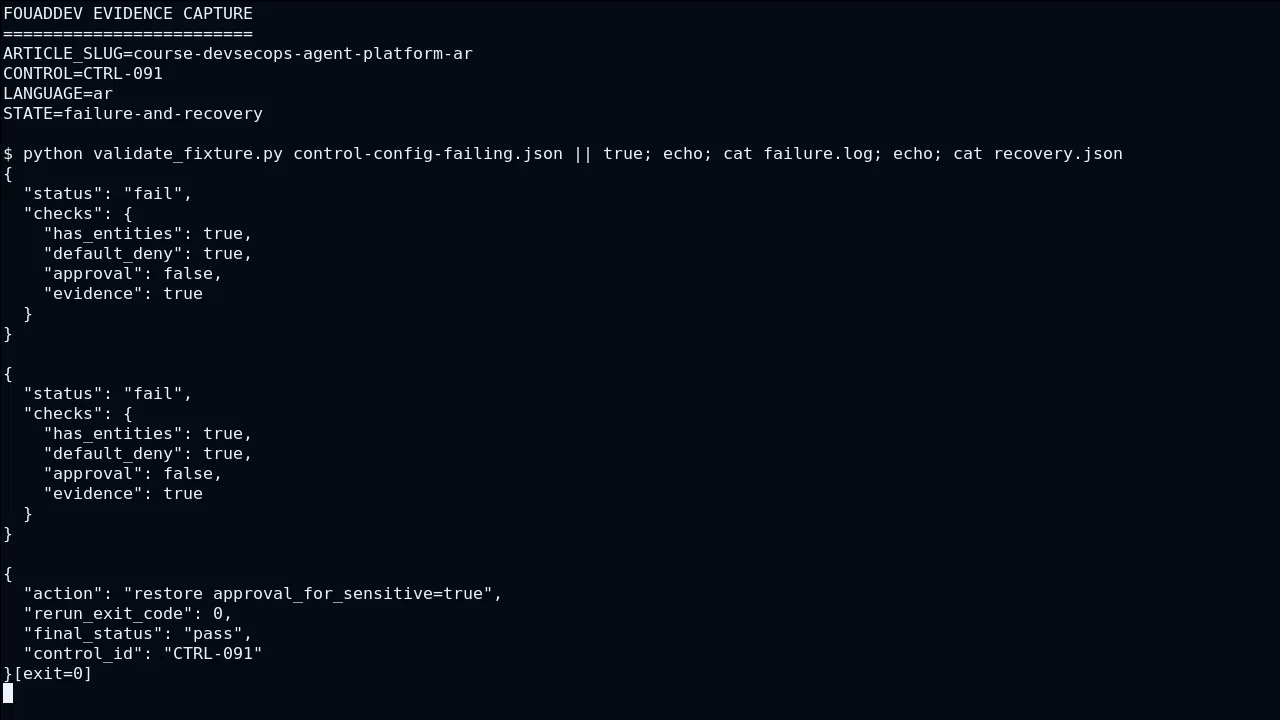
نشر تدريجي وخطة رجوع
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c61 من agent authorization ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OIDC إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SBOM بإحداث الأثر المقصود حول SLSA. لاختبار GitHub Actions تتضمن fixture course-devsecops-agent-platform-ar-c61 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى OIDC. بعد ذلك يراقب التشغيل الانتقال بين OIDC و SBOM، بينما يتحقق الأمن من أن SLSA لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق SBOM يعيد rollback الإعداد المرتبط بـ SLSA ثم يشغل course-devsecops-agent-platform-ar-c61 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من agent authorization.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c62 من GitHub Actions ويعامل OIDC كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SBOM إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SLSA بإحداث الأثر المقصود حول agent authorization. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى OIDC وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود SBOM و agent authorization؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c62 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل GitHub Actions نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c63 من OIDC ويعامل SBOM كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SLSA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ agent authorization بإحداث الأثر المقصود حول GitHub Actions. لاختبار SBOM تتضمن fixture course-devsecops-agent-platform-ar-c63 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى SLSA. بعد ذلك يراقب التشغيل الانتقال بين SLSA و agent authorization، بينما يتحقق الأمن من أن GitHub Actions لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق agent authorization يعيد rollback الإعداد المرتبط بـ GitHub Actions ثم يشغل course-devsecops-agent-platform-ar-c63 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من OIDC.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c64 من SBOM ويعامل SLSA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على agent authorization إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول OIDC. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى SLSA وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود agent authorization و OIDC؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c64 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل SBOM نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c65 من SLSA ويعامل agent authorization كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OIDC بإحداث الأثر المقصود حول SBOM. لاختبار agent authorization تتضمن fixture course-devsecops-agent-platform-ar-c65 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى GitHub Actions. بعد ذلك يراقب التشغيل الانتقال بين GitHub Actions و OIDC، بينما يتحقق الأمن من أن SBOM لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق OIDC يعيد rollback الإعداد المرتبط بـ SBOM ثم يشغل course-devsecops-agent-platform-ar-c65 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من SLSA.
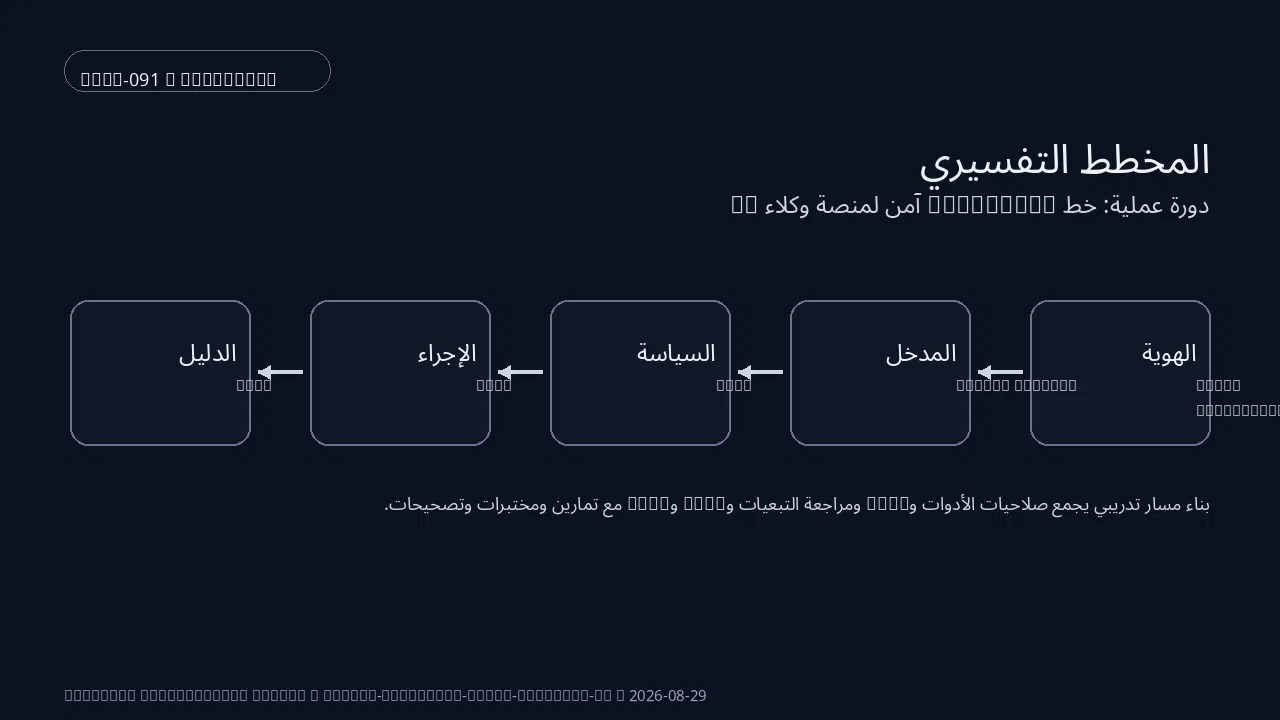
معايير قرار الإنتاج
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c71 من GitHub Actions ويعامل OIDC كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SBOM إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SLSA بإحداث الأثر المقصود حول agent authorization. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل GitHub Actions نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار OIDC تتضمن fixture course-devsecops-agent-platform-ar-c71 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى SBOM. بعد ذلك يراقب التشغيل الانتقال بين SBOM و SLSA، بينما يتحقق الأمن من أن agent authorization لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c72 من OIDC ويعامل SBOM كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SLSA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ agent authorization بإحداث الأثر المقصود حول GitHub Actions. إذا فشل تحقق agent authorization يعيد rollback الإعداد المرتبط بـ GitHub Actions ثم يشغل course-devsecops-agent-platform-ar-c72 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من OIDC. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى SBOM وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود SLSA و GitHub Actions؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c72 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c73 من SBOM ويعامل SLSA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على agent authorization إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول OIDC. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل SBOM نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار SLSA تتضمن fixture course-devsecops-agent-platform-ar-c73 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى agent authorization. بعد ذلك يراقب التشغيل الانتقال بين agent authorization و GitHub Actions، بينما يتحقق الأمن من أن OIDC لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c74 من SLSA ويعامل agent authorization كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OIDC بإحداث الأثر المقصود حول SBOM. إذا فشل تحقق OIDC يعيد rollback الإعداد المرتبط بـ SBOM ثم يشغل course-devsecops-agent-platform-ar-c74 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من SLSA. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى agent authorization وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود GitHub Actions و SBOM؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c74 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c75 من agent authorization ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OIDC إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SBOM بإحداث الأثر المقصود حول SLSA. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل agent authorization نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار GitHub Actions تتضمن fixture course-devsecops-agent-platform-ar-c75 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى OIDC. بعد ذلك يراقب التشغيل الانتقال بين OIDC و SBOM، بينما يتحقق الأمن من أن SLSA لا يحصل على صلاحية ضمنية أو بيانات زائدة.
نقطة دليل: توضح GitHub أن GitHub supply-chain controls combine dependency visibility, vulnerability alerts, automated updates and review workflows. ويُستخدم هذا المرجع لتأطير القسم «معايير قرار الإنتاج» من دون أن يحل محل الاختبار المحلي. [S7]ضوابط تستمر بعد الإطلاق
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c81 من OIDC ويعامل SBOM كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SLSA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ agent authorization بإحداث الأثر المقصود حول GitHub Actions. وتبقى الخلاصة محكومة بحدود SLSA و GitHub Actions؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c81 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل OIDC نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار SBOM تتضمن fixture course-devsecops-agent-platform-ar-c81 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى SLSA.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c82 من SBOM ويعامل SLSA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على agent authorization إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول OIDC. بعد ذلك يراقب التشغيل الانتقال بين agent authorization و GitHub Actions، بينما يتحقق الأمن من أن OIDC لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق GitHub Actions يعيد rollback الإعداد المرتبط بـ OIDC ثم يشغل course-devsecops-agent-platform-ar-c82 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من SBOM. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى SLSA وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c83 من SLSA ويعامل agent authorization كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OIDC بإحداث الأثر المقصود حول SBOM. وتبقى الخلاصة محكومة بحدود GitHub Actions و SBOM؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c83 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل SLSA نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار agent authorization تتضمن fixture course-devsecops-agent-platform-ar-c83 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى GitHub Actions.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c84 من agent authorization ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OIDC إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SBOM بإحداث الأثر المقصود حول SLSA. بعد ذلك يراقب التشغيل الانتقال بين OIDC و SBOM، بينما يتحقق الأمن من أن SLSA لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق SBOM يعيد rollback الإعداد المرتبط بـ SLSA ثم يشغل course-devsecops-agent-platform-ar-c84 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من agent authorization. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى GitHub Actions وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c85 من GitHub Actions ويعامل OIDC كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SBOM إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SLSA بإحداث الأثر المقصود حول agent authorization. وتبقى الخلاصة محكومة بحدود SBOM و agent authorization؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c85 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل GitHub Actions نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار OIDC تتضمن fixture course-devsecops-agent-platform-ar-c85 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى SBOM.
نقطة دليل: توضح SLSA أن SLSA 1.2 organizes supply-chain assurances into tracks and levels with recommended attestation formats. ويُستخدم هذا المرجع لتأطير القسم «ضوابط تستمر بعد الإطلاق» من دون أن يحل محل الاختبار المحلي. [S8]تمارين موجهة مع التصحيح
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c91 من SBOM ويعامل SLSA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على agent authorization إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول OIDC. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى SLSA وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود agent authorization و OIDC؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c91 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل SBOM نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c92 من SLSA ويعامل agent authorization كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OIDC بإحداث الأثر المقصود حول SBOM. لاختبار agent authorization تتضمن fixture course-devsecops-agent-platform-ar-c92 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى GitHub Actions. بعد ذلك يراقب التشغيل الانتقال بين GitHub Actions و OIDC، بينما يتحقق الأمن من أن SBOM لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق OIDC يعيد rollback الإعداد المرتبط بـ SBOM ثم يشغل course-devsecops-agent-platform-ar-c92 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من SLSA.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c93 من agent authorization ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OIDC إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SBOM بإحداث الأثر المقصود حول SLSA. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى GitHub Actions وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود OIDC و SLSA؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c93 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل agent authorization نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c94 من GitHub Actions ويعامل OIDC كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SBOM إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SLSA بإحداث الأثر المقصود حول agent authorization. لاختبار OIDC تتضمن fixture course-devsecops-agent-platform-ar-c94 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى SBOM. بعد ذلك يراقب التشغيل الانتقال بين SBOM و SLSA، بينما يتحقق الأمن من أن agent authorization لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق SLSA يعيد rollback الإعداد المرتبط بـ agent authorization ثم يشغل course-devsecops-agent-platform-ar-c94 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من GitHub Actions.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c95 من OIDC ويعامل SBOM كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SLSA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ agent authorization بإحداث الأثر المقصود حول GitHub Actions. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى SBOM وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود SLSA و GitHub Actions؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c95 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل OIDC نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
نقطة دليل: توضح SLSA أن SLSA provenance is verifiable information linking a software artifact to how, when and from what it was produced. ويُستخدم هذا المرجع لتأطير القسم «تمارين موجهة مع التصحيح» من دون أن يحل محل الاختبار المحلي. [S9]ثلاثة مختبرات عملية متدرجة
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c101 من SLSA ويعامل agent authorization كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OIDC بإحداث الأثر المقصود حول SBOM. إذا فشل تحقق OIDC يعيد rollback الإعداد المرتبط بـ SBOM ثم يشغل course-devsecops-agent-platform-ar-c101 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من SLSA. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى agent authorization وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود GitHub Actions و SBOM؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c101 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c102 من agent authorization ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OIDC إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SBOM بإحداث الأثر المقصود حول SLSA. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل agent authorization نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار GitHub Actions تتضمن fixture course-devsecops-agent-platform-ar-c102 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى OIDC. بعد ذلك يراقب التشغيل الانتقال بين OIDC و SBOM، بينما يتحقق الأمن من أن SLSA لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c103 من GitHub Actions ويعامل OIDC كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SBOM إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SLSA بإحداث الأثر المقصود حول agent authorization. إذا فشل تحقق SLSA يعيد rollback الإعداد المرتبط بـ agent authorization ثم يشغل course-devsecops-agent-platform-ar-c103 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من GitHub Actions. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى OIDC وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود SBOM و agent authorization؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c103 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c104 من OIDC ويعامل SBOM كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SLSA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ agent authorization بإحداث الأثر المقصود حول GitHub Actions. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل OIDC نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار SBOM تتضمن fixture course-devsecops-agent-platform-ar-c104 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى SLSA. بعد ذلك يراقب التشغيل الانتقال بين SLSA و agent authorization، بينما يتحقق الأمن من أن GitHub Actions لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c105 من SBOM ويعامل SLSA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على agent authorization إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول OIDC. إذا فشل تحقق GitHub Actions يعيد rollback الإعداد المرتبط بـ OIDC ثم يشغل course-devsecops-agent-platform-ar-c105 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من SBOM. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى SLSA وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود agent authorization و OIDC؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c105 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
نقطة دليل: توضح SLSA أن SLSA build levels progress from no guarantees to provenance, hosted signed builds and hardened build platforms. ويُستخدم هذا المرجع لتأطير القسم «ثلاثة مختبرات عملية متدرجة» من دون أن يحل محل الاختبار المحلي. [S10]مشروع تركيبي ومعايير التقييم
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c111 من agent authorization ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OIDC إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SBOM بإحداث الأثر المقصود حول SLSA. بعد ذلك يراقب التشغيل الانتقال بين OIDC و SBOM، بينما يتحقق الأمن من أن SLSA لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق SBOM يعيد rollback الإعداد المرتبط بـ SLSA ثم يشغل course-devsecops-agent-platform-ar-c111 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من agent authorization. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى GitHub Actions وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c112 من GitHub Actions ويعامل OIDC كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SBOM إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ SLSA بإحداث الأثر المقصود حول agent authorization. وتبقى الخلاصة محكومة بحدود SBOM و agent authorization؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c112 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل GitHub Actions نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار OIDC تتضمن fixture course-devsecops-agent-platform-ar-c112 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى SBOM.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c113 من OIDC ويعامل SBOM كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على SLSA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ agent authorization بإحداث الأثر المقصود حول GitHub Actions. بعد ذلك يراقب التشغيل الانتقال بين SLSA و agent authorization، بينما يتحقق الأمن من أن GitHub Actions لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق agent authorization يعيد rollback الإعداد المرتبط بـ GitHub Actions ثم يشغل course-devsecops-agent-platform-ar-c113 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من OIDC. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى SBOM وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c114 من SBOM ويعامل SLSA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على agent authorization إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول OIDC. وتبقى الخلاصة محكومة بحدود agent authorization و OIDC؛ فما لا يثبته السيناريو course-devsecops-agent-platform-ar-c114 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: بناء مسار تدريبي يجمع صلاحيات الأدوات وOIDC ومراجعة التبعيات وSBOM وSLSA مع تمارين ومختبرات وتصحيحات. وهي تجعل SBOM نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار SLSA تتضمن fixture course-devsecops-agent-platform-ar-c114 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى agent authorization.
في «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» يبدأ السيناريو course-devsecops-agent-platform-ar-c115 من SLSA ويعامل agent authorization كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OIDC بإحداث الأثر المقصود حول SBOM. بعد ذلك يراقب التشغيل الانتقال بين GitHub Actions و OIDC، بينما يتحقق الأمن من أن SBOM لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق OIDC يعيد rollback الإعداد المرتبط بـ SBOM ثم يشغل course-devsecops-agent-platform-ar-c115 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من SLSA. هذه الدقة تجعل «دورة عملية: خط DevSecOps آمن لمنصة وكلاء IA» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى agent authorization وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
نقطة دليل: توضح GitHub أن The dependency review action can fail pull requests based on vulnerability severity, dependency scope or license rules. ويُستخدم هذا المرجع لتأطير القسم «مشروع تركيبي ومعايير التقييم» من دون أن يحل محل الاختبار المحلي. [S1]قائمة تحقق تشغيلية
- الضابط المتعلق بـ agent authorization يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ GitHub Actions يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ OIDC يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ SBOM يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ SLSA يملك مدخلا وقاعدة وسلوك رفض ودليلا.
المصادر ونقاط التحكم
- [S1] Configuring the dependency review action — The dependency review action can fail pull requests based on vulnerability severity, dependency scope or license rules. source
- [S2] Configuring OpenID Connect in cloud providers — GitHub Actions OIDC lets workflows obtain cloud access without storing long-lived cloud credentials, provided trust conditions constrain token issuance. source
- [S3] OpenID Connect reference - GitHub Docs — GitHub documents OIDC token claims such as issuer, audience and subject that cloud trust policies can evaluate. source
- [S4] Secure use reference - GitHub Actions — GitHub recommends pinning third-party actions to full-length commit SHAs to obtain an immutable reference. source
- [S5] Authorization - Model Context Protocol — For HTTP authorization, MCP requires resource-bound tokens, server-side audience validation and PKCE, and forbids insecure token passthrough patterns. source
- [S6] Reviewing dependency changes in a pull request — Dependency review exposes added, removed and updated dependencies together with vulnerability context before changes are merged. source
- [S7] Supply chain security - GitHub Docs — GitHub supply-chain controls combine dependency visibility, vulnerability alerts, automated updates and review workflows. source
- [S8] SLSA specification v1.2 — SLSA 1.2 organizes supply-chain assurances into tracks and levels with recommended attestation formats. source
- [S9] SLSA Provenance — SLSA provenance is verifiable information linking a software artifact to how, when and from what it was produced. source
- [S10] SLSA Build Track Basics — SLSA build levels progress from no guarantees to provenance, hosted signed builds and hardened build platforms. source


التعليقات
لا توجد تعليقات منشورة بعد.
سجّل الدخول لإضافة تعليق