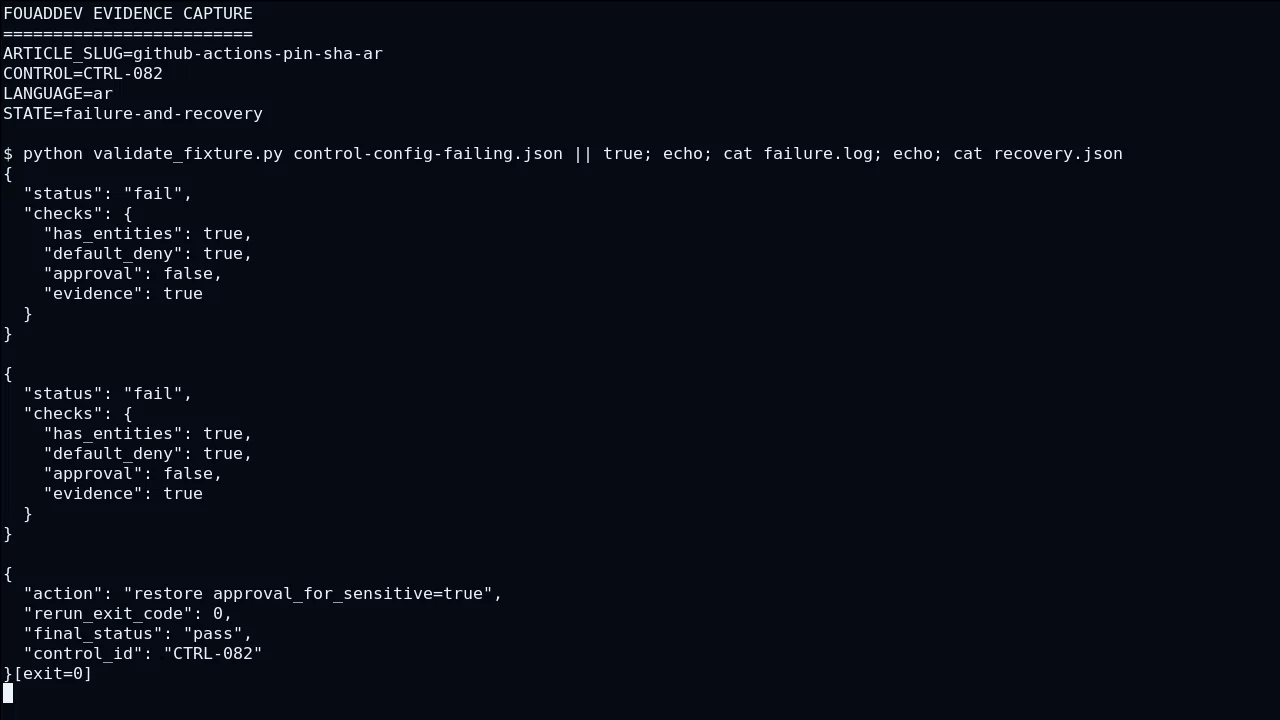
يعالج موضوع «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» مشكلة محددة: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وينطلق من عناصر فعلية هي GitHub Actions, commit SHA, third-party action, workflow, supply chain للوصول إلى قرار يمكن التحقق منه بدلا من وصف عام.
المشكلة العملية: GitHub Actions مع commit SHA
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c11 من commit SHA ويعامل third-party action كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على workflow إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ supply chain بإحداث الأثر المقصود حول GitHub Actions. إذا فشل تحقق supply chain يعيد rollback الإعداد المرتبط بـ GitHub Actions ثم يشغل github-actions-pin-sha-ar-c11 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من commit SHA. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى third-party action وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود workflow و GitHub Actions؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c11 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c12 من third-party action ويعامل workflow كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على supply chain إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول commit SHA. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل third-party action نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار workflow تتضمن fixture github-actions-pin-sha-ar-c12 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى supply chain. بعد ذلك يراقب التشغيل الانتقال بين supply chain و GitHub Actions، بينما يتحقق الأمن من أن commit SHA لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c13 من workflow ويعامل supply chain كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ commit SHA بإحداث الأثر المقصود حول third-party action. إذا فشل تحقق commit SHA يعيد rollback الإعداد المرتبط بـ third-party action ثم يشغل github-actions-pin-sha-ar-c13 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من workflow. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى supply chain وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود GitHub Actions و third-party action؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c13 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c14 من supply chain ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على commit SHA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ third-party action بإحداث الأثر المقصود حول workflow. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل supply chain نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار GitHub Actions تتضمن fixture github-actions-pin-sha-ar-c14 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى commit SHA. بعد ذلك يراقب التشغيل الانتقال بين commit SHA و third-party action، بينما يتحقق الأمن من أن workflow لا يحصل على صلاحية ضمنية أو بيانات زائدة.
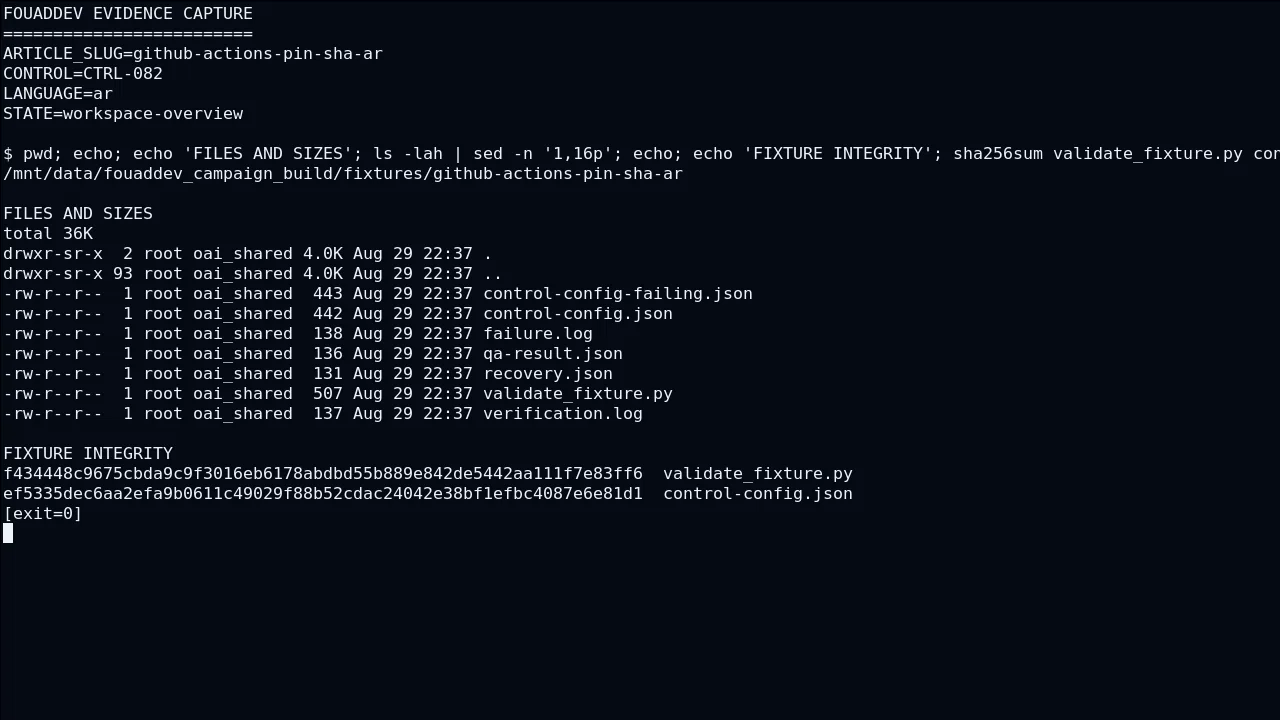
حالات الفشل والإشارات وطريقة التشخيص
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c21 من third-party action ويعامل workflow كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على supply chain إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول commit SHA. بعد ذلك يراقب التشغيل الانتقال بين supply chain و GitHub Actions، بينما يتحقق الأمن من أن commit SHA لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق GitHub Actions يعيد rollback الإعداد المرتبط بـ commit SHA ثم يشغل github-actions-pin-sha-ar-c21 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من third-party action. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى workflow وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c22 من workflow ويعامل supply chain كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ commit SHA بإحداث الأثر المقصود حول third-party action. وتبقى الخلاصة محكومة بحدود GitHub Actions و third-party action؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c22 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل workflow نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار supply chain تتضمن fixture github-actions-pin-sha-ar-c22 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى GitHub Actions.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c23 من supply chain ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على commit SHA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ third-party action بإحداث الأثر المقصود حول workflow. بعد ذلك يراقب التشغيل الانتقال بين commit SHA و third-party action، بينما يتحقق الأمن من أن workflow لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق third-party action يعيد rollback الإعداد المرتبط بـ workflow ثم يشغل github-actions-pin-sha-ar-c23 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من supply chain. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى GitHub Actions وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c24 من GitHub Actions ويعامل commit SHA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على third-party action إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ workflow بإحداث الأثر المقصود حول supply chain. وتبقى الخلاصة محكومة بحدود third-party action و supply chain؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c24 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل GitHub Actions نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار commit SHA تتضمن fixture github-actions-pin-sha-ar-c24 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى third-party action.
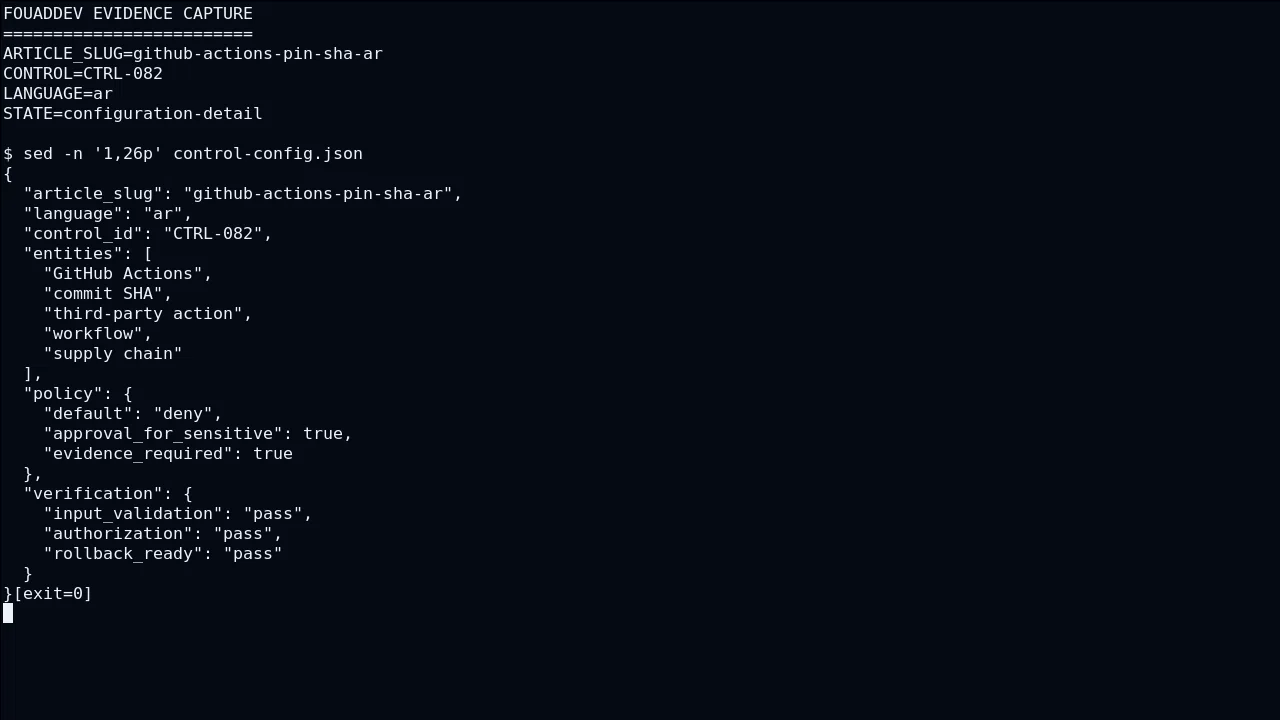
نشر تدريجي وخطة رجوع
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c31 من workflow ويعامل supply chain كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ commit SHA بإحداث الأثر المقصود حول third-party action. لاختبار supply chain تتضمن fixture github-actions-pin-sha-ar-c31 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى GitHub Actions. بعد ذلك يراقب التشغيل الانتقال بين GitHub Actions و commit SHA، بينما يتحقق الأمن من أن third-party action لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق commit SHA يعيد rollback الإعداد المرتبط بـ third-party action ثم يشغل github-actions-pin-sha-ar-c31 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من workflow.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c32 من supply chain ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على commit SHA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ third-party action بإحداث الأثر المقصود حول workflow. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى GitHub Actions وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود commit SHA و workflow؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c32 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل supply chain نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c33 من GitHub Actions ويعامل commit SHA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على third-party action إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ workflow بإحداث الأثر المقصود حول supply chain. لاختبار commit SHA تتضمن fixture github-actions-pin-sha-ar-c33 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى third-party action. بعد ذلك يراقب التشغيل الانتقال بين third-party action و workflow، بينما يتحقق الأمن من أن supply chain لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق workflow يعيد rollback الإعداد المرتبط بـ supply chain ثم يشغل github-actions-pin-sha-ar-c33 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من GitHub Actions.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c34 من commit SHA ويعامل third-party action كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على workflow إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ supply chain بإحداث الأثر المقصود حول GitHub Actions. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى third-party action وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود workflow و GitHub Actions؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c34 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل commit SHA نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
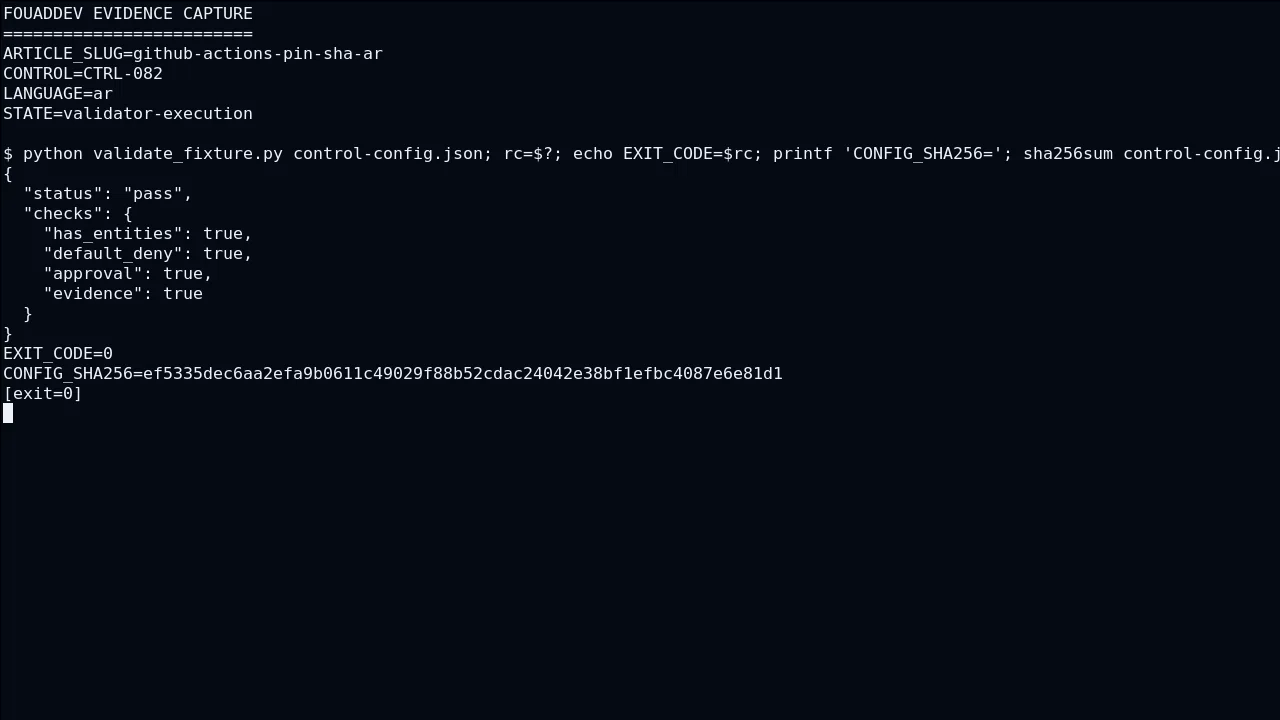
معايير قرار الإنتاج
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c41 من supply chain ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على commit SHA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ third-party action بإحداث الأثر المقصود حول workflow. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل supply chain نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار GitHub Actions تتضمن fixture github-actions-pin-sha-ar-c41 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى commit SHA. بعد ذلك يراقب التشغيل الانتقال بين commit SHA و third-party action، بينما يتحقق الأمن من أن workflow لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c42 من GitHub Actions ويعامل commit SHA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على third-party action إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ workflow بإحداث الأثر المقصود حول supply chain. إذا فشل تحقق workflow يعيد rollback الإعداد المرتبط بـ supply chain ثم يشغل github-actions-pin-sha-ar-c42 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من GitHub Actions. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى commit SHA وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود third-party action و supply chain؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c42 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c43 من commit SHA ويعامل third-party action كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على workflow إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ supply chain بإحداث الأثر المقصود حول GitHub Actions. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل commit SHA نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار third-party action تتضمن fixture github-actions-pin-sha-ar-c43 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى workflow. بعد ذلك يراقب التشغيل الانتقال بين workflow و supply chain، بينما يتحقق الأمن من أن GitHub Actions لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c44 من third-party action ويعامل workflow كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على supply chain إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول commit SHA. إذا فشل تحقق GitHub Actions يعيد rollback الإعداد المرتبط بـ commit SHA ثم يشغل github-actions-pin-sha-ar-c44 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من third-party action. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى workflow وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود supply chain و commit SHA؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c44 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
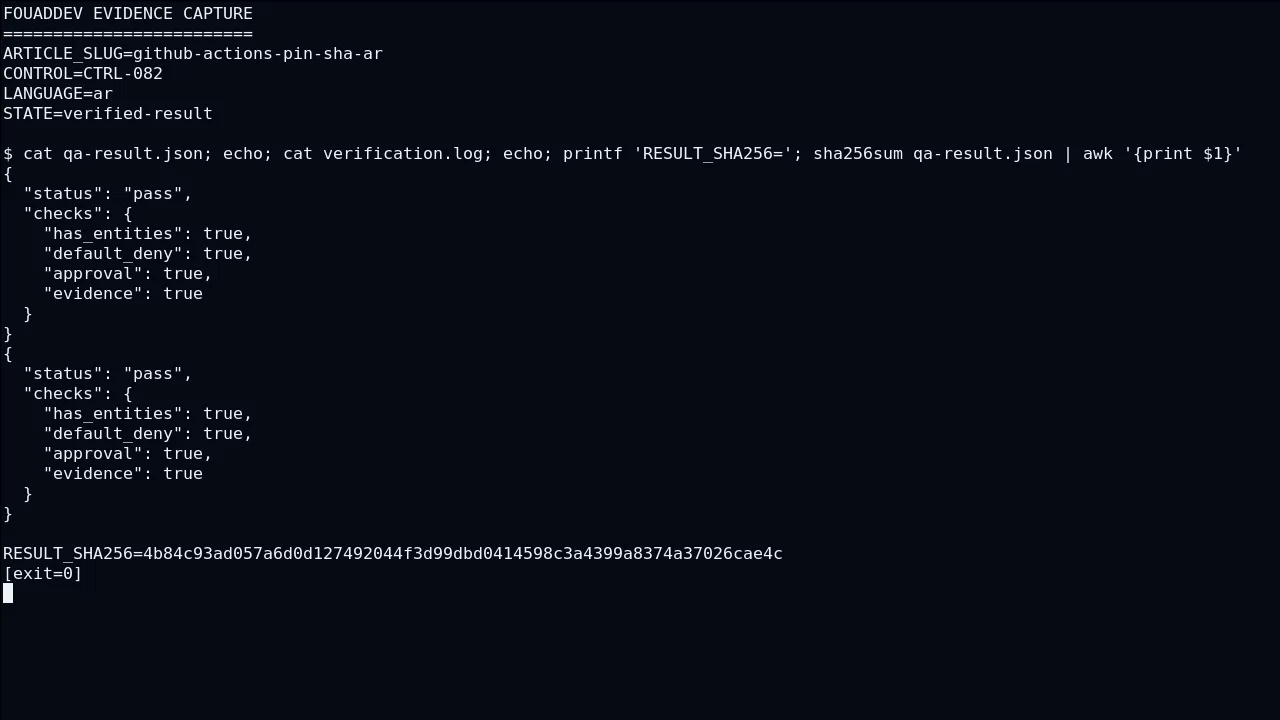
حدود الثقة حول third-party action
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c51 من GitHub Actions ويعامل commit SHA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على third-party action إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ workflow بإحداث الأثر المقصود حول supply chain. وتبقى الخلاصة محكومة بحدود third-party action و supply chain؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c51 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل GitHub Actions نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار commit SHA تتضمن fixture github-actions-pin-sha-ar-c51 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى third-party action.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c52 من commit SHA ويعامل third-party action كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على workflow إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ supply chain بإحداث الأثر المقصود حول GitHub Actions. بعد ذلك يراقب التشغيل الانتقال بين workflow و supply chain، بينما يتحقق الأمن من أن GitHub Actions لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق supply chain يعيد rollback الإعداد المرتبط بـ GitHub Actions ثم يشغل github-actions-pin-sha-ar-c52 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من commit SHA. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى third-party action وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c53 من third-party action ويعامل workflow كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على supply chain إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول commit SHA. وتبقى الخلاصة محكومة بحدود supply chain و commit SHA؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c53 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل third-party action نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار workflow تتضمن fixture github-actions-pin-sha-ar-c53 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى supply chain.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c54 من workflow ويعامل supply chain كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ commit SHA بإحداث الأثر المقصود حول third-party action. بعد ذلك يراقب التشغيل الانتقال بين GitHub Actions و commit SHA، بينما يتحقق الأمن من أن third-party action لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق commit SHA يعيد rollback الإعداد المرتبط بـ third-party action ثم يشغل github-actions-pin-sha-ar-c54 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من workflow. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى supply chain وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
بناء مسار القرار باستخدام workflow
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c61 من commit SHA ويعامل third-party action كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على workflow إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ supply chain بإحداث الأثر المقصود حول GitHub Actions. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى third-party action وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود workflow و GitHub Actions؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c61 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل commit SHA نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
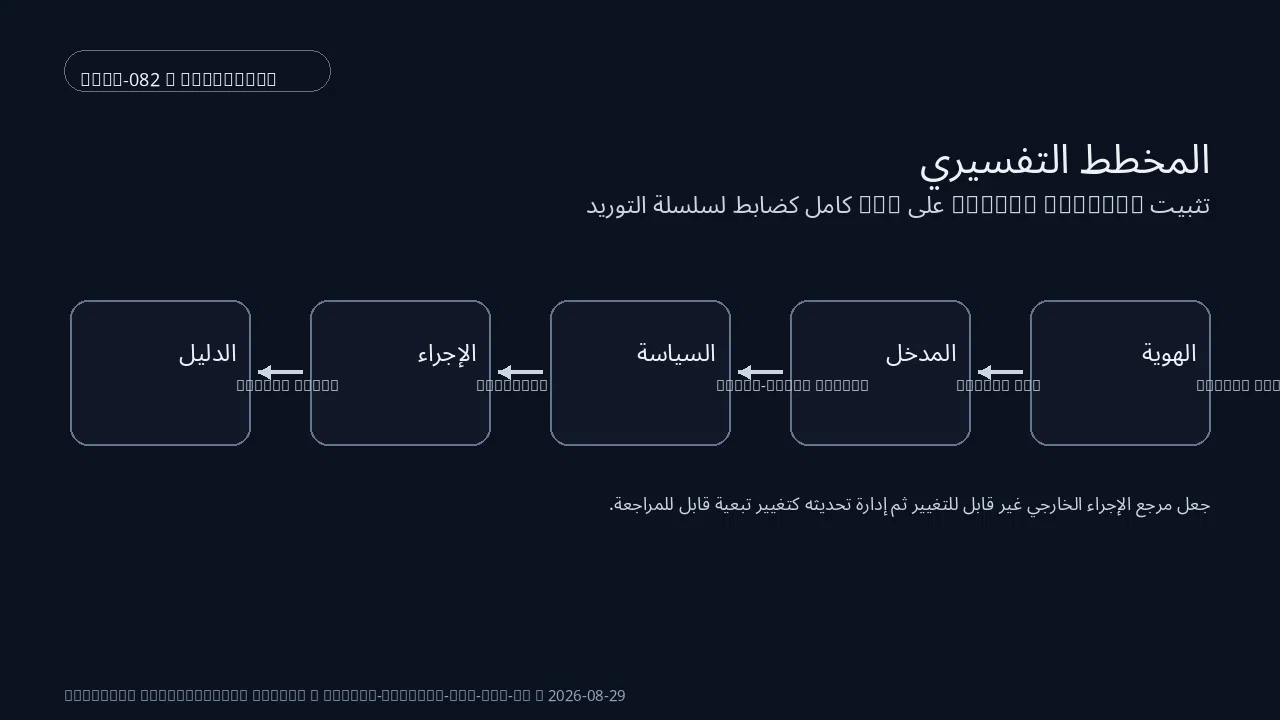
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c62 من third-party action ويعامل workflow كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على supply chain إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول commit SHA. لاختبار workflow تتضمن fixture github-actions-pin-sha-ar-c62 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى supply chain. بعد ذلك يراقب التشغيل الانتقال بين supply chain و GitHub Actions، بينما يتحقق الأمن من أن commit SHA لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق GitHub Actions يعيد rollback الإعداد المرتبط بـ commit SHA ثم يشغل github-actions-pin-sha-ar-c62 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من third-party action.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c63 من workflow ويعامل supply chain كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ commit SHA بإحداث الأثر المقصود حول third-party action. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى supply chain وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود GitHub Actions و third-party action؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c63 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل workflow نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c64 من supply chain ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على commit SHA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ third-party action بإحداث الأثر المقصود حول workflow. لاختبار GitHub Actions تتضمن fixture github-actions-pin-sha-ar-c64 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى commit SHA. بعد ذلك يراقب التشغيل الانتقال بين commit SHA و third-party action، بينما يتحقق الأمن من أن workflow لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق third-party action يعيد rollback الإعداد المرتبط بـ workflow ثم يشغل github-actions-pin-sha-ar-c64 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من supply chain.
التحقق من supply chain بدليل قابل للملاحظة
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c71 من third-party action ويعامل workflow كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على supply chain إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ GitHub Actions بإحداث الأثر المقصود حول commit SHA. إذا فشل تحقق GitHub Actions يعيد rollback الإعداد المرتبط بـ commit SHA ثم يشغل github-actions-pin-sha-ar-c71 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من third-party action. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى workflow وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود supply chain و commit SHA؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c71 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c72 من workflow ويعامل supply chain كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ commit SHA بإحداث الأثر المقصود حول third-party action. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل workflow نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار supply chain تتضمن fixture github-actions-pin-sha-ar-c72 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى GitHub Actions. بعد ذلك يراقب التشغيل الانتقال بين GitHub Actions و commit SHA، بينما يتحقق الأمن من أن third-party action لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c73 من supply chain ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على commit SHA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ third-party action بإحداث الأثر المقصود حول workflow. إذا فشل تحقق third-party action يعيد rollback الإعداد المرتبط بـ workflow ثم يشغل github-actions-pin-sha-ar-c73 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من supply chain. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى GitHub Actions وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود commit SHA و workflow؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c73 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c74 من GitHub Actions ويعامل commit SHA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على third-party action إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ workflow بإحداث الأثر المقصود حول supply chain. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل GitHub Actions نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار commit SHA تتضمن fixture github-actions-pin-sha-ar-c74 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى third-party action. بعد ذلك يراقب التشغيل الانتقال بين third-party action و workflow، بينما يتحقق الأمن من أن supply chain لا يحصل على صلاحية ضمنية أو بيانات زائدة.
نقطة دليل: توضح NIST أن NIST positions the AI RMF as a voluntary framework for managing AI risks and is revising it while adding profiles for specific settings. ويُستخدم هذا المرجع لتأطير القسم «التحقق من supply chain بدليل قابل للملاحظة» من دون أن يحل محل الاختبار المحلي. [S7]ضوابط تستمر بعد الإطلاق
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c81 من workflow ويعامل supply chain كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على GitHub Actions إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ commit SHA بإحداث الأثر المقصود حول third-party action. بعد ذلك يراقب التشغيل الانتقال بين GitHub Actions و commit SHA، بينما يتحقق الأمن من أن third-party action لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق commit SHA يعيد rollback الإعداد المرتبط بـ third-party action ثم يشغل github-actions-pin-sha-ar-c81 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من workflow. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى supply chain وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c82 من supply chain ويعامل GitHub Actions كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على commit SHA إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ third-party action بإحداث الأثر المقصود حول workflow. وتبقى الخلاصة محكومة بحدود commit SHA و workflow؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c82 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل supply chain نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار GitHub Actions تتضمن fixture github-actions-pin-sha-ar-c82 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى commit SHA.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c83 من GitHub Actions ويعامل commit SHA كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على third-party action إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ workflow بإحداث الأثر المقصود حول supply chain. بعد ذلك يراقب التشغيل الانتقال بين third-party action و workflow، بينما يتحقق الأمن من أن supply chain لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق workflow يعيد rollback الإعداد المرتبط بـ supply chain ثم يشغل github-actions-pin-sha-ar-c83 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من GitHub Actions. هذه الدقة تجعل «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى commit SHA وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «تثبيت GitHub Actions على SHA كامل كضابط لسلسلة التوريد» يبدأ السيناريو github-actions-pin-sha-ar-c84 من commit SHA ويعامل third-party action كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على workflow إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ supply chain بإحداث الأثر المقصود حول GitHub Actions. وتبقى الخلاصة محكومة بحدود workflow و GitHub Actions؛ فما لا يثبته السيناريو github-actions-pin-sha-ar-c84 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: جعل مرجع الإجراء الخارجي غير قابل للتغيير ثم إدارة تحديثه كتغيير تبعية قابل للمراجعة. وهي تجعل commit SHA نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار third-party action تتضمن fixture github-actions-pin-sha-ar-c84 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى workflow.
نقطة دليل: توضح OWASP أن OWASP identifies its 2026 LLM Top 10 as the current release for major security risks in LLM applications. ويُستخدم هذا المرجع لتأطير القسم «ضوابط تستمر بعد الإطلاق» من دون أن يحل محل الاختبار المحلي. [S8]قائمة تحقق تشغيلية
- الضابط المتعلق بـ GitHub Actions يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ commit SHA يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ third-party action يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ workflow يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ supply chain يملك مدخلا وقاعدة وسلوك رفض ودليلا.
المصادر ونقاط التحكم
- [S1] SLSA specification v1.2 — SLSA 1.2 organizes supply-chain assurances into tracks and levels with recommended attestation formats. source
- [S2] SLSA Provenance — SLSA provenance is verifiable information linking a software artifact to how, when and from what it was produced. source
- [S3] SLSA Build Track Basics — SLSA build levels progress from no guarantees to provenance, hosted signed builds and hardened build platforms. source
- [S4] Build attestations - Docker Docs — Docker BuildKit can attach SBOM and provenance attestations so consumers can inspect image contents and build origin. source
- [S5] SBOM attestations - Docker Docs — Docker can generate SPDX SBOM attestations during BuildKit builds and provides local inspection workflows. source
- [S6] Artificial Intelligence Risk Management Framework: Generative AI Profile — NIST AI 600-1 is a generative-AI profile for integrating trustworthiness and risk actions across the AI lifecycle. source
- [S7] AI Risk Management Framework — NIST positions the AI RMF as a voluntary framework for managing AI risks and is revising it while adding profiles for specific settings. source
- [S8] OWASP Top 10 for Large Language Model Applications — OWASP identifies its 2026 LLM Top 10 as the current release for major security risks in LLM applications. source
- [S9] OWASP Top 10 for LLM Applications 2025 — The 2025 OWASP LLM list provides the prior baseline for risks observed as LLMs became embedded in more production applications. source
- [S10] Supply chain security - GitHub Docs — GitHub supply-chain controls combine dependency visibility, vulnerability alerts, automated updates and review workflows. source


التعليقات
لا توجد تعليقات منشورة بعد.
سجّل الدخول لإضافة تعليق