يعالج موضوع «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» مشكلة محددة: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وينطلق من عناصر فعلية هي Kubernetes, NetworkPolicy, ingress, egress, namespace للوصول إلى قرار يمكن التحقق منه بدلا من وصف عام.
المشكلة العملية: Kubernetes مع NetworkPolicy
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c11 من Kubernetes ويعامل NetworkPolicy كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على ingress إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ egress بإحداث الأثر المقصود حول namespace. وتبقى الخلاصة محكومة بحدود ingress و namespace؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c11 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل Kubernetes نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار NetworkPolicy تتضمن fixture kubernetes-networkpolicy-ar-c11 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى ingress.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c12 من NetworkPolicy ويعامل ingress كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على egress إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ namespace بإحداث الأثر المقصود حول Kubernetes. بعد ذلك يراقب التشغيل الانتقال بين egress و namespace، بينما يتحقق الأمن من أن Kubernetes لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق namespace يعيد rollback الإعداد المرتبط بـ Kubernetes ثم يشغل kubernetes-networkpolicy-ar-c12 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من NetworkPolicy. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى ingress وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c13 من ingress ويعامل egress كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على namespace إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Kubernetes بإحداث الأثر المقصود حول NetworkPolicy. وتبقى الخلاصة محكومة بحدود namespace و NetworkPolicy؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c13 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل ingress نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار egress تتضمن fixture kubernetes-networkpolicy-ar-c13 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى namespace.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c14 من egress ويعامل namespace كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Kubernetes إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ NetworkPolicy بإحداث الأثر المقصود حول ingress. بعد ذلك يراقب التشغيل الانتقال بين Kubernetes و NetworkPolicy، بينما يتحقق الأمن من أن ingress لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق NetworkPolicy يعيد rollback الإعداد المرتبط بـ ingress ثم يشغل kubernetes-networkpolicy-ar-c14 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من egress. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى namespace وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
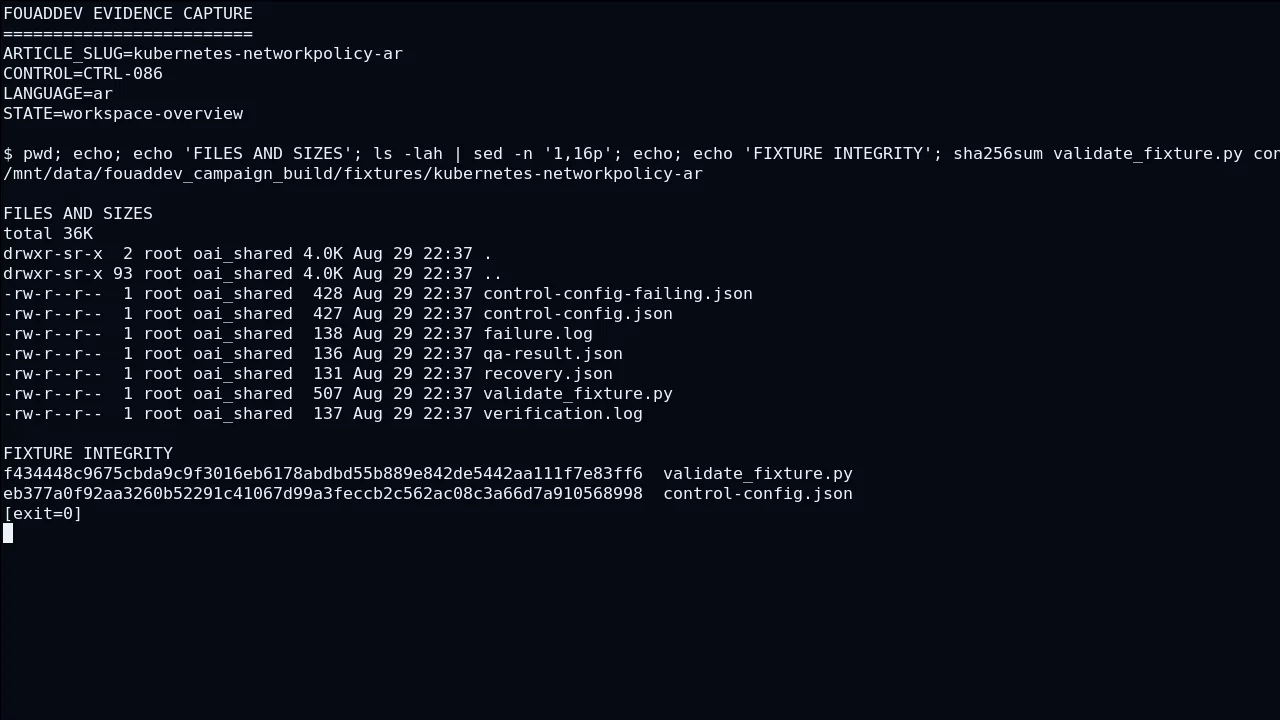
حالات الفشل والإشارات وطريقة التشخيص
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c21 من NetworkPolicy ويعامل ingress كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على egress إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ namespace بإحداث الأثر المقصود حول Kubernetes. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى ingress وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود egress و Kubernetes؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c21 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل NetworkPolicy نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c22 من ingress ويعامل egress كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على namespace إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Kubernetes بإحداث الأثر المقصود حول NetworkPolicy. لاختبار egress تتضمن fixture kubernetes-networkpolicy-ar-c22 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى namespace. بعد ذلك يراقب التشغيل الانتقال بين namespace و Kubernetes، بينما يتحقق الأمن من أن NetworkPolicy لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق Kubernetes يعيد rollback الإعداد المرتبط بـ NetworkPolicy ثم يشغل kubernetes-networkpolicy-ar-c22 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من ingress.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c23 من egress ويعامل namespace كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Kubernetes إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ NetworkPolicy بإحداث الأثر المقصود حول ingress. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى namespace وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود Kubernetes و ingress؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c23 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل egress نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c24 من namespace ويعامل Kubernetes كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على NetworkPolicy إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ ingress بإحداث الأثر المقصود حول egress. لاختبار Kubernetes تتضمن fixture kubernetes-networkpolicy-ar-c24 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى NetworkPolicy. بعد ذلك يراقب التشغيل الانتقال بين NetworkPolicy و ingress، بينما يتحقق الأمن من أن egress لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق ingress يعيد rollback الإعداد المرتبط بـ egress ثم يشغل kubernetes-networkpolicy-ar-c24 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من namespace.
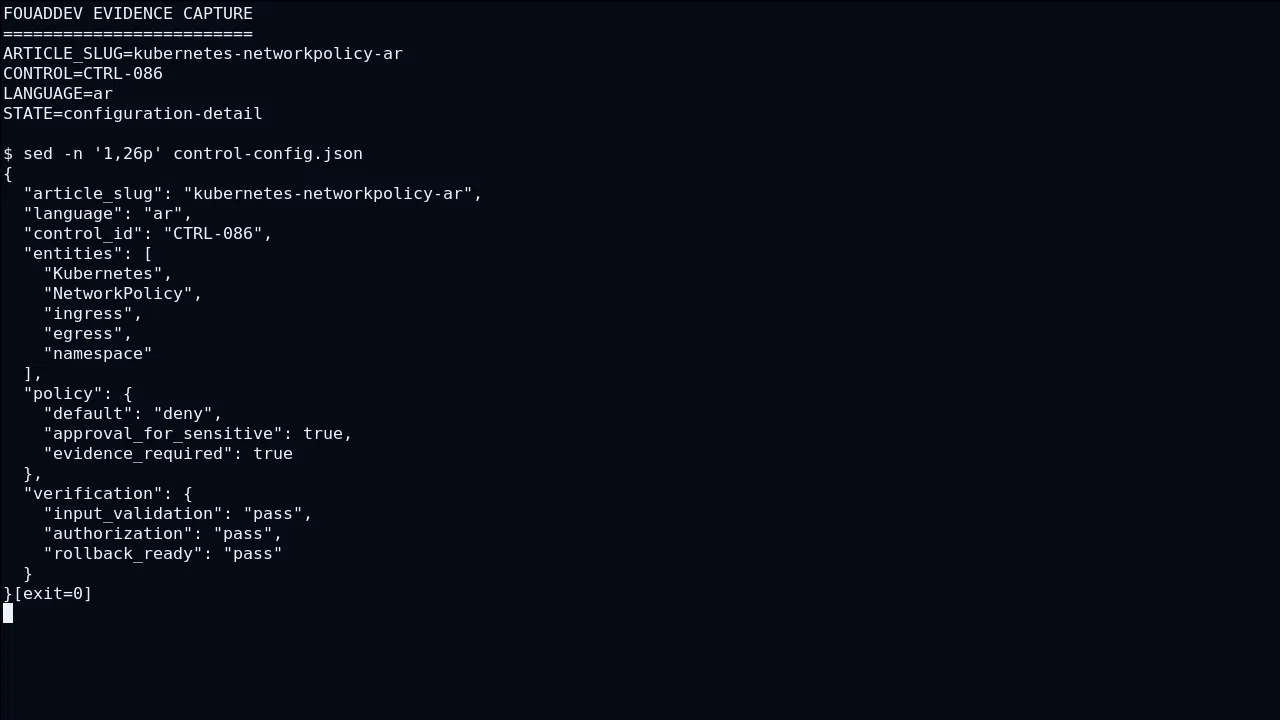
نشر تدريجي وخطة رجوع
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c31 من ingress ويعامل egress كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على namespace إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Kubernetes بإحداث الأثر المقصود حول NetworkPolicy. إذا فشل تحقق Kubernetes يعيد rollback الإعداد المرتبط بـ NetworkPolicy ثم يشغل kubernetes-networkpolicy-ar-c31 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من ingress. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى egress وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود namespace و NetworkPolicy؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c31 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c32 من egress ويعامل namespace كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Kubernetes إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ NetworkPolicy بإحداث الأثر المقصود حول ingress. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل egress نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار namespace تتضمن fixture kubernetes-networkpolicy-ar-c32 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى Kubernetes. بعد ذلك يراقب التشغيل الانتقال بين Kubernetes و NetworkPolicy، بينما يتحقق الأمن من أن ingress لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c33 من namespace ويعامل Kubernetes كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على NetworkPolicy إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ ingress بإحداث الأثر المقصود حول egress. إذا فشل تحقق ingress يعيد rollback الإعداد المرتبط بـ egress ثم يشغل kubernetes-networkpolicy-ar-c33 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من namespace. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى Kubernetes وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود NetworkPolicy و egress؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c33 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c34 من Kubernetes ويعامل NetworkPolicy كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على ingress إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ egress بإحداث الأثر المقصود حول namespace. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل Kubernetes نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار NetworkPolicy تتضمن fixture kubernetes-networkpolicy-ar-c34 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى ingress. بعد ذلك يراقب التشغيل الانتقال بين ingress و egress، بينما يتحقق الأمن من أن namespace لا يحصل على صلاحية ضمنية أو بيانات زائدة.
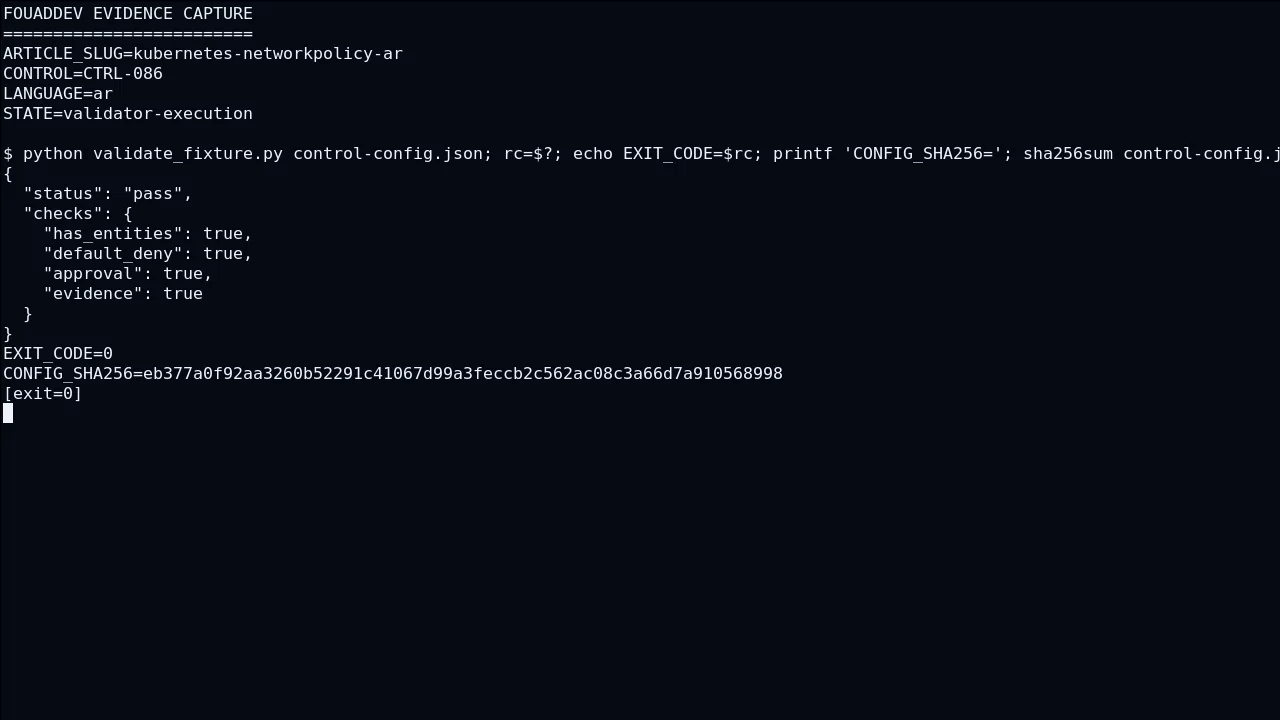
معايير قرار الإنتاج
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c41 من egress ويعامل namespace كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Kubernetes إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ NetworkPolicy بإحداث الأثر المقصود حول ingress. بعد ذلك يراقب التشغيل الانتقال بين Kubernetes و NetworkPolicy، بينما يتحقق الأمن من أن ingress لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق NetworkPolicy يعيد rollback الإعداد المرتبط بـ ingress ثم يشغل kubernetes-networkpolicy-ar-c41 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من egress. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى namespace وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c42 من namespace ويعامل Kubernetes كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على NetworkPolicy إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ ingress بإحداث الأثر المقصود حول egress. وتبقى الخلاصة محكومة بحدود NetworkPolicy و egress؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c42 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل namespace نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار Kubernetes تتضمن fixture kubernetes-networkpolicy-ar-c42 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى NetworkPolicy.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c43 من Kubernetes ويعامل NetworkPolicy كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على ingress إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ egress بإحداث الأثر المقصود حول namespace. بعد ذلك يراقب التشغيل الانتقال بين ingress و egress، بينما يتحقق الأمن من أن namespace لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق egress يعيد rollback الإعداد المرتبط بـ namespace ثم يشغل kubernetes-networkpolicy-ar-c43 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من Kubernetes. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى NetworkPolicy وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c44 من NetworkPolicy ويعامل ingress كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على egress إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ namespace بإحداث الأثر المقصود حول Kubernetes. وتبقى الخلاصة محكومة بحدود egress و Kubernetes؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c44 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل NetworkPolicy نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار ingress تتضمن fixture kubernetes-networkpolicy-ar-c44 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى egress.
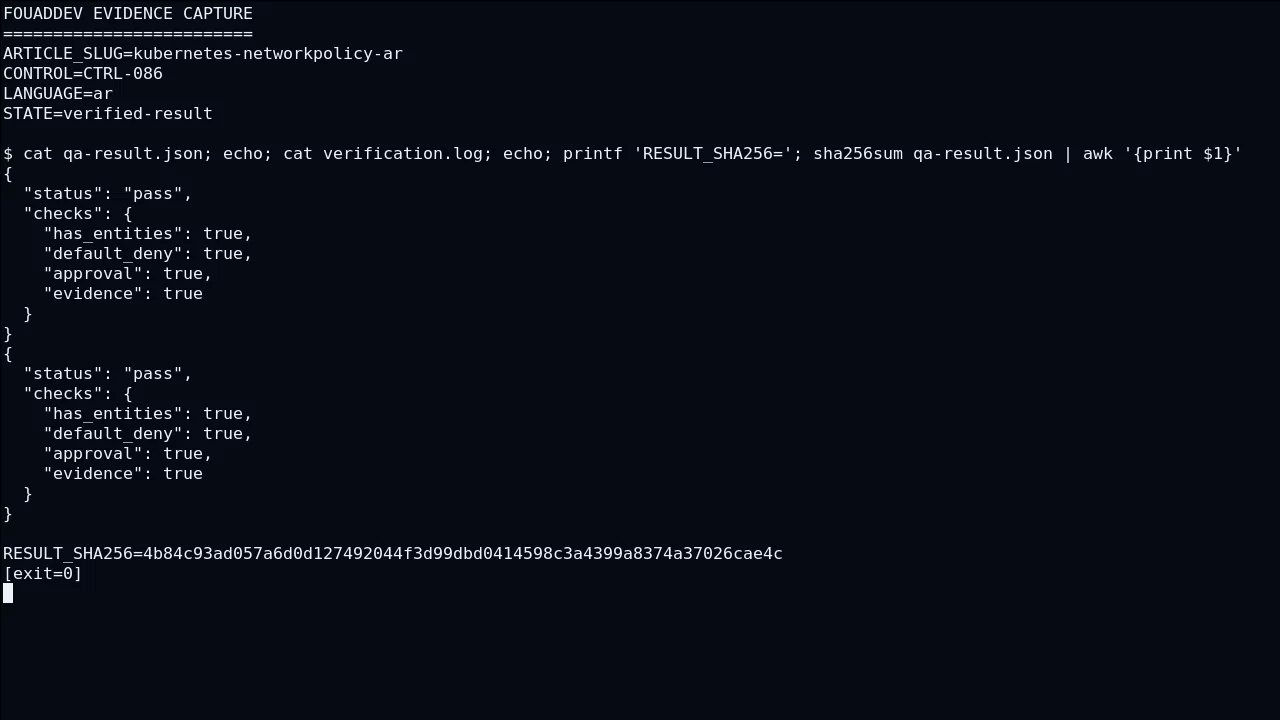
حدود الثقة حول ingress
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c51 من namespace ويعامل Kubernetes كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على NetworkPolicy إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ ingress بإحداث الأثر المقصود حول egress. لاختبار Kubernetes تتضمن fixture kubernetes-networkpolicy-ar-c51 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى NetworkPolicy. بعد ذلك يراقب التشغيل الانتقال بين NetworkPolicy و ingress، بينما يتحقق الأمن من أن egress لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق ingress يعيد rollback الإعداد المرتبط بـ egress ثم يشغل kubernetes-networkpolicy-ar-c51 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من namespace.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c52 من Kubernetes ويعامل NetworkPolicy كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على ingress إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ egress بإحداث الأثر المقصود حول namespace. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى NetworkPolicy وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود ingress و namespace؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c52 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل Kubernetes نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c53 من NetworkPolicy ويعامل ingress كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على egress إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ namespace بإحداث الأثر المقصود حول Kubernetes. لاختبار ingress تتضمن fixture kubernetes-networkpolicy-ar-c53 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى egress. بعد ذلك يراقب التشغيل الانتقال بين egress و namespace، بينما يتحقق الأمن من أن Kubernetes لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق namespace يعيد rollback الإعداد المرتبط بـ Kubernetes ثم يشغل kubernetes-networkpolicy-ar-c53 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من NetworkPolicy.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c54 من ingress ويعامل egress كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على namespace إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Kubernetes بإحداث الأثر المقصود حول NetworkPolicy. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى egress وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود namespace و NetworkPolicy؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c54 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل ingress نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
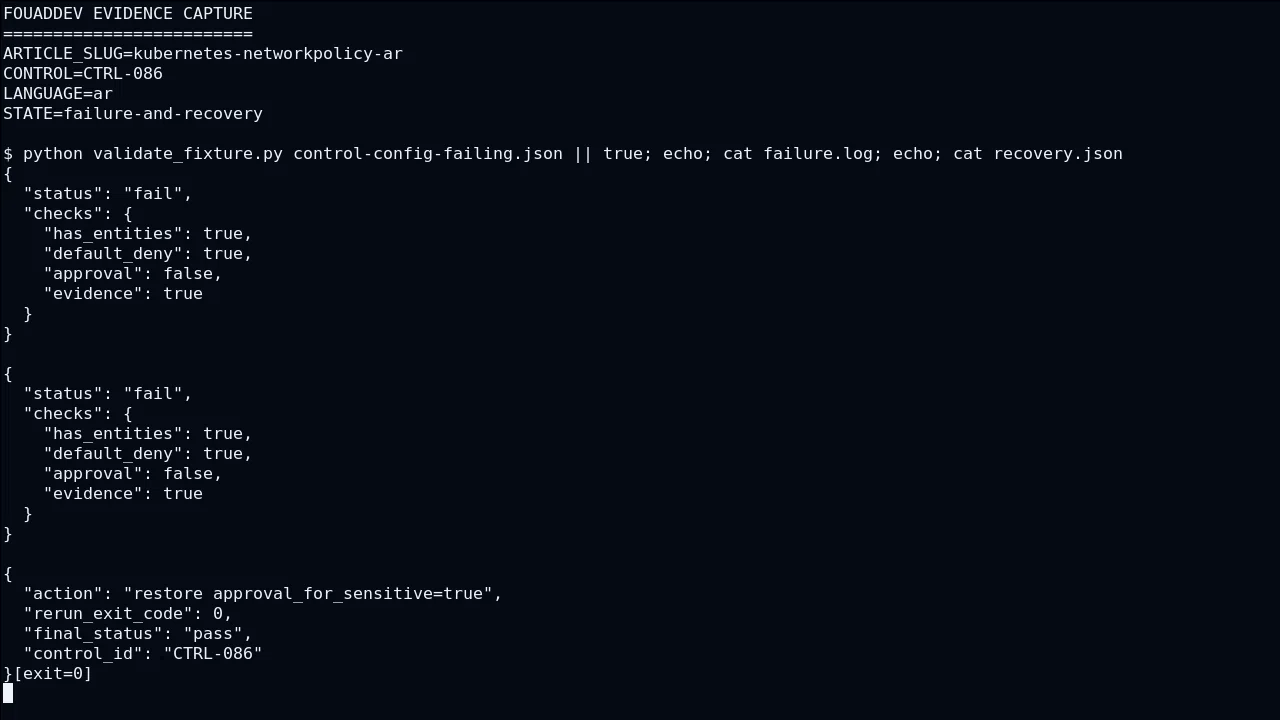
بناء مسار القرار باستخدام egress
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c61 من Kubernetes ويعامل NetworkPolicy كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على ingress إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ egress بإحداث الأثر المقصود حول namespace. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل Kubernetes نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار NetworkPolicy تتضمن fixture kubernetes-networkpolicy-ar-c61 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى ingress. بعد ذلك يراقب التشغيل الانتقال بين ingress و egress، بينما يتحقق الأمن من أن namespace لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c62 من NetworkPolicy ويعامل ingress كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على egress إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ namespace بإحداث الأثر المقصود حول Kubernetes. إذا فشل تحقق namespace يعيد rollback الإعداد المرتبط بـ Kubernetes ثم يشغل kubernetes-networkpolicy-ar-c62 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من NetworkPolicy. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى ingress وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود egress و Kubernetes؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c62 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c63 من ingress ويعامل egress كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على namespace إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Kubernetes بإحداث الأثر المقصود حول NetworkPolicy. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل ingress نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار egress تتضمن fixture kubernetes-networkpolicy-ar-c63 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى namespace. بعد ذلك يراقب التشغيل الانتقال بين namespace و Kubernetes، بينما يتحقق الأمن من أن NetworkPolicy لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c64 من egress ويعامل namespace كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Kubernetes إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ NetworkPolicy بإحداث الأثر المقصود حول ingress. إذا فشل تحقق NetworkPolicy يعيد rollback الإعداد المرتبط بـ ingress ثم يشغل kubernetes-networkpolicy-ar-c64 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من egress. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى namespace وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود Kubernetes و ingress؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c64 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
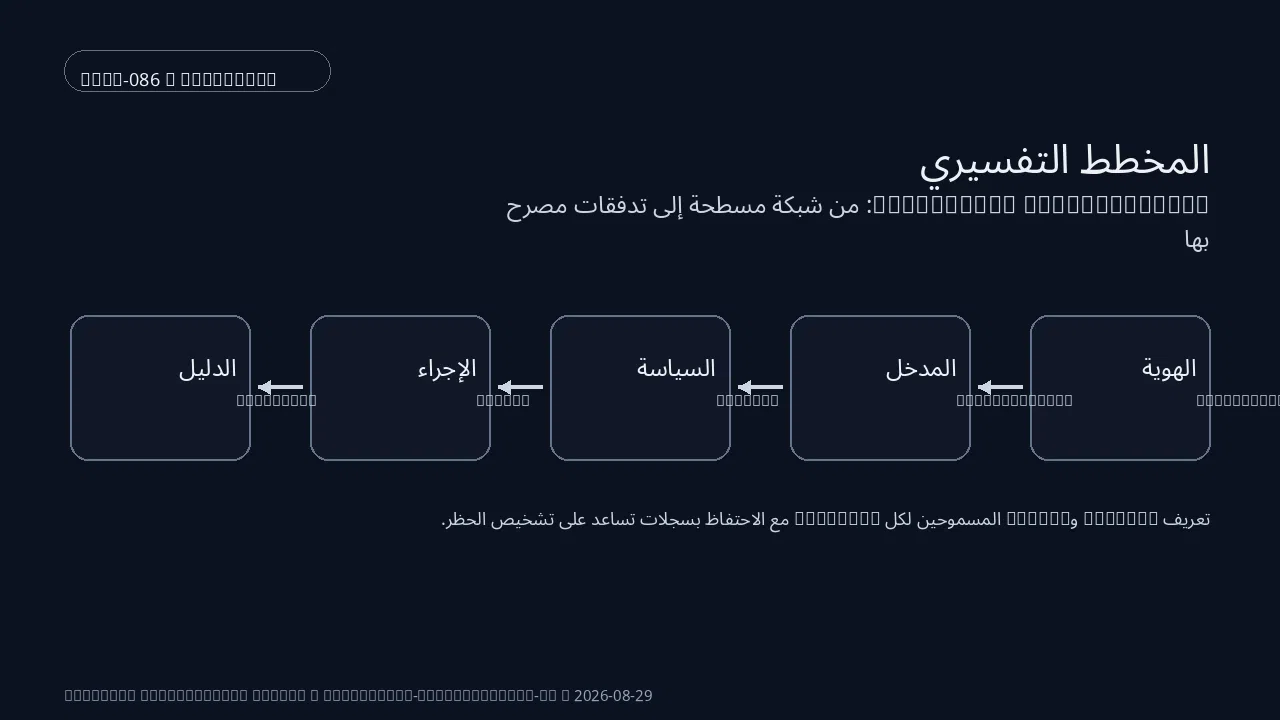
التحقق من namespace بدليل قابل للملاحظة
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c71 من NetworkPolicy ويعامل ingress كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على egress إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ namespace بإحداث الأثر المقصود حول Kubernetes. وتبقى الخلاصة محكومة بحدود egress و Kubernetes؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c71 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل NetworkPolicy نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار ingress تتضمن fixture kubernetes-networkpolicy-ar-c71 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى egress.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c72 من ingress ويعامل egress كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على namespace إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Kubernetes بإحداث الأثر المقصود حول NetworkPolicy. بعد ذلك يراقب التشغيل الانتقال بين namespace و Kubernetes، بينما يتحقق الأمن من أن NetworkPolicy لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق Kubernetes يعيد rollback الإعداد المرتبط بـ NetworkPolicy ثم يشغل kubernetes-networkpolicy-ar-c72 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من ingress. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى egress وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c73 من egress ويعامل namespace كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Kubernetes إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ NetworkPolicy بإحداث الأثر المقصود حول ingress. وتبقى الخلاصة محكومة بحدود Kubernetes و ingress؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c73 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل egress نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار namespace تتضمن fixture kubernetes-networkpolicy-ar-c73 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى Kubernetes.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c74 من namespace ويعامل Kubernetes كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على NetworkPolicy إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ ingress بإحداث الأثر المقصود حول egress. بعد ذلك يراقب التشغيل الانتقال بين NetworkPolicy و ingress، بينما يتحقق الأمن من أن egress لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق ingress يعيد rollback الإعداد المرتبط بـ egress ثم يشغل kubernetes-networkpolicy-ar-c74 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من namespace. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى Kubernetes وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
نقطة دليل: توضح Mozilla أن require-trusted-types-for can make DOM XSS sinks reject raw strings and accept trusted typed values instead. ويُستخدم هذا المرجع لتأطير القسم «التحقق من namespace بدليل قابل للملاحظة» من دون أن يحل محل الاختبار المحلي. [S7]ضوابط تستمر بعد الإطلاق
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c81 من ingress ويعامل egress كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على namespace إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Kubernetes بإحداث الأثر المقصود حول NetworkPolicy. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى egress وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود namespace و NetworkPolicy؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c81 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل ingress نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c82 من egress ويعامل namespace كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Kubernetes إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ NetworkPolicy بإحداث الأثر المقصود حول ingress. لاختبار namespace تتضمن fixture kubernetes-networkpolicy-ar-c82 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى Kubernetes. بعد ذلك يراقب التشغيل الانتقال بين Kubernetes و NetworkPolicy، بينما يتحقق الأمن من أن ingress لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق NetworkPolicy يعيد rollback الإعداد المرتبط بـ ingress ثم يشغل kubernetes-networkpolicy-ar-c82 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من egress.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c83 من namespace ويعامل Kubernetes كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على NetworkPolicy إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ ingress بإحداث الأثر المقصود حول egress. هذه الدقة تجعل «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى Kubernetes وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود NetworkPolicy و egress؛ فما لا يثبته السيناريو kubernetes-networkpolicy-ar-c83 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تعريف ingress وegress المسموحين لكل workload مع الاحتفاظ بسجلات تساعد على تشخيص الحظر. وهي تجعل namespace نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «Kubernetes NetworkPolicy: من شبكة مسطحة إلى تدفقات مصرح بها» يبدأ السيناريو kubernetes-networkpolicy-ar-c84 من Kubernetes ويعامل NetworkPolicy كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على ingress إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ egress بإحداث الأثر المقصود حول namespace. لاختبار NetworkPolicy تتضمن fixture kubernetes-networkpolicy-ar-c84 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى ingress. بعد ذلك يراقب التشغيل الانتقال بين ingress و egress، بينما يتحقق الأمن من أن namespace لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق egress يعيد rollback الإعداد المرتبط بـ namespace ثم يشغل kubernetes-networkpolicy-ar-c84 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من Kubernetes.
نقطة دليل: توضح IETF / RFC Editor أن RFC 9700 updates OAuth 2.0 security practice, including exact redirect URI matching and avoiding open redirectors and insecure legacy patterns. ويُستخدم هذا المرجع لتأطير القسم «ضوابط تستمر بعد الإطلاق» من دون أن يحل محل الاختبار المحلي. [S8]قائمة تحقق تشغيلية
- الضابط المتعلق بـ Kubernetes يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ NetworkPolicy يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ ingress يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ egress يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ namespace يملك مدخلا وقاعدة وسلوك رفض ودليلا.
المصادر ونقاط التحكم
- [S1] Security Checklist - Kubernetes — Kubernetes publishes a baseline security checklist while warning that cluster security requires ongoing context-specific attention rather than checklist compliance alone. source
- [S2] Application Security Checklist - Kubernetes — Kubernetes application guidance covers secure workload practices from the developer perspective. source
- [S3] Enforce Pod Security Standards by Configuring the Built-in Admission Controller — Pod Security Admission can enforce privileged, baseline or restricted policy levels and supports warn and audit modes for staged adoption. source
- [S4] Policies - Kubernetes — Kubernetes policy objects include NetworkPolicies for traffic controls and admission mechanisms for validating or mutating API requests. source
- [S5] Content Security Policy (CSP) - MDN — CSP can reduce script-injection risk, and Trusted Types can constrain dangerous DOM injection sinks to typed values created by approved policies. source
- [S6] Content-Security-Policy: trusted-types directive — The trusted-types CSP directive allowlists policy names and became broadly available across current browsers in 2026. source
- [S7] Content-Security-Policy: require-trusted-types-for directive — require-trusted-types-for can make DOM XSS sinks reject raw strings and accept trusted typed values instead. source
- [S8] RFC 9700: Best Current Practice for OAuth 2.0 Security — RFC 9700 updates OAuth 2.0 security practice, including exact redirect URI matching and avoiding open redirectors and insecure legacy patterns. source
- [S9] Web Authentication Level 3 — WebAuthn Level 3 defines strong public-key credentials scoped to relying parties and reached Candidate Recommendation Snapshot status in May 2026. source
- [S10] SLSA specification v1.2 — SLSA 1.2 organizes supply-chain assurances into tracks and levels with recommended attestation formats. source



التعليقات
لا توجد تعليقات منشورة بعد.
سجّل الدخول لإضافة تعليق