يعالج موضوع «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» مشكلة محددة: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وينطلق من عناصر فعلية هي Kubernetes, Pod Security Admission, restricted, audit, warn للوصول إلى قرار يمكن التحقق منه بدلا من وصف عام.
المشكلة العملية: Kubernetes مع Pod Security Admission
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c11 من warn ويعامل Kubernetes كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Pod Security Admission إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ restricted بإحداث الأثر المقصود حول audit. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل warn نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار Kubernetes تتضمن fixture kubernetes-pod-security-ar-c11 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى Pod Security Admission. بعد ذلك يراقب التشغيل الانتقال بين Pod Security Admission و restricted، بينما يتحقق الأمن من أن audit لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c12 من Kubernetes ويعامل Pod Security Admission كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على restricted إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ audit بإحداث الأثر المقصود حول warn. إذا فشل تحقق audit يعيد rollback الإعداد المرتبط بـ warn ثم يشغل kubernetes-pod-security-ar-c12 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من Kubernetes. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى Pod Security Admission وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود restricted و warn؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c12 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c13 من Pod Security Admission ويعامل restricted كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على audit إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ warn بإحداث الأثر المقصود حول Kubernetes. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل Pod Security Admission نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار restricted تتضمن fixture kubernetes-pod-security-ar-c13 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى audit. بعد ذلك يراقب التشغيل الانتقال بين audit و warn، بينما يتحقق الأمن من أن Kubernetes لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c14 من restricted ويعامل audit كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على warn إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Kubernetes بإحداث الأثر المقصود حول Pod Security Admission. إذا فشل تحقق Kubernetes يعيد rollback الإعداد المرتبط بـ Pod Security Admission ثم يشغل kubernetes-pod-security-ar-c14 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من restricted. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى audit وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود warn و Pod Security Admission؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c14 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
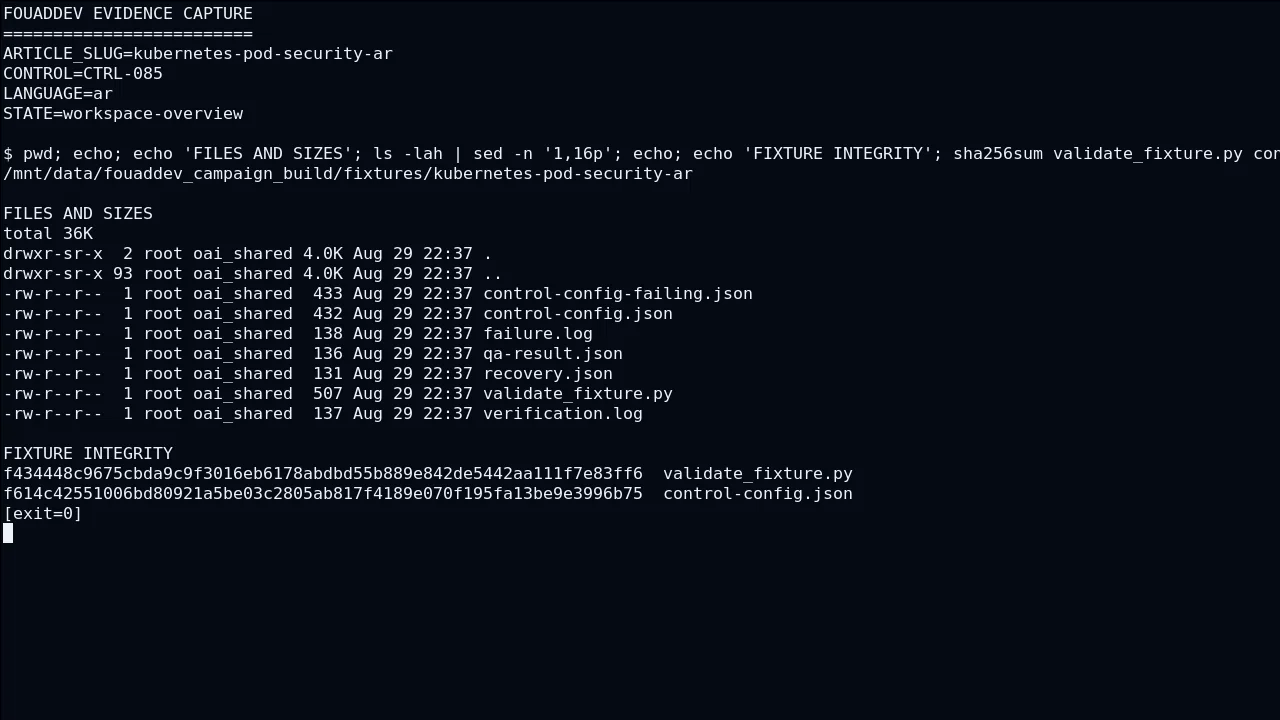
حدود الثقة حول restricted
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c21 من Kubernetes ويعامل Pod Security Admission كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على restricted إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ audit بإحداث الأثر المقصود حول warn. وتبقى الخلاصة محكومة بحدود restricted و warn؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c21 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل Kubernetes نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار Pod Security Admission تتضمن fixture kubernetes-pod-security-ar-c21 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى restricted.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c22 من Pod Security Admission ويعامل restricted كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على audit إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ warn بإحداث الأثر المقصود حول Kubernetes. بعد ذلك يراقب التشغيل الانتقال بين audit و warn، بينما يتحقق الأمن من أن Kubernetes لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق warn يعيد rollback الإعداد المرتبط بـ Kubernetes ثم يشغل kubernetes-pod-security-ar-c22 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من Pod Security Admission. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى restricted وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c23 من restricted ويعامل audit كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على warn إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Kubernetes بإحداث الأثر المقصود حول Pod Security Admission. وتبقى الخلاصة محكومة بحدود warn و Pod Security Admission؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c23 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل restricted نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار audit تتضمن fixture kubernetes-pod-security-ar-c23 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى warn.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c24 من audit ويعامل warn كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Kubernetes إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Pod Security Admission بإحداث الأثر المقصود حول restricted. بعد ذلك يراقب التشغيل الانتقال بين Kubernetes و Pod Security Admission، بينما يتحقق الأمن من أن restricted لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق Pod Security Admission يعيد rollback الإعداد المرتبط بـ restricted ثم يشغل kubernetes-pod-security-ar-c24 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من audit. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى warn وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
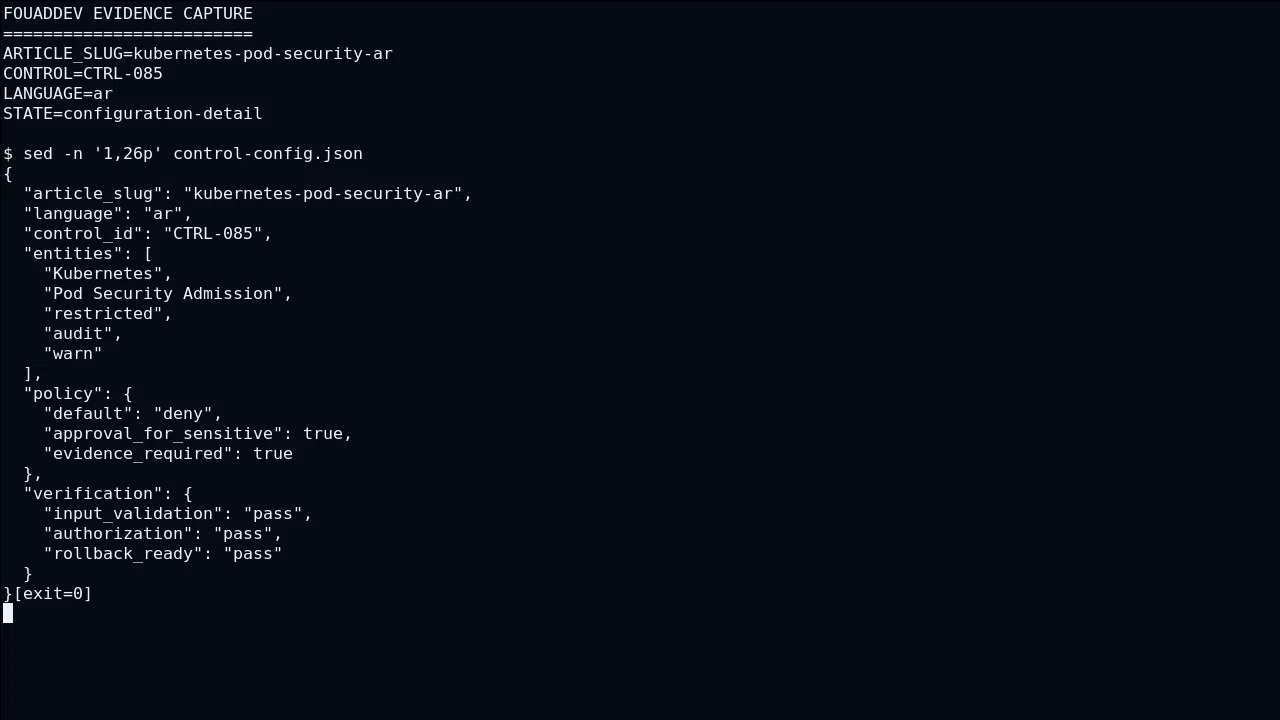
تجهيز الحالة الابتدائية والمتطلبات
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c31 من Pod Security Admission ويعامل restricted كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على audit إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ warn بإحداث الأثر المقصود حول Kubernetes. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى restricted وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود audit و Kubernetes؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c31 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل Pod Security Admission نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c32 من restricted ويعامل audit كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على warn إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Kubernetes بإحداث الأثر المقصود حول Pod Security Admission. لاختبار audit تتضمن fixture kubernetes-pod-security-ar-c32 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى warn. بعد ذلك يراقب التشغيل الانتقال بين warn و Kubernetes، بينما يتحقق الأمن من أن Pod Security Admission لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق Kubernetes يعيد rollback الإعداد المرتبط بـ Pod Security Admission ثم يشغل kubernetes-pod-security-ar-c32 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من restricted.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c33 من audit ويعامل warn كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Kubernetes إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Pod Security Admission بإحداث الأثر المقصود حول restricted. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى warn وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود Kubernetes و restricted؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c33 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل audit نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c34 من warn ويعامل Kubernetes كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Pod Security Admission إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ restricted بإحداث الأثر المقصود حول audit. لاختبار Kubernetes تتضمن fixture kubernetes-pod-security-ar-c34 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى Pod Security Admission. بعد ذلك يراقب التشغيل الانتقال بين Pod Security Admission و restricted، بينما يتحقق الأمن من أن audit لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق restricted يعيد rollback الإعداد المرتبط بـ audit ثم يشغل kubernetes-pod-security-ar-c34 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من warn.
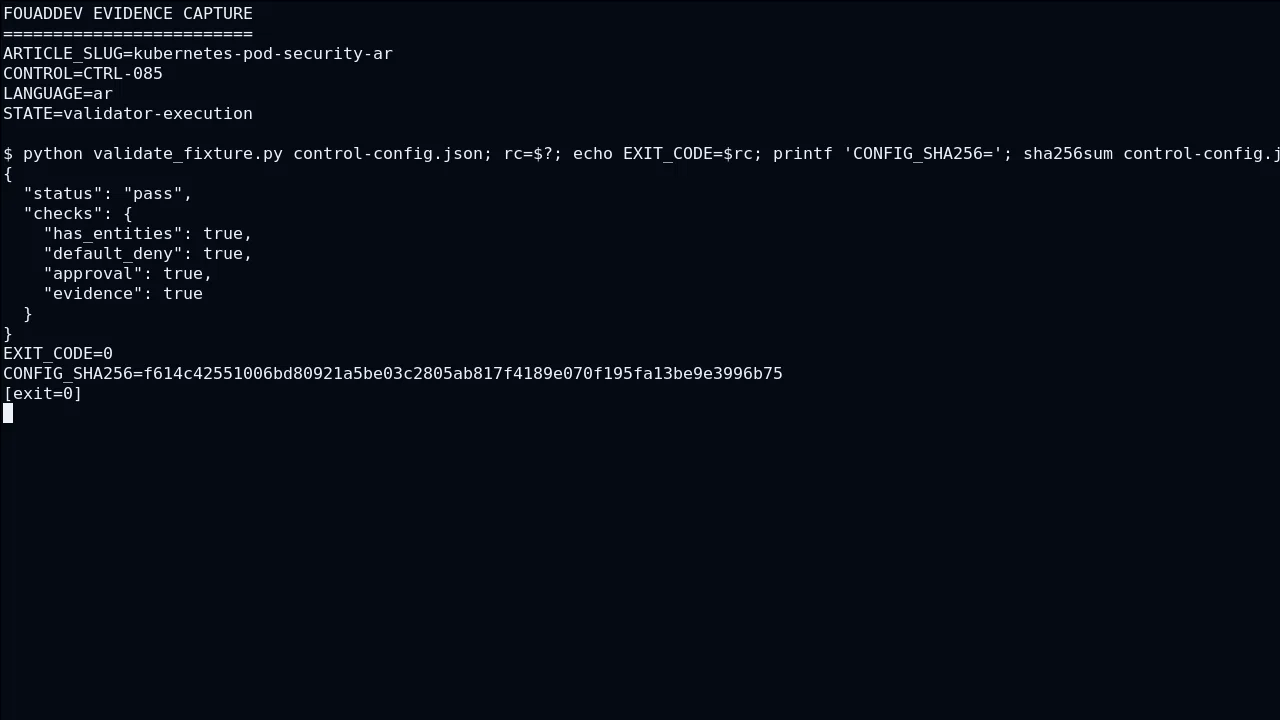
- الخطوة 1 — اضبط Kubernetes ثم نفذ التحقق
kubernetes-pod-security-ar-step-1واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال. - الخطوة 2 — اضبط Pod Security Admission ثم نفذ التحقق
kubernetes-pod-security-ar-step-2واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال. - الخطوة 3 — اضبط restricted ثم نفذ التحقق
kubernetes-pod-security-ar-step-3واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال. - الخطوة 4 — اضبط audit ثم نفذ التحقق
kubernetes-pod-security-ar-step-4واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال. - الخطوة 5 — اضبط warn ثم نفذ التحقق
kubernetes-pod-security-ar-step-5واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال. - الخطوة 6 — اضبط Kubernetes ثم نفذ التحقق
kubernetes-pod-security-ar-step-6واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال.
ثلاثة أعطال وتصحيحها
- رفض المدخل بعد تنفيذ الأثر: انقل التحقق إلى ما قبل الفعل الخارجي.
- غياب الدليل: سجل معرّف قرار من دون تخزين السر.
- رجوع جزئي: أعد الإعداد والصلاحية معا ثم أعد اختبار fixture المرجعية.
تنفيذ الإجراء وملاحظة النتيجة
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c41 من restricted ويعامل audit كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على warn إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Kubernetes بإحداث الأثر المقصود حول Pod Security Admission. إذا فشل تحقق Kubernetes يعيد rollback الإعداد المرتبط بـ Pod Security Admission ثم يشغل kubernetes-pod-security-ar-c41 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من restricted. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى audit وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود warn و Pod Security Admission؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c41 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c42 من audit ويعامل warn كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Kubernetes إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Pod Security Admission بإحداث الأثر المقصود حول restricted. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل audit نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار warn تتضمن fixture kubernetes-pod-security-ar-c42 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى Kubernetes. بعد ذلك يراقب التشغيل الانتقال بين Kubernetes و Pod Security Admission، بينما يتحقق الأمن من أن restricted لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c43 من warn ويعامل Kubernetes كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Pod Security Admission إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ restricted بإحداث الأثر المقصود حول audit. إذا فشل تحقق restricted يعيد rollback الإعداد المرتبط بـ audit ثم يشغل kubernetes-pod-security-ar-c43 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من warn. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى Kubernetes وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود Pod Security Admission و audit؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c43 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c44 من Kubernetes ويعامل Pod Security Admission كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على restricted إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ audit بإحداث الأثر المقصود حول warn. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل Kubernetes نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار Pod Security Admission تتضمن fixture kubernetes-pod-security-ar-c44 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى restricted. بعد ذلك يراقب التشغيل الانتقال بين restricted و audit، بينما يتحقق الأمن من أن warn لا يحصل على صلاحية ضمنية أو بيانات زائدة.
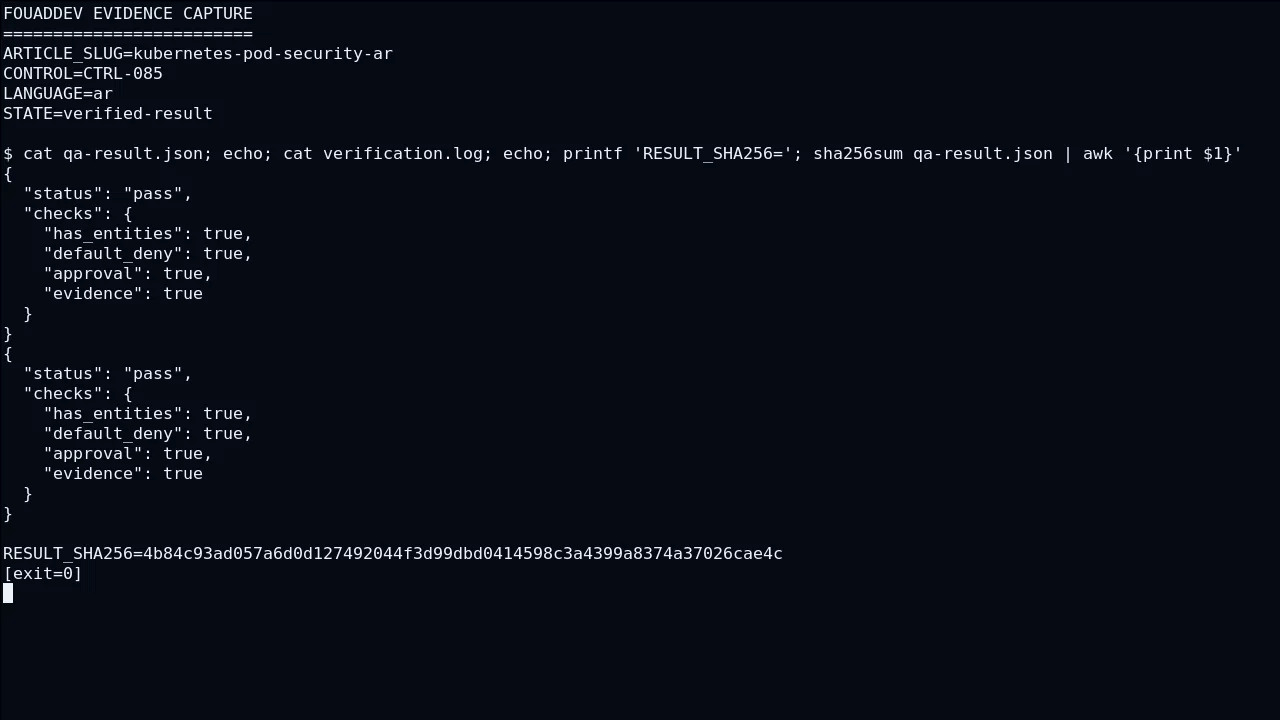
حالات الفشل والإشارات وطريقة التشخيص
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
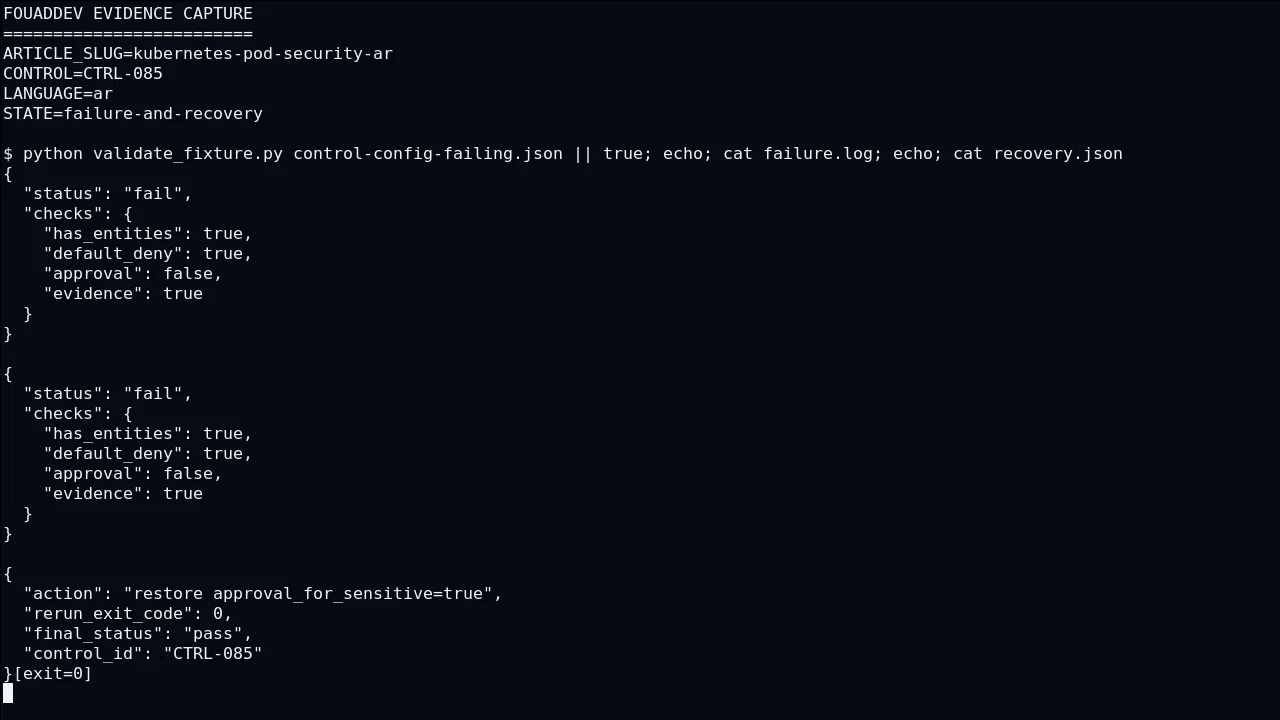
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c51 من audit ويعامل warn كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Kubernetes إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Pod Security Admission بإحداث الأثر المقصود حول restricted. بعد ذلك يراقب التشغيل الانتقال بين Kubernetes و Pod Security Admission، بينما يتحقق الأمن من أن restricted لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق Pod Security Admission يعيد rollback الإعداد المرتبط بـ restricted ثم يشغل kubernetes-pod-security-ar-c51 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من audit. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى warn وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c52 من warn ويعامل Kubernetes كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Pod Security Admission إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ restricted بإحداث الأثر المقصود حول audit. وتبقى الخلاصة محكومة بحدود Pod Security Admission و audit؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c52 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل warn نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار Kubernetes تتضمن fixture kubernetes-pod-security-ar-c52 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى Pod Security Admission.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c53 من Kubernetes ويعامل Pod Security Admission كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على restricted إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ audit بإحداث الأثر المقصود حول warn. بعد ذلك يراقب التشغيل الانتقال بين restricted و audit، بينما يتحقق الأمن من أن warn لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق audit يعيد rollback الإعداد المرتبط بـ warn ثم يشغل kubernetes-pod-security-ar-c53 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من Kubernetes. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى Pod Security Admission وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c54 من Pod Security Admission ويعامل restricted كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على audit إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ warn بإحداث الأثر المقصود حول Kubernetes. وتبقى الخلاصة محكومة بحدود audit و Kubernetes؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c54 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل Pod Security Admission نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار restricted تتضمن fixture kubernetes-pod-security-ar-c54 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى audit.
نشر تدريجي وخطة رجوع
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
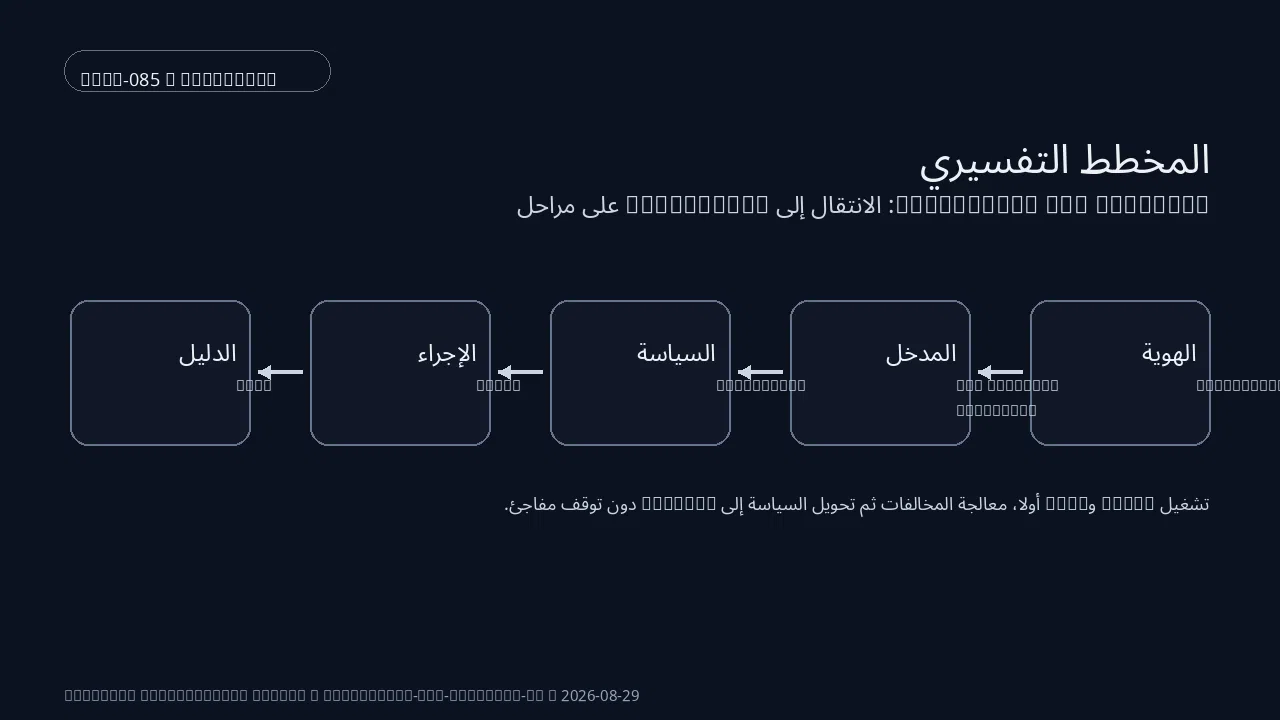
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c61 من warn ويعامل Kubernetes كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Pod Security Admission إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ restricted بإحداث الأثر المقصود حول audit. لاختبار Kubernetes تتضمن fixture kubernetes-pod-security-ar-c61 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى Pod Security Admission. بعد ذلك يراقب التشغيل الانتقال بين Pod Security Admission و restricted، بينما يتحقق الأمن من أن audit لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق restricted يعيد rollback الإعداد المرتبط بـ audit ثم يشغل kubernetes-pod-security-ar-c61 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من warn.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c62 من Kubernetes ويعامل Pod Security Admission كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على restricted إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ audit بإحداث الأثر المقصود حول warn. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى Pod Security Admission وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود restricted و warn؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c62 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل Kubernetes نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c63 من Pod Security Admission ويعامل restricted كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على audit إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ warn بإحداث الأثر المقصود حول Kubernetes. لاختبار restricted تتضمن fixture kubernetes-pod-security-ar-c63 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى audit. بعد ذلك يراقب التشغيل الانتقال بين audit و warn، بينما يتحقق الأمن من أن Kubernetes لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق warn يعيد rollback الإعداد المرتبط بـ Kubernetes ثم يشغل kubernetes-pod-security-ar-c63 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من Pod Security Admission.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c64 من restricted ويعامل audit كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على warn إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Kubernetes بإحداث الأثر المقصود حول Pod Security Admission. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى audit وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود warn و Pod Security Admission؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c64 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل restricted نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
معايير قرار الإنتاج
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c71 من Kubernetes ويعامل Pod Security Admission كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على restricted إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ audit بإحداث الأثر المقصود حول warn. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل Kubernetes نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار Pod Security Admission تتضمن fixture kubernetes-pod-security-ar-c71 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى restricted. بعد ذلك يراقب التشغيل الانتقال بين restricted و audit، بينما يتحقق الأمن من أن warn لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c72 من Pod Security Admission ويعامل restricted كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على audit إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ warn بإحداث الأثر المقصود حول Kubernetes. إذا فشل تحقق warn يعيد rollback الإعداد المرتبط بـ Kubernetes ثم يشغل kubernetes-pod-security-ar-c72 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من Pod Security Admission. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى restricted وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود audit و Kubernetes؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c72 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c73 من restricted ويعامل audit كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على warn إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Kubernetes بإحداث الأثر المقصود حول Pod Security Admission. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل restricted نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار audit تتضمن fixture kubernetes-pod-security-ar-c73 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى warn. بعد ذلك يراقب التشغيل الانتقال بين warn و Kubernetes، بينما يتحقق الأمن من أن Pod Security Admission لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c74 من audit ويعامل warn كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Kubernetes إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Pod Security Admission بإحداث الأثر المقصود حول restricted. إذا فشل تحقق Pod Security Admission يعيد rollback الإعداد المرتبط بـ restricted ثم يشغل kubernetes-pod-security-ar-c74 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من audit. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى warn وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود Kubernetes و restricted؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c74 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
نقطة دليل: توضح Kubernetes أن Kubernetes policy objects include NetworkPolicies for traffic controls and admission mechanisms for validating or mutating API requests. ويُستخدم هذا المرجع لتأطير القسم «معايير قرار الإنتاج» من دون أن يحل محل الاختبار المحلي. [S7]ضوابط تستمر بعد الإطلاق
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c81 من Pod Security Admission ويعامل restricted كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على audit إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ warn بإحداث الأثر المقصود حول Kubernetes. وتبقى الخلاصة محكومة بحدود audit و Kubernetes؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c81 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل Pod Security Admission نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار restricted تتضمن fixture kubernetes-pod-security-ar-c81 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى audit.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c82 من restricted ويعامل audit كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على warn إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Kubernetes بإحداث الأثر المقصود حول Pod Security Admission. بعد ذلك يراقب التشغيل الانتقال بين warn و Kubernetes، بينما يتحقق الأمن من أن Pod Security Admission لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق Kubernetes يعيد rollback الإعداد المرتبط بـ Pod Security Admission ثم يشغل kubernetes-pod-security-ar-c82 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من restricted. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى audit وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c83 من audit ويعامل warn كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Kubernetes إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Pod Security Admission بإحداث الأثر المقصود حول restricted. وتبقى الخلاصة محكومة بحدود Kubernetes و restricted؛ فما لا يثبته السيناريو kubernetes-pod-security-ar-c83 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تشغيل audit وwarn أولا، معالجة المخالفات ثم تحويل السياسة إلى enforce دون توقف مفاجئ. وهي تجعل audit نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار warn تتضمن fixture kubernetes-pod-security-ar-c83 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى Kubernetes.
في «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» يبدأ السيناريو kubernetes-pod-security-ar-c84 من warn ويعامل Kubernetes كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Pod Security Admission إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ restricted بإحداث الأثر المقصود حول audit. بعد ذلك يراقب التشغيل الانتقال بين Pod Security Admission و restricted، بينما يتحقق الأمن من أن audit لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق restricted يعيد rollback الإعداد المرتبط بـ audit ثم يشغل kubernetes-pod-security-ar-c84 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من warn. هذه الدقة تجعل «Kubernetes Pod Security: الانتقال إلى restricted على مراحل» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى Kubernetes وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
نقطة دليل: توضح OWASP أن OWASP REST guidance emphasizes HTTPS, explicit access control and careful handling of tokens, methods, inputs and security headers. ويُستخدم هذا المرجع لتأطير القسم «ضوابط تستمر بعد الإطلاق» من دون أن يحل محل الاختبار المحلي. [S8]قائمة تحقق تشغيلية
- الضابط المتعلق بـ Kubernetes يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ Pod Security Admission يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ restricted يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ audit يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ warn يملك مدخلا وقاعدة وسلوك رفض ودليلا.
المصادر ونقاط التحكم
- [S1] Authentication Cheat Sheet — OWASP authentication guidance separates identity proofing, authentication and session management and recommends strong controls for sensitive operations. source
- [S2] Content Security Policy Cheat Sheet — OWASP recommends strict CSP designs based on nonces or hashes instead of large static allowlists. source
- [S3] PHP 8.5 Release Announcement — PHP 8.5 adds the URI extension, pipe operator, clone-with syntax and additional language/runtime improvements. source
- [S4] Enforce Pod Security Standards by Configuring the Built-in Admission Controller — Pod Security Admission can enforce privileged, baseline or restricted policy levels and supports warn and audit modes for staged adoption. source
- [S5] Security Checklist - Kubernetes — Kubernetes publishes a baseline security checklist while warning that cluster security requires ongoing context-specific attention rather than checklist compliance alone. source
- [S6] Application Security Checklist - Kubernetes — Kubernetes application guidance covers secure workload practices from the developer perspective. source
- [S7] Policies - Kubernetes — Kubernetes policy objects include NetworkPolicies for traffic controls and admission mechanisms for validating or mutating API requests. source
- [S8] REST Security Cheat Sheet — OWASP REST guidance emphasizes HTTPS, explicit access control and careful handling of tokens, methods, inputs and security headers. source
- [S9] Guardrails - OpenAI Agents SDK — Agent and tool guardrails can validate inputs or outputs and can stop execution with tripwire-style failures. source
- [S10] Model context protocol (MCP) - OpenAI Agents SDK — MCP integrations can expose remote or local tools; the documentation recommends trusted servers, least-privilege credentials and approvals for sensitive operations. source


التعليقات
لا توجد تعليقات منشورة بعد.
سجّل الدخول لإضافة تعليق