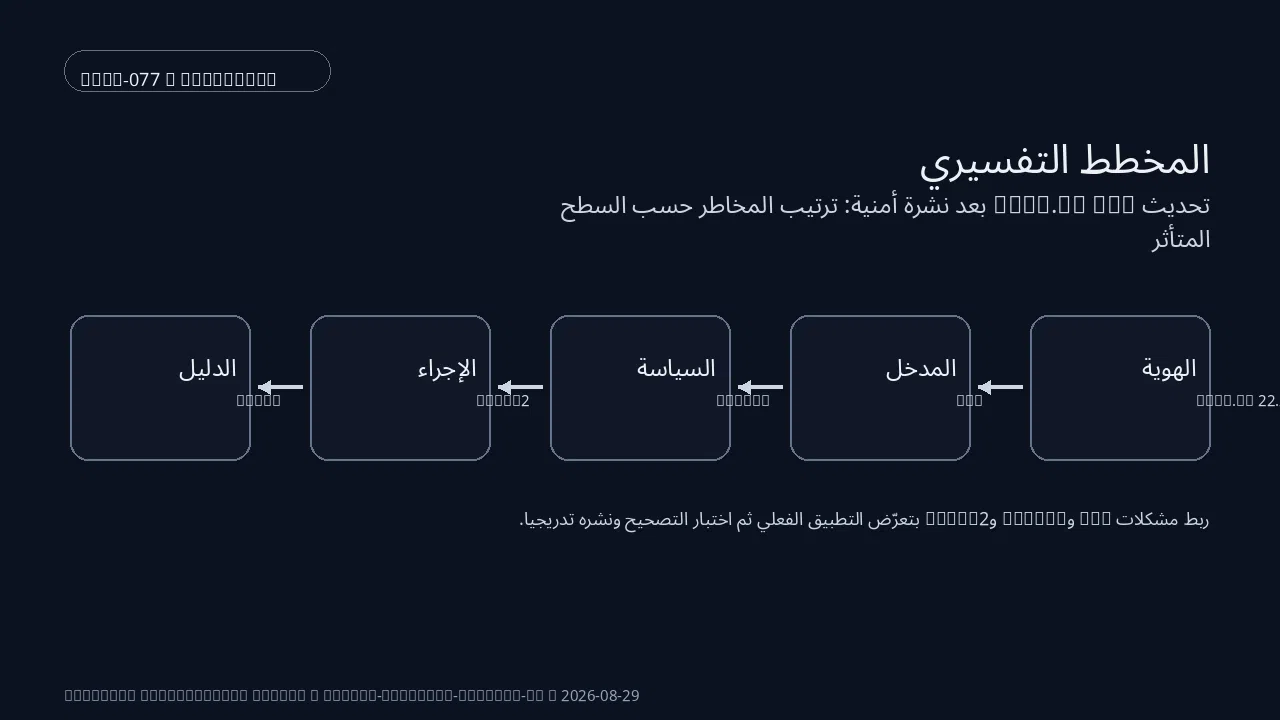
يعالج موضوع «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» مشكلة محددة: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وينطلق من عناصر فعلية هي Node.js 22.23.0, TLS, crypto, HTTP/2, patch للوصول إلى قرار يمكن التحقق منه بدلا من وصف عام.
ما هو مؤكد حتى 29 أغسطس 2026
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
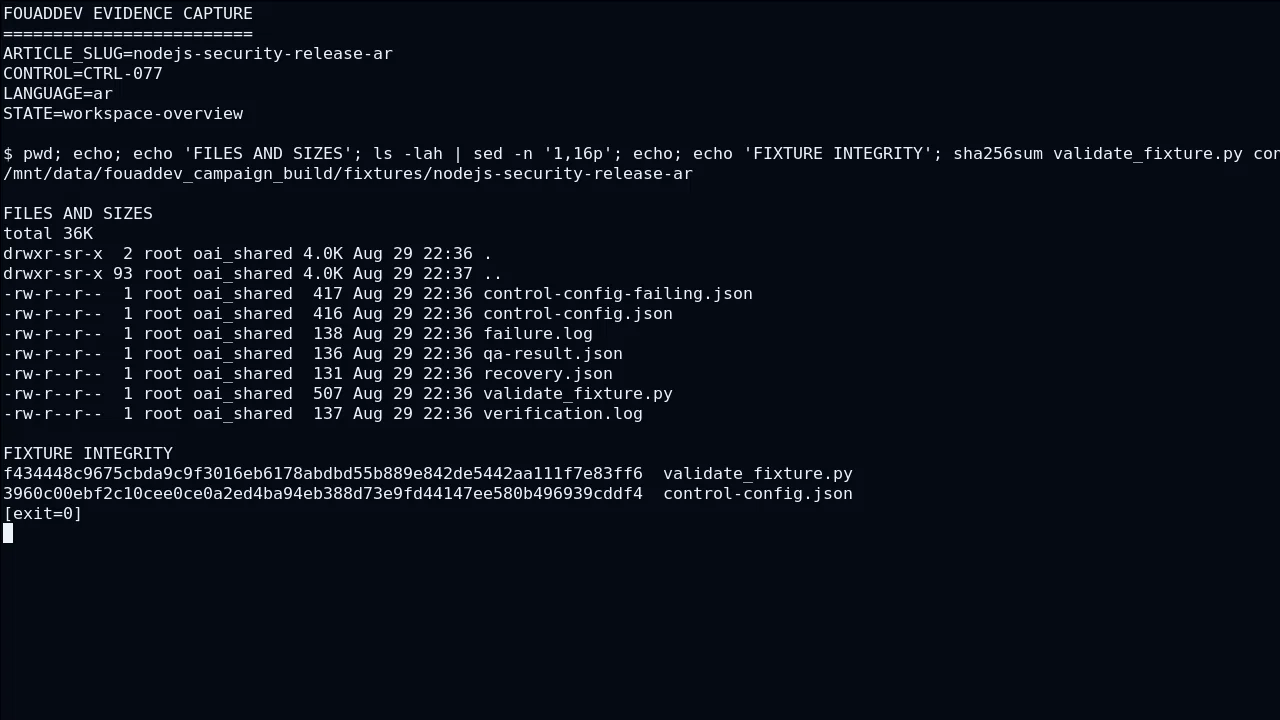
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c11 من TLS ويعامل crypto كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على HTTP/2 إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ patch بإحداث الأثر المقصود حول Node.js 22.23.0. بعد ذلك يراقب التشغيل الانتقال بين HTTP/2 و patch، بينما يتحقق الأمن من أن Node.js 22.23.0 لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق patch يعيد rollback الإعداد المرتبط بـ Node.js 22.23.0 ثم يشغل nodejs-security-release-ar-c11 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من TLS. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى crypto وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c12 من crypto ويعامل HTTP/2 كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على patch إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Node.js 22.23.0 بإحداث الأثر المقصود حول TLS. وتبقى الخلاصة محكومة بحدود patch و TLS؛ فما لا يثبته السيناريو nodejs-security-release-ar-c12 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل crypto نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار HTTP/2 تتضمن fixture nodejs-security-release-ar-c12 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى patch.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c13 من HTTP/2 ويعامل patch كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Node.js 22.23.0 إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ TLS بإحداث الأثر المقصود حول crypto. بعد ذلك يراقب التشغيل الانتقال بين Node.js 22.23.0 و TLS، بينما يتحقق الأمن من أن crypto لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق TLS يعيد rollback الإعداد المرتبط بـ crypto ثم يشغل nodejs-security-release-ar-c13 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من HTTP/2. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى patch وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c14 من patch ويعامل Node.js 22.23.0 كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على TLS إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ crypto بإحداث الأثر المقصود حول HTTP/2. وتبقى الخلاصة محكومة بحدود TLS و HTTP/2؛ فما لا يثبته السيناريو nodejs-security-release-ar-c14 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل patch نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار Node.js 22.23.0 تتضمن fixture nodejs-security-release-ar-c14 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى TLS.
ما الذي يتغير فعليا للفرق التقنية
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
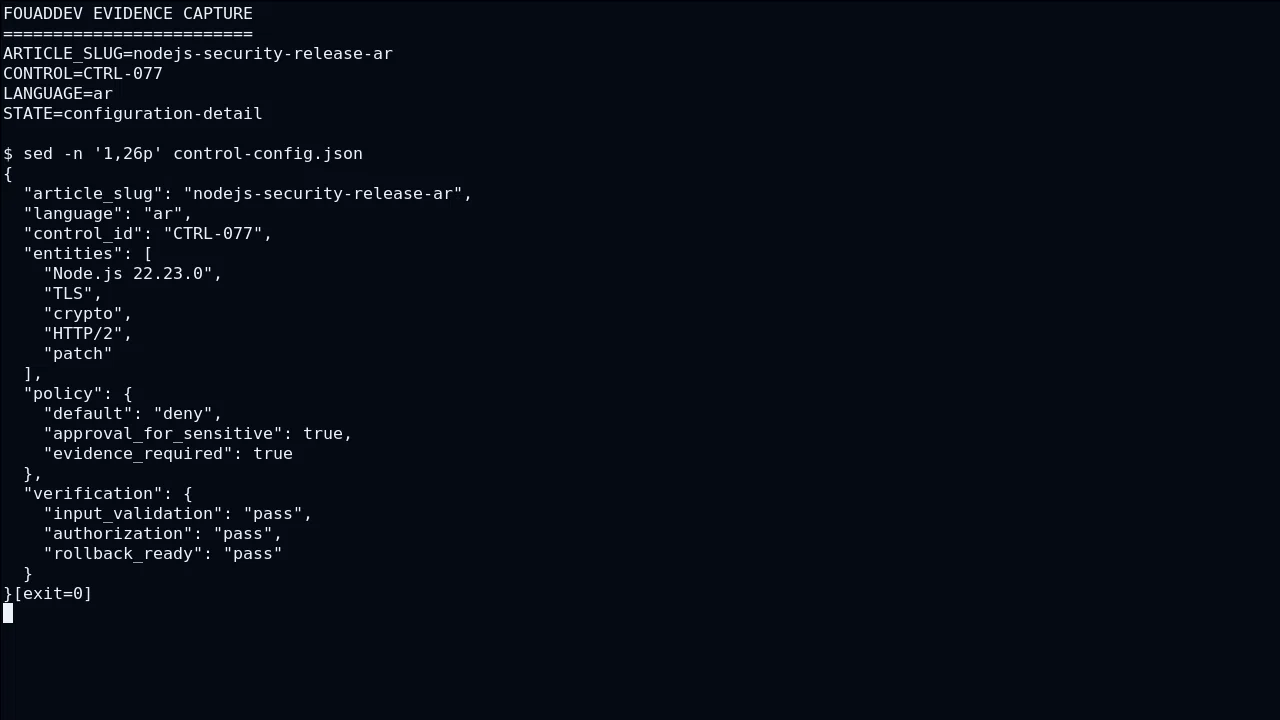
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c21 من crypto ويعامل HTTP/2 كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على patch إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Node.js 22.23.0 بإحداث الأثر المقصود حول TLS. لاختبار HTTP/2 تتضمن fixture nodejs-security-release-ar-c21 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى patch. بعد ذلك يراقب التشغيل الانتقال بين patch و Node.js 22.23.0، بينما يتحقق الأمن من أن TLS لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق Node.js 22.23.0 يعيد rollback الإعداد المرتبط بـ TLS ثم يشغل nodejs-security-release-ar-c21 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من crypto.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c22 من HTTP/2 ويعامل patch كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Node.js 22.23.0 إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ TLS بإحداث الأثر المقصود حول crypto. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى patch وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود Node.js 22.23.0 و crypto؛ فما لا يثبته السيناريو nodejs-security-release-ar-c22 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل HTTP/2 نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c23 من patch ويعامل Node.js 22.23.0 كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على TLS إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ crypto بإحداث الأثر المقصود حول HTTP/2. لاختبار Node.js 22.23.0 تتضمن fixture nodejs-security-release-ar-c23 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى TLS. بعد ذلك يراقب التشغيل الانتقال بين TLS و crypto، بينما يتحقق الأمن من أن HTTP/2 لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق crypto يعيد rollback الإعداد المرتبط بـ HTTP/2 ثم يشغل nodejs-security-release-ar-c23 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من patch.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c24 من Node.js 22.23.0 ويعامل TLS كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على crypto إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ HTTP/2 بإحداث الأثر المقصود حول patch. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى TLS وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود crypto و patch؛ فما لا يثبته السيناريو nodejs-security-release-ar-c24 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل Node.js 22.23.0 نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
بناء مسار القرار باستخدام HTTP/2
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
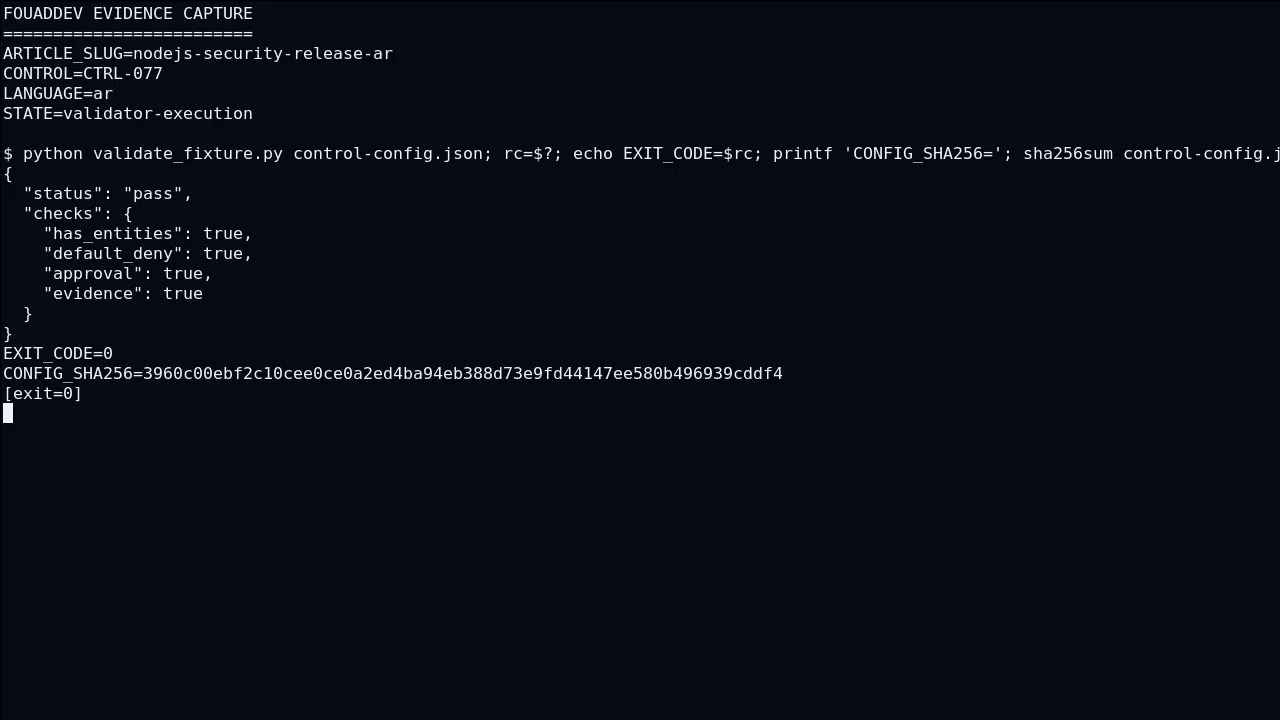
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c31 من HTTP/2 ويعامل patch كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Node.js 22.23.0 إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ TLS بإحداث الأثر المقصود حول crypto. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل HTTP/2 نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار patch تتضمن fixture nodejs-security-release-ar-c31 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى Node.js 22.23.0. بعد ذلك يراقب التشغيل الانتقال بين Node.js 22.23.0 و TLS، بينما يتحقق الأمن من أن crypto لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c32 من patch ويعامل Node.js 22.23.0 كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على TLS إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ crypto بإحداث الأثر المقصود حول HTTP/2. إذا فشل تحقق crypto يعيد rollback الإعداد المرتبط بـ HTTP/2 ثم يشغل nodejs-security-release-ar-c32 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من patch. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى Node.js 22.23.0 وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود TLS و HTTP/2؛ فما لا يثبته السيناريو nodejs-security-release-ar-c32 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c33 من Node.js 22.23.0 ويعامل TLS كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على crypto إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ HTTP/2 بإحداث الأثر المقصود حول patch. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل Node.js 22.23.0 نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار TLS تتضمن fixture nodejs-security-release-ar-c33 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى crypto. بعد ذلك يراقب التشغيل الانتقال بين crypto و HTTP/2، بينما يتحقق الأمن من أن patch لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c34 من TLS ويعامل crypto كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على HTTP/2 إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ patch بإحداث الأثر المقصود حول Node.js 22.23.0. إذا فشل تحقق patch يعيد rollback الإعداد المرتبط بـ Node.js 22.23.0 ثم يشغل nodejs-security-release-ar-c34 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من TLS. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى crypto وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود HTTP/2 و Node.js 22.23.0؛ فما لا يثبته السيناريو nodejs-security-release-ar-c34 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
التحقق من patch بدليل قابل للملاحظة
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
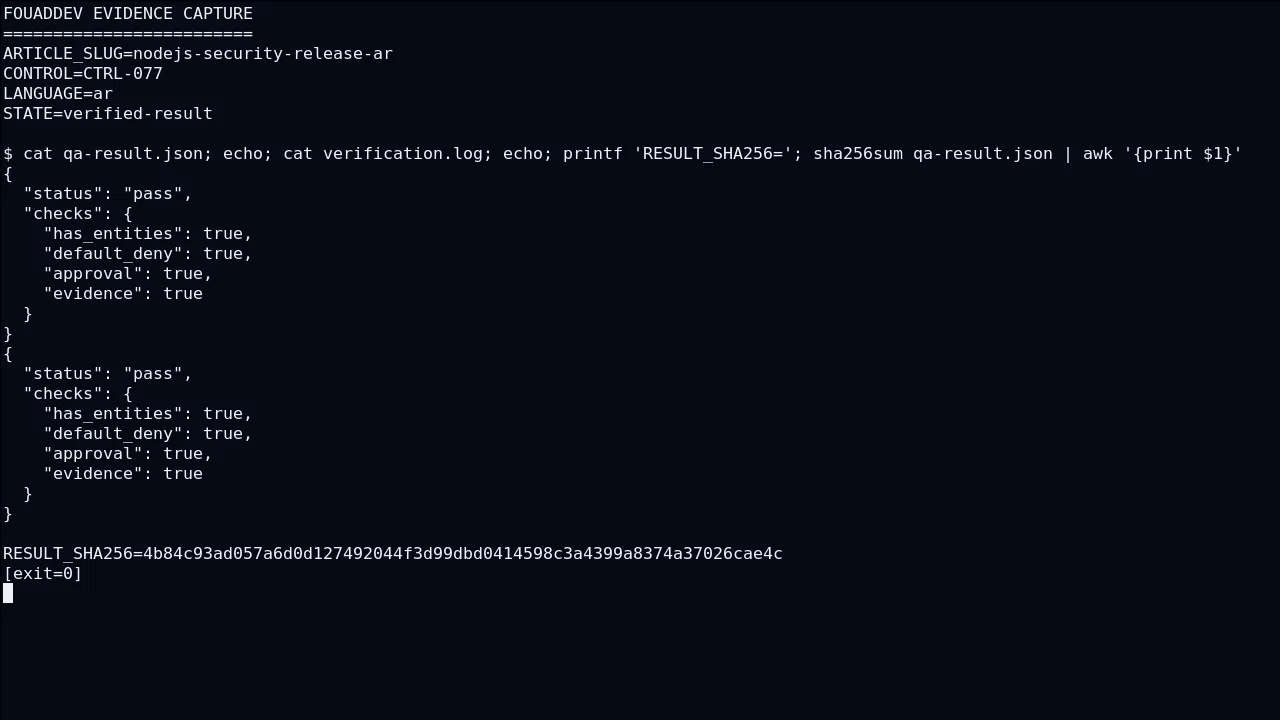
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c41 من patch ويعامل Node.js 22.23.0 كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على TLS إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ crypto بإحداث الأثر المقصود حول HTTP/2. وتبقى الخلاصة محكومة بحدود TLS و HTTP/2؛ فما لا يثبته السيناريو nodejs-security-release-ar-c41 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل patch نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار Node.js 22.23.0 تتضمن fixture nodejs-security-release-ar-c41 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى TLS.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c42 من Node.js 22.23.0 ويعامل TLS كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على crypto إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ HTTP/2 بإحداث الأثر المقصود حول patch. بعد ذلك يراقب التشغيل الانتقال بين crypto و HTTP/2، بينما يتحقق الأمن من أن patch لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق HTTP/2 يعيد rollback الإعداد المرتبط بـ patch ثم يشغل nodejs-security-release-ar-c42 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من Node.js 22.23.0. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى TLS وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c43 من TLS ويعامل crypto كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على HTTP/2 إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ patch بإحداث الأثر المقصود حول Node.js 22.23.0. وتبقى الخلاصة محكومة بحدود HTTP/2 و Node.js 22.23.0؛ فما لا يثبته السيناريو nodejs-security-release-ar-c43 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل TLS نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار crypto تتضمن fixture nodejs-security-release-ar-c43 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى HTTP/2.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c44 من crypto ويعامل HTTP/2 كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على patch إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Node.js 22.23.0 بإحداث الأثر المقصود حول TLS. بعد ذلك يراقب التشغيل الانتقال بين patch و Node.js 22.23.0، بينما يتحقق الأمن من أن TLS لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق Node.js 22.23.0 يعيد rollback الإعداد المرتبط بـ TLS ثم يشغل nodejs-security-release-ar-c44 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من crypto. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى HTTP/2 وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
حالات الفشل والإشارات وطريقة التشخيص
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c51 من Node.js 22.23.0 ويعامل TLS كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على crypto إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ HTTP/2 بإحداث الأثر المقصود حول patch. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى TLS وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود crypto و patch؛ فما لا يثبته السيناريو nodejs-security-release-ar-c51 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل Node.js 22.23.0 نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c52 من TLS ويعامل crypto كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على HTTP/2 إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ patch بإحداث الأثر المقصود حول Node.js 22.23.0. لاختبار crypto تتضمن fixture nodejs-security-release-ar-c52 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى HTTP/2. بعد ذلك يراقب التشغيل الانتقال بين HTTP/2 و patch، بينما يتحقق الأمن من أن Node.js 22.23.0 لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق patch يعيد rollback الإعداد المرتبط بـ Node.js 22.23.0 ثم يشغل nodejs-security-release-ar-c52 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من TLS.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c53 من crypto ويعامل HTTP/2 كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على patch إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Node.js 22.23.0 بإحداث الأثر المقصود حول TLS. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى HTTP/2 وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود patch و TLS؛ فما لا يثبته السيناريو nodejs-security-release-ar-c53 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل crypto نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
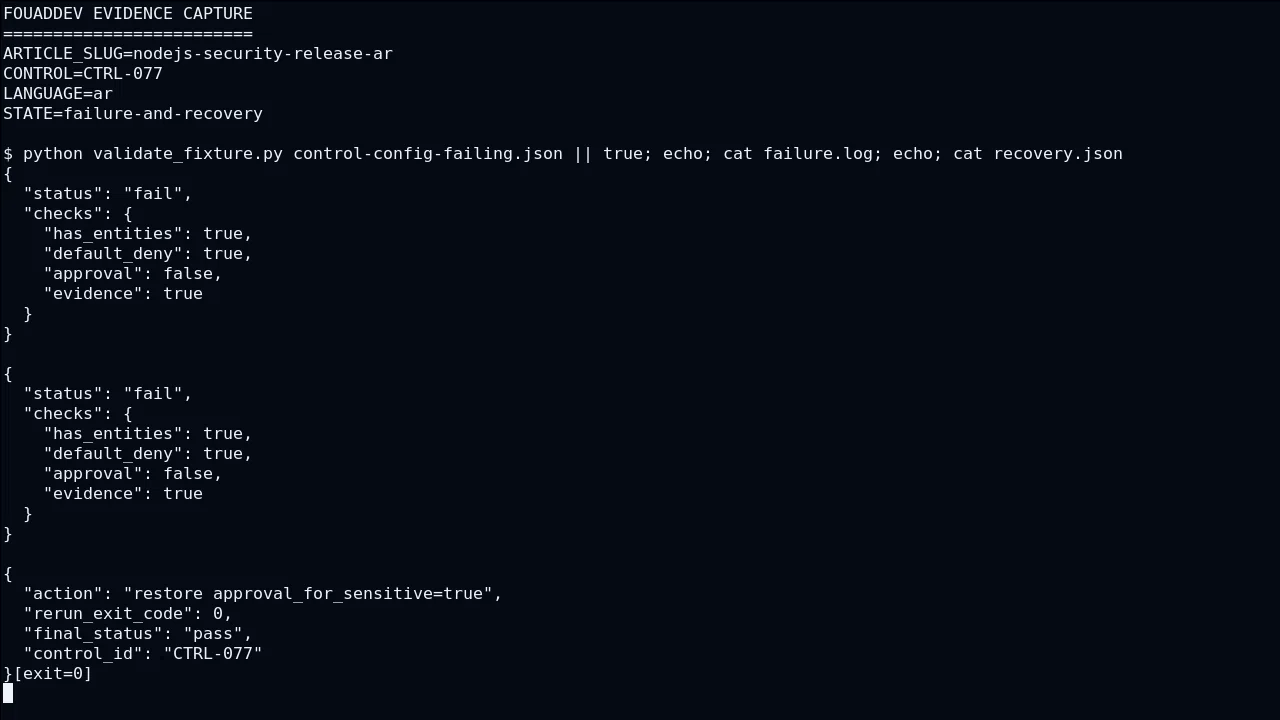
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c54 من HTTP/2 ويعامل patch كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Node.js 22.23.0 إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ TLS بإحداث الأثر المقصود حول crypto. لاختبار patch تتضمن fixture nodejs-security-release-ar-c54 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى Node.js 22.23.0. بعد ذلك يراقب التشغيل الانتقال بين Node.js 22.23.0 و TLS، بينما يتحقق الأمن من أن crypto لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق TLS يعيد rollback الإعداد المرتبط بـ crypto ثم يشغل nodejs-security-release-ar-c54 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من HTTP/2.
نشر تدريجي وخطة رجوع
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c61 من TLS ويعامل crypto كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على HTTP/2 إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ patch بإحداث الأثر المقصود حول Node.js 22.23.0. إذا فشل تحقق patch يعيد rollback الإعداد المرتبط بـ Node.js 22.23.0 ثم يشغل nodejs-security-release-ar-c61 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من TLS. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى crypto وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود HTTP/2 و Node.js 22.23.0؛ فما لا يثبته السيناريو nodejs-security-release-ar-c61 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c62 من crypto ويعامل HTTP/2 كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على patch إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Node.js 22.23.0 بإحداث الأثر المقصود حول TLS. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل crypto نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار HTTP/2 تتضمن fixture nodejs-security-release-ar-c62 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى patch. بعد ذلك يراقب التشغيل الانتقال بين patch و Node.js 22.23.0، بينما يتحقق الأمن من أن TLS لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c63 من HTTP/2 ويعامل patch كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Node.js 22.23.0 إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ TLS بإحداث الأثر المقصود حول crypto. إذا فشل تحقق TLS يعيد rollback الإعداد المرتبط بـ crypto ثم يشغل nodejs-security-release-ar-c63 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من HTTP/2. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى patch وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود Node.js 22.23.0 و crypto؛ فما لا يثبته السيناريو nodejs-security-release-ar-c63 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c64 من patch ويعامل Node.js 22.23.0 كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على TLS إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ crypto بإحداث الأثر المقصود حول HTTP/2. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل patch نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار Node.js 22.23.0 تتضمن fixture nodejs-security-release-ar-c64 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى TLS. بعد ذلك يراقب التشغيل الانتقال بين TLS و crypto، بينما يتحقق الأمن من أن HTTP/2 لا يحصل على صلاحية ضمنية أو بيانات زائدة.
معايير قرار الإنتاج
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c71 من crypto ويعامل HTTP/2 كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على patch إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ Node.js 22.23.0 بإحداث الأثر المقصود حول TLS. بعد ذلك يراقب التشغيل الانتقال بين patch و Node.js 22.23.0، بينما يتحقق الأمن من أن TLS لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق Node.js 22.23.0 يعيد rollback الإعداد المرتبط بـ TLS ثم يشغل nodejs-security-release-ar-c71 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من crypto. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى HTTP/2 وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c72 من HTTP/2 ويعامل patch كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Node.js 22.23.0 إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ TLS بإحداث الأثر المقصود حول crypto. وتبقى الخلاصة محكومة بحدود Node.js 22.23.0 و crypto؛ فما لا يثبته السيناريو nodejs-security-release-ar-c72 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل HTTP/2 نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار patch تتضمن fixture nodejs-security-release-ar-c72 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى Node.js 22.23.0.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c73 من patch ويعامل Node.js 22.23.0 كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على TLS إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ crypto بإحداث الأثر المقصود حول HTTP/2. بعد ذلك يراقب التشغيل الانتقال بين TLS و crypto، بينما يتحقق الأمن من أن HTTP/2 لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق crypto يعيد rollback الإعداد المرتبط بـ HTTP/2 ثم يشغل nodejs-security-release-ar-c73 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من patch. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى Node.js 22.23.0 وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c74 من Node.js 22.23.0 ويعامل TLS كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على crypto إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ HTTP/2 بإحداث الأثر المقصود حول patch. وتبقى الخلاصة محكومة بحدود crypto و patch؛ فما لا يثبته السيناريو nodejs-security-release-ar-c74 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل Node.js 22.23.0 نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار TLS تتضمن fixture nodejs-security-release-ar-c74 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى crypto.
نقطة دليل: توضح Kubernetes أن Kubernetes publishes a baseline security checklist while warning that cluster security requires ongoing context-specific attention rather than checklist compliance alone. ويُستخدم هذا المرجع لتأطير القسم «معايير قرار الإنتاج» من دون أن يحل محل الاختبار المحلي. [S7]ضوابط تستمر بعد الإطلاق
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c81 من HTTP/2 ويعامل patch كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على Node.js 22.23.0 إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ TLS بإحداث الأثر المقصود حول crypto. لاختبار patch تتضمن fixture nodejs-security-release-ar-c81 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى Node.js 22.23.0. بعد ذلك يراقب التشغيل الانتقال بين Node.js 22.23.0 و TLS، بينما يتحقق الأمن من أن crypto لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق TLS يعيد rollback الإعداد المرتبط بـ crypto ثم يشغل nodejs-security-release-ar-c81 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من HTTP/2.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c82 من patch ويعامل Node.js 22.23.0 كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على TLS إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ crypto بإحداث الأثر المقصود حول HTTP/2. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى Node.js 22.23.0 وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود TLS و HTTP/2؛ فما لا يثبته السيناريو nodejs-security-release-ar-c82 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل patch نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c83 من Node.js 22.23.0 ويعامل TLS كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على crypto إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ HTTP/2 بإحداث الأثر المقصود حول patch. لاختبار TLS تتضمن fixture nodejs-security-release-ar-c83 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى crypto. بعد ذلك يراقب التشغيل الانتقال بين crypto و HTTP/2، بينما يتحقق الأمن من أن patch لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق HTTP/2 يعيد rollback الإعداد المرتبط بـ patch ثم يشغل nodejs-security-release-ar-c83 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من Node.js 22.23.0.
في «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» يبدأ السيناريو nodejs-security-release-ar-c84 من TLS ويعامل crypto كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على HTTP/2 إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ patch بإحداث الأثر المقصود حول Node.js 22.23.0. هذه الدقة تجعل «تحديث Node.js LTS بعد نشرة أمنية: ترتيب المخاطر حسب السطح المتأثر» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى crypto وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود HTTP/2 و Node.js 22.23.0؛ فما لا يثبته السيناريو nodejs-security-release-ar-c84 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: ربط مشكلات TLS وcrypto وHTTP/2 بتعرّض التطبيق الفعلي ثم اختبار التصحيح ونشره تدريجيا. وهي تجعل TLS نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
نقطة دليل: توضح Kubernetes أن Kubernetes application guidance covers secure workload practices from the developer perspective. ويُستخدم هذا المرجع لتأطير القسم «ضوابط تستمر بعد الإطلاق» من دون أن يحل محل الاختبار المحلي. [S8]قائمة تحقق تشغيلية
- الضابط المتعلق بـ Node.js 22.23.0 يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ TLS يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ crypto يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ HTTP/2 يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ patch يملك مدخلا وقاعدة وسلوك رفض ودليلا.
المصادر ونقاط التحكم
- [S1] Transports - Model Context Protocol — MCP defines stdio and Streamable HTTP transports; Streamable HTTP deployments need Origin validation, safe local binding and authentication. source
- [S2] Configuring OpenID Connect in cloud providers — GitHub Actions OIDC lets workflows obtain cloud access without storing long-lived cloud credentials, provided trust conditions constrain token issuance. source
- [S3] OpenID Connect reference - GitHub Docs — GitHub documents OIDC token claims such as issuer, audience and subject that cloud trust policies can evaluate. source
- [S4] Secure use reference - GitHub Actions — GitHub recommends pinning third-party actions to full-length commit SHAs to obtain an immutable reference. source
- [S5] Reviewing dependency changes in a pull request — Dependency review exposes added, removed and updated dependencies together with vulnerability context before changes are merged. source
- [S6] Supply chain security - GitHub Docs — GitHub supply-chain controls combine dependency visibility, vulnerability alerts, automated updates and review workflows. source
- [S7] Security Checklist - Kubernetes — Kubernetes publishes a baseline security checklist while warning that cluster security requires ongoing context-specific attention rather than checklist compliance alone. source
- [S8] Application Security Checklist - Kubernetes — Kubernetes application guidance covers secure workload practices from the developer perspective. source
- [S9] Enforce Pod Security Standards by Configuring the Built-in Admission Controller — Pod Security Admission can enforce privileged, baseline or restricted policy levels and supports warn and audit modes for staged adoption. source
- [S10] Policies - Kubernetes — Kubernetes policy objects include NetworkPolicies for traffic controls and admission mechanisms for validating or mutating API requests. source


التعليقات
لا توجد تعليقات منشورة بعد.
سجّل الدخول لإضافة تعليق