يعالج موضوع «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» مشكلة محددة: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وينطلق من عناصر فعلية هي MCP server, credential, tool schema, supply chain, approval للوصول إلى قرار يمكن التحقق منه بدلا من وصف عام.
المشكلة العملية: MCP server مع credential
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c11 من supply chain ويعامل approval كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على MCP server إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ credential بإحداث الأثر المقصود حول tool schema. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى approval وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود MCP server و tool schema؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c11 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل supply chain نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c12 من approval ويعامل MCP server كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على credential إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ tool schema بإحداث الأثر المقصود حول supply chain. لاختبار MCP server تتضمن fixture untrusted-mcp-server-risk-ar-c12 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى credential. بعد ذلك يراقب التشغيل الانتقال بين credential و tool schema، بينما يتحقق الأمن من أن supply chain لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق tool schema يعيد rollback الإعداد المرتبط بـ supply chain ثم يشغل untrusted-mcp-server-risk-ar-c12 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من approval.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c13 من MCP server ويعامل credential كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على tool schema إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ supply chain بإحداث الأثر المقصود حول approval. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى credential وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود tool schema و approval؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c13 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل MCP server نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c14 من credential ويعامل tool schema كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على supply chain إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ approval بإحداث الأثر المقصود حول MCP server. لاختبار tool schema تتضمن fixture untrusted-mcp-server-risk-ar-c14 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى supply chain. بعد ذلك يراقب التشغيل الانتقال بين supply chain و approval، بينما يتحقق الأمن من أن MCP server لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق approval يعيد rollback الإعداد المرتبط بـ MCP server ثم يشغل untrusted-mcp-server-risk-ar-c14 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من credential.
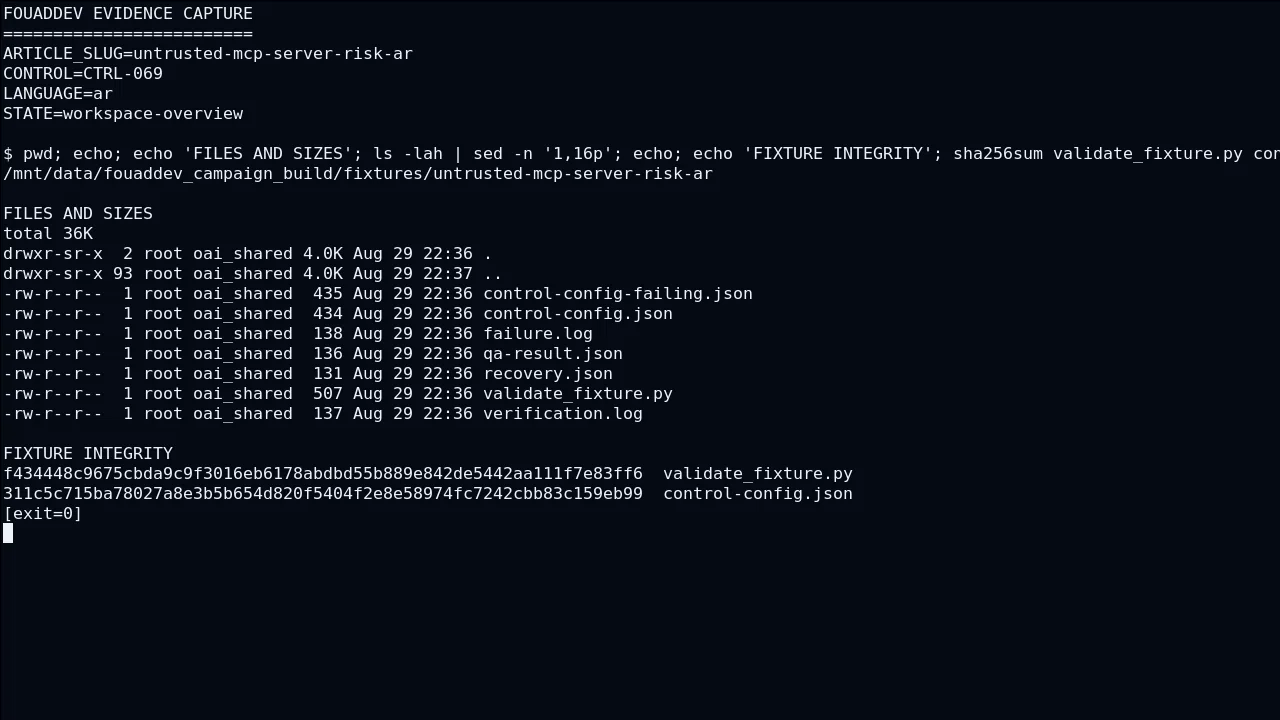
حدود الثقة حول tool schema
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c21 من approval ويعامل MCP server كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على credential إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ tool schema بإحداث الأثر المقصود حول supply chain. إذا فشل تحقق tool schema يعيد rollback الإعداد المرتبط بـ supply chain ثم يشغل untrusted-mcp-server-risk-ar-c21 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من approval. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى MCP server وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود credential و supply chain؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c21 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c22 من MCP server ويعامل credential كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على tool schema إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ supply chain بإحداث الأثر المقصود حول approval. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل MCP server نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار credential تتضمن fixture untrusted-mcp-server-risk-ar-c22 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى tool schema. بعد ذلك يراقب التشغيل الانتقال بين tool schema و supply chain، بينما يتحقق الأمن من أن approval لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c23 من credential ويعامل tool schema كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على supply chain إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ approval بإحداث الأثر المقصود حول MCP server. إذا فشل تحقق approval يعيد rollback الإعداد المرتبط بـ MCP server ثم يشغل untrusted-mcp-server-risk-ar-c23 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من credential. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى tool schema وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود supply chain و MCP server؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c23 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c24 من tool schema ويعامل supply chain كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على approval إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ MCP server بإحداث الأثر المقصود حول credential. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل tool schema نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار supply chain تتضمن fixture untrusted-mcp-server-risk-ar-c24 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى approval. بعد ذلك يراقب التشغيل الانتقال بين approval و MCP server، بينما يتحقق الأمن من أن credential لا يحصل على صلاحية ضمنية أو بيانات زائدة.
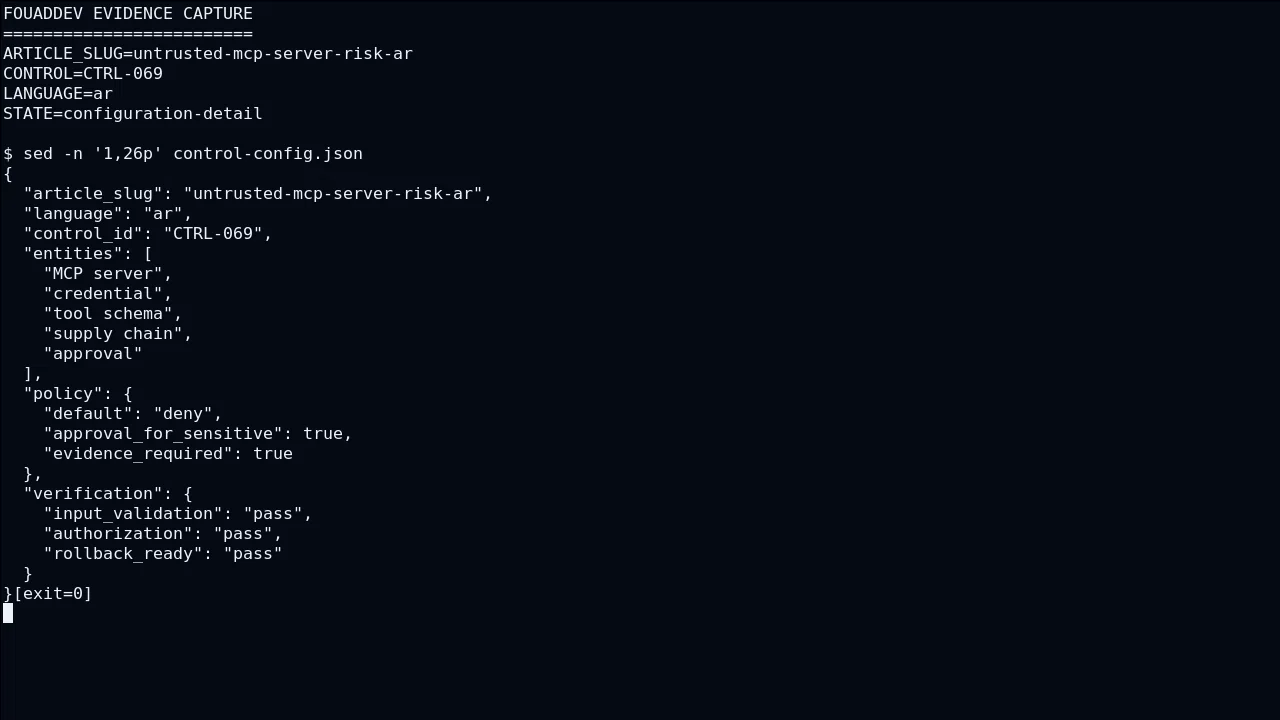
بناء مسار القرار باستخدام supply chain
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c31 من MCP server ويعامل credential كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على tool schema إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ supply chain بإحداث الأثر المقصود حول approval. بعد ذلك يراقب التشغيل الانتقال بين tool schema و supply chain، بينما يتحقق الأمن من أن approval لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق supply chain يعيد rollback الإعداد المرتبط بـ approval ثم يشغل untrusted-mcp-server-risk-ar-c31 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من MCP server. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى credential وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c32 من credential ويعامل tool schema كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على supply chain إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ approval بإحداث الأثر المقصود حول MCP server. وتبقى الخلاصة محكومة بحدود supply chain و MCP server؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c32 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل credential نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار tool schema تتضمن fixture untrusted-mcp-server-risk-ar-c32 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى supply chain.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c33 من tool schema ويعامل supply chain كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على approval إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ MCP server بإحداث الأثر المقصود حول credential. بعد ذلك يراقب التشغيل الانتقال بين approval و MCP server، بينما يتحقق الأمن من أن credential لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق MCP server يعيد rollback الإعداد المرتبط بـ credential ثم يشغل untrusted-mcp-server-risk-ar-c33 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من tool schema. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى supply chain وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c34 من supply chain ويعامل approval كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على MCP server إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ credential بإحداث الأثر المقصود حول tool schema. وتبقى الخلاصة محكومة بحدود MCP server و tool schema؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c34 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل supply chain نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار approval تتضمن fixture untrusted-mcp-server-risk-ar-c34 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى MCP server.
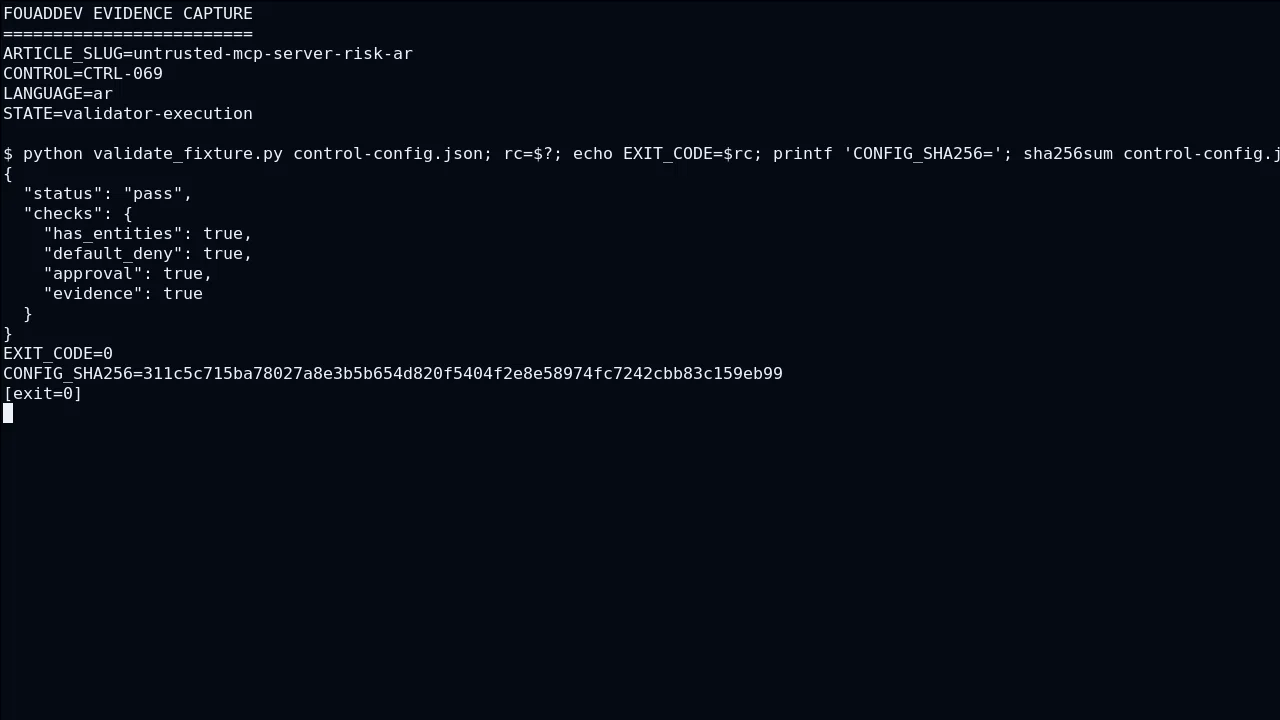
التحقق من approval بدليل قابل للملاحظة
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c41 من credential ويعامل tool schema كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على supply chain إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ approval بإحداث الأثر المقصود حول MCP server. لاختبار tool schema تتضمن fixture untrusted-mcp-server-risk-ar-c41 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى supply chain. بعد ذلك يراقب التشغيل الانتقال بين supply chain و approval، بينما يتحقق الأمن من أن MCP server لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق approval يعيد rollback الإعداد المرتبط بـ MCP server ثم يشغل untrusted-mcp-server-risk-ar-c41 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من credential.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c42 من tool schema ويعامل supply chain كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على approval إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ MCP server بإحداث الأثر المقصود حول credential. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى supply chain وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود approval و credential؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c42 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل tool schema نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c43 من supply chain ويعامل approval كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على MCP server إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ credential بإحداث الأثر المقصود حول tool schema. لاختبار approval تتضمن fixture untrusted-mcp-server-risk-ar-c43 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى MCP server. بعد ذلك يراقب التشغيل الانتقال بين MCP server و credential، بينما يتحقق الأمن من أن tool schema لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق credential يعيد rollback الإعداد المرتبط بـ tool schema ثم يشغل untrusted-mcp-server-risk-ar-c43 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من supply chain.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c44 من approval ويعامل MCP server كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على credential إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ tool schema بإحداث الأثر المقصود حول supply chain. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى MCP server وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود credential و supply chain؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c44 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل approval نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
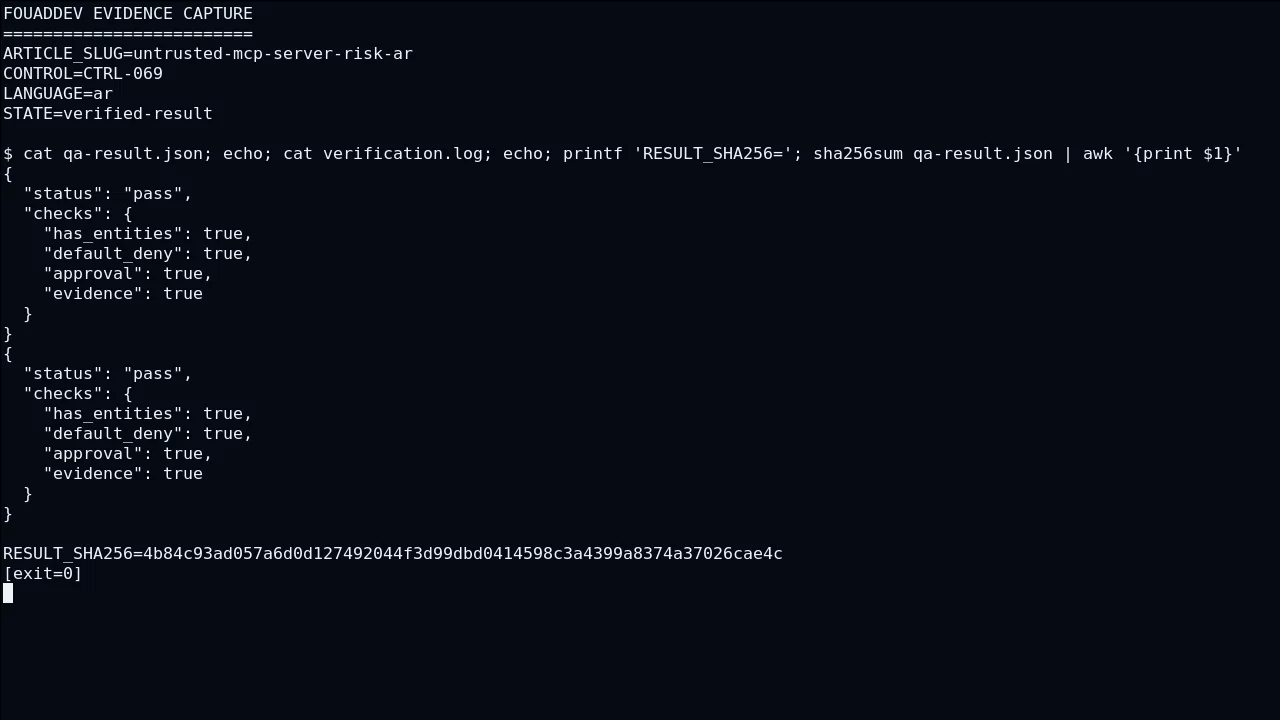
حالات الفشل والإشارات وطريقة التشخيص
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c51 من tool schema ويعامل supply chain كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على approval إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ MCP server بإحداث الأثر المقصود حول credential. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل tool schema نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار supply chain تتضمن fixture untrusted-mcp-server-risk-ar-c51 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى approval. بعد ذلك يراقب التشغيل الانتقال بين approval و MCP server، بينما يتحقق الأمن من أن credential لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c52 من supply chain ويعامل approval كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على MCP server إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ credential بإحداث الأثر المقصود حول tool schema. إذا فشل تحقق credential يعيد rollback الإعداد المرتبط بـ tool schema ثم يشغل untrusted-mcp-server-risk-ar-c52 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من supply chain. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى approval وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود MCP server و tool schema؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c52 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c53 من approval ويعامل MCP server كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على credential إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ tool schema بإحداث الأثر المقصود حول supply chain. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل approval نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار MCP server تتضمن fixture untrusted-mcp-server-risk-ar-c53 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى credential. بعد ذلك يراقب التشغيل الانتقال بين credential و tool schema، بينما يتحقق الأمن من أن supply chain لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c54 من MCP server ويعامل credential كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على tool schema إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ supply chain بإحداث الأثر المقصود حول approval. إذا فشل تحقق supply chain يعيد rollback الإعداد المرتبط بـ approval ثم يشغل untrusted-mcp-server-risk-ar-c54 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من MCP server. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى credential وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود tool schema و approval؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c54 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
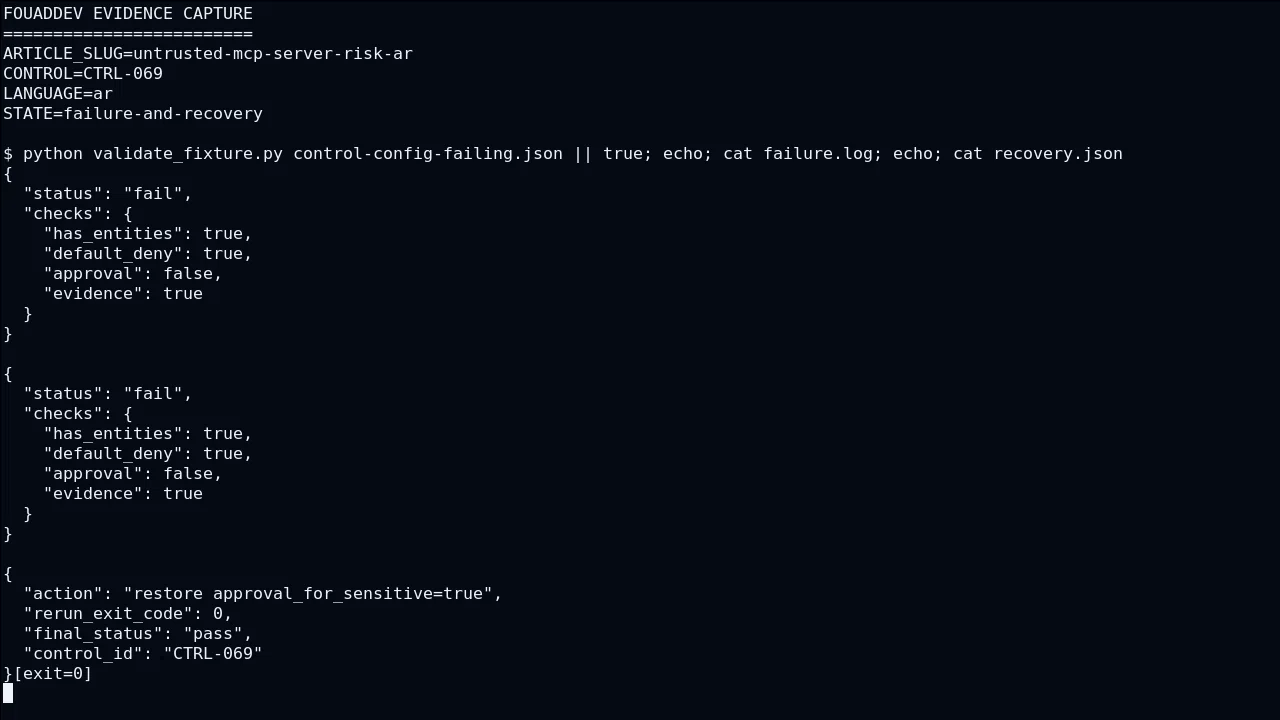
نشر تدريجي وخطة رجوع
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c61 من supply chain ويعامل approval كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على MCP server إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ credential بإحداث الأثر المقصود حول tool schema. وتبقى الخلاصة محكومة بحدود MCP server و tool schema؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c61 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل supply chain نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار approval تتضمن fixture untrusted-mcp-server-risk-ar-c61 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى MCP server.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c62 من approval ويعامل MCP server كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على credential إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ tool schema بإحداث الأثر المقصود حول supply chain. بعد ذلك يراقب التشغيل الانتقال بين credential و tool schema، بينما يتحقق الأمن من أن supply chain لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق tool schema يعيد rollback الإعداد المرتبط بـ supply chain ثم يشغل untrusted-mcp-server-risk-ar-c62 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من approval. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى MCP server وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c63 من MCP server ويعامل credential كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على tool schema إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ supply chain بإحداث الأثر المقصود حول approval. وتبقى الخلاصة محكومة بحدود tool schema و approval؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c63 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل MCP server نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار credential تتضمن fixture untrusted-mcp-server-risk-ar-c63 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى tool schema.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c64 من credential ويعامل tool schema كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على supply chain إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ approval بإحداث الأثر المقصود حول MCP server. بعد ذلك يراقب التشغيل الانتقال بين supply chain و approval، بينما يتحقق الأمن من أن MCP server لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق approval يعيد rollback الإعداد المرتبط بـ MCP server ثم يشغل untrusted-mcp-server-risk-ar-c64 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من credential. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى tool schema وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
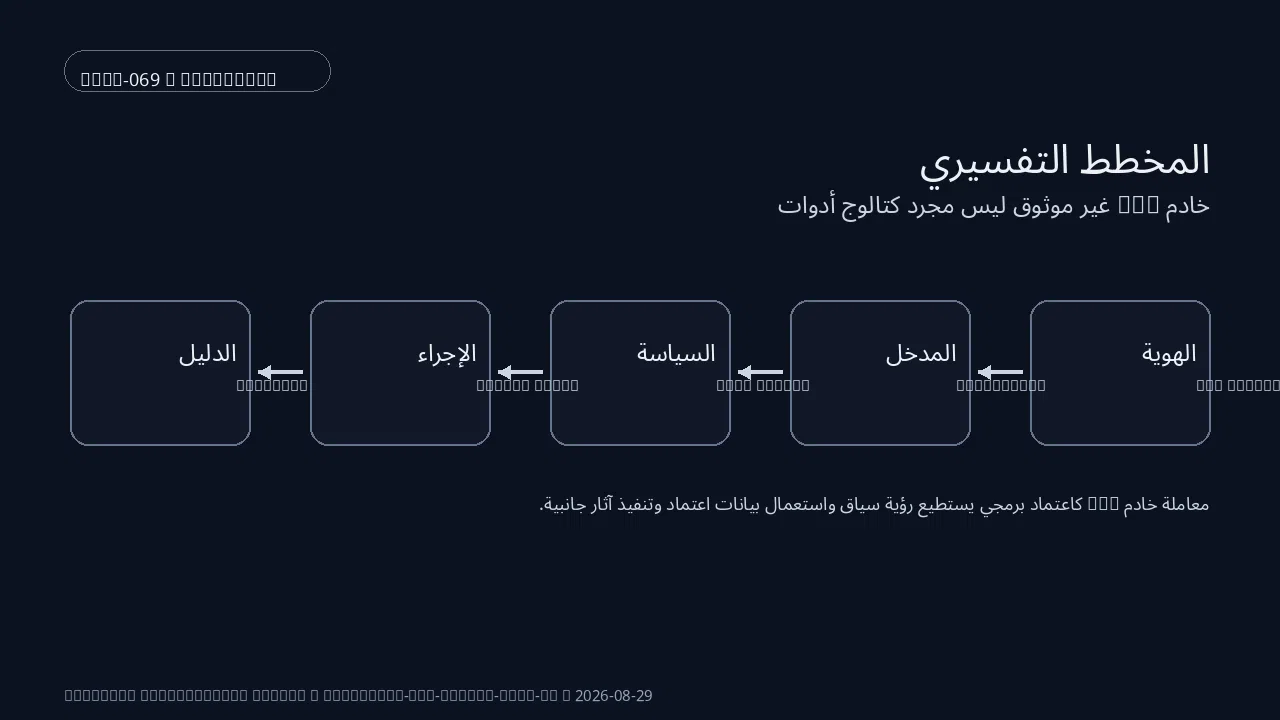
معايير قرار الإنتاج
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c71 من approval ويعامل MCP server كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على credential إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ tool schema بإحداث الأثر المقصود حول supply chain. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى MCP server وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود credential و supply chain؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c71 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل approval نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c72 من MCP server ويعامل credential كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على tool schema إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ supply chain بإحداث الأثر المقصود حول approval. لاختبار credential تتضمن fixture untrusted-mcp-server-risk-ar-c72 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى tool schema. بعد ذلك يراقب التشغيل الانتقال بين tool schema و supply chain، بينما يتحقق الأمن من أن approval لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق supply chain يعيد rollback الإعداد المرتبط بـ approval ثم يشغل untrusted-mcp-server-risk-ar-c72 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من MCP server.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c73 من credential ويعامل tool schema كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على supply chain إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ approval بإحداث الأثر المقصود حول MCP server. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى tool schema وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود supply chain و MCP server؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c73 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل credential نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c74 من tool schema ويعامل supply chain كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على approval إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ MCP server بإحداث الأثر المقصود حول credential. لاختبار supply chain تتضمن fixture untrusted-mcp-server-risk-ar-c74 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى approval. بعد ذلك يراقب التشغيل الانتقال بين approval و MCP server، بينما يتحقق الأمن من أن credential لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق MCP server يعيد rollback الإعداد المرتبط بـ credential ثم يشغل untrusted-mcp-server-risk-ar-c74 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من tool schema.
نقطة دليل: توضح OpenAI أن MCP integrations can expose remote or local tools; the documentation recommends trusted servers, least-privilege credentials and approvals for sensitive operations. ويُستخدم هذا المرجع لتأطير القسم «معايير قرار الإنتاج» من دون أن يحل محل الاختبار المحلي. [S7]ضوابط تستمر بعد الإطلاق
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c81 من MCP server ويعامل credential كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على tool schema إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ supply chain بإحداث الأثر المقصود حول approval. إذا فشل تحقق supply chain يعيد rollback الإعداد المرتبط بـ approval ثم يشغل untrusted-mcp-server-risk-ar-c81 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من MCP server. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى credential وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود tool schema و approval؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c81 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c82 من credential ويعامل tool schema كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على supply chain إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ approval بإحداث الأثر المقصود حول MCP server. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل credential نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار tool schema تتضمن fixture untrusted-mcp-server-risk-ar-c82 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى supply chain. بعد ذلك يراقب التشغيل الانتقال بين supply chain و approval، بينما يتحقق الأمن من أن MCP server لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c83 من tool schema ويعامل supply chain كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على approval إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ MCP server بإحداث الأثر المقصود حول credential. إذا فشل تحقق MCP server يعيد rollback الإعداد المرتبط بـ credential ثم يشغل untrusted-mcp-server-risk-ar-c83 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من tool schema. هذه الدقة تجعل «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى supply chain وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود approval و credential؛ فما لا يثبته السيناريو untrusted-mcp-server-risk-ar-c83 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «خادم MCP غير موثوق ليس مجرد كتالوج أدوات» يبدأ السيناريو untrusted-mcp-server-risk-ar-c84 من supply chain ويعامل approval كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على MCP server إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ credential بإحداث الأثر المقصود حول tool schema. تخدم هذه السلسلة المهمة العملية التالية: معاملة خادم MCP كاعتماد برمجي يستطيع رؤية سياق واستعمال بيانات اعتماد وتنفيذ آثار جانبية. وهي تجعل supply chain نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار approval تتضمن fixture untrusted-mcp-server-risk-ar-c84 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى MCP server. بعد ذلك يراقب التشغيل الانتقال بين MCP server و credential، بينما يتحقق الأمن من أن tool schema لا يحصل على صلاحية ضمنية أو بيانات زائدة.
نقطة دليل: توضح Model Context Protocol أن For HTTP authorization, MCP requires resource-bound tokens, server-side audience validation and PKCE, and forbids insecure token passthrough patterns. ويُستخدم هذا المرجع لتأطير القسم «ضوابط تستمر بعد الإطلاق» من دون أن يحل محل الاختبار المحلي. [S8]قائمة تحقق تشغيلية
- الضابط المتعلق بـ MCP server يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ credential يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ tool schema يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ supply chain يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ approval يملك مدخلا وقاعدة وسلوك رفض ودليلا.
المصادر ونقاط التحكم
- [S1] Artificial Intelligence Risk Management Framework: Generative AI Profile — NIST AI 600-1 is a generative-AI profile for integrating trustworthiness and risk actions across the AI lifecycle. source
- [S2] AI Risk Management Framework — NIST positions the AI RMF as a voluntary framework for managing AI risks and is revising it while adding profiles for specific settings. source
- [S3] OWASP Top 10 for Large Language Model Applications — OWASP identifies its 2026 LLM Top 10 as the current release for major security risks in LLM applications. source
- [S4] OWASP Top 10 for LLM Applications 2025 — The 2025 OWASP LLM list provides the prior baseline for risks observed as LLMs became embedded in more production applications. source
- [S5] Agents - OpenAI Agents SDK — An Agent combines instructions, tools and optional runtime behavior such as handoffs, guardrails and structured outputs. source
- [S6] Tools - OpenAI Agents SDK — The SDK distinguishes hosted tools, local execution tools, function tools and agents-as-tools, each with different trust and execution boundaries. source
- [S7] Model context protocol (MCP) - OpenAI Agents SDK — MCP integrations can expose remote or local tools; the documentation recommends trusted servers, least-privilege credentials and approvals for sensitive operations. source
- [S8] Authorization - Model Context Protocol — For HTTP authorization, MCP requires resource-bound tokens, server-side audience validation and PKCE, and forbids insecure token passthrough patterns. source
- [S9] Transports - Model Context Protocol — MCP defines stdio and Streamable HTTP transports; Streamable HTTP deployments need Origin validation, safe local binding and authentication. source
- [S10] Secure use reference - GitHub Actions — GitHub recommends pinning third-party actions to full-length commit SHAs to obtain an immutable reference. source


التعليقات
لا توجد تعليقات منشورة بعد.
سجّل الدخول لإضافة تعليق