Dependency review GitHub : bloquer une dépendance vulnérable avant le merge répond à un problème précis : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Ce guide part des objets réels — GitHub, dependency review, pull request, vulnerability, policy — et cherche une décision vérifiable, pas une formule générique.
Le problème concret : GitHub face à dependency review
Le bon design sépare ce que le modèle propose de ce que l’application autorise et vérifie.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c11 part de policy et traite GitHub comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à dependency review de produire un résultat observable avant que pull request puisse déclencher l’effet attendu autour de vulnerability. La décision finale reste bornée par dependency review et vulnerability : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c11 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme policy en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester GitHub, la fixture github-dependency-review-policy-c11 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à dependency review.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c12 part de GitHub et traite dependency review comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à pull request de produire un résultat observable avant que vulnerability puisse déclencher l’effet attendu autour de policy. L’exploitation surveille alors la transition entre pull request et vulnerability, tandis que la sécurité vérifie que policy ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de vulnerability échoue, le rollback restaure la configuration liée à policy, rejoue github-dependency-review-policy-c12 et compare le nouvel état au témoin produit par GitHub. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à dependency review, à une condition concrète et à une preuve plutôt qu’à une formule générale.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c13 part de dependency review et traite pull request comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à vulnerability de produire un résultat observable avant que policy puisse déclencher l’effet attendu autour de GitHub. La décision finale reste bornée par vulnerability et GitHub : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c13 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme dependency review en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester pull request, la fixture github-dependency-review-policy-c13 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à vulnerability.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c14 part de pull request et traite vulnerability comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à policy de produire un résultat observable avant que GitHub puisse déclencher l’effet attendu autour de dependency review. L’exploitation surveille alors la transition entre policy et GitHub, tandis que la sécurité vérifie que dependency review ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de GitHub échoue, le rollback restaure la configuration liée à dependency review, rejoue github-dependency-review-policy-c14 et compare le nouvel état au témoin produit par pull request. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à vulnerability, à une condition concrète et à une preuve plutôt qu’à une formule générale.
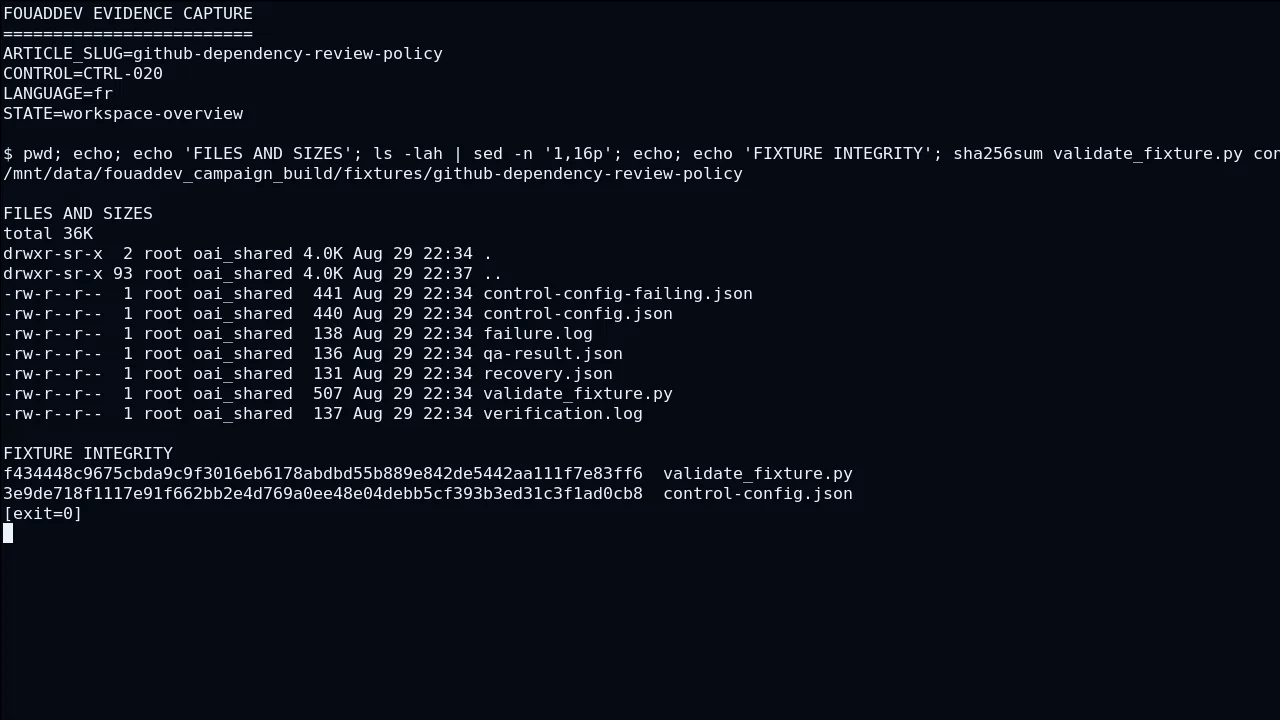
Échecs plausibles, signaux et diagnostic
Le point de départ n’est pas une fonctionnalité, mais une frontière de décision observable.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c21 part de GitHub et traite dependency review comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à pull request de produire un résultat observable avant que vulnerability puisse déclencher l’effet attendu autour de policy. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à dependency review, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par pull request et policy : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c21 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme GitHub en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c22 part de dependency review et traite pull request comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à vulnerability de produire un résultat observable avant que policy puisse déclencher l’effet attendu autour de GitHub. Pour tester pull request, la fixture github-dependency-review-policy-c22 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à vulnerability. L’exploitation surveille alors la transition entre vulnerability et policy, tandis que la sécurité vérifie que GitHub ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de policy échoue, le rollback restaure la configuration liée à GitHub, rejoue github-dependency-review-policy-c22 et compare le nouvel état au témoin produit par dependency review.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c23 part de pull request et traite vulnerability comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à policy de produire un résultat observable avant que GitHub puisse déclencher l’effet attendu autour de dependency review. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à vulnerability, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par policy et dependency review : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c23 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme pull request en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c24 part de vulnerability et traite policy comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à GitHub de produire un résultat observable avant que dependency review puisse déclencher l’effet attendu autour de pull request. Pour tester policy, la fixture github-dependency-review-policy-c24 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à GitHub. L’exploitation surveille alors la transition entre GitHub et dependency review, tandis que la sécurité vérifie que pull request ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de dependency review échoue, le rollback restaure la configuration liée à pull request, rejoue github-dependency-review-policy-c24 et compare le nouvel état au témoin produit par vulnerability.
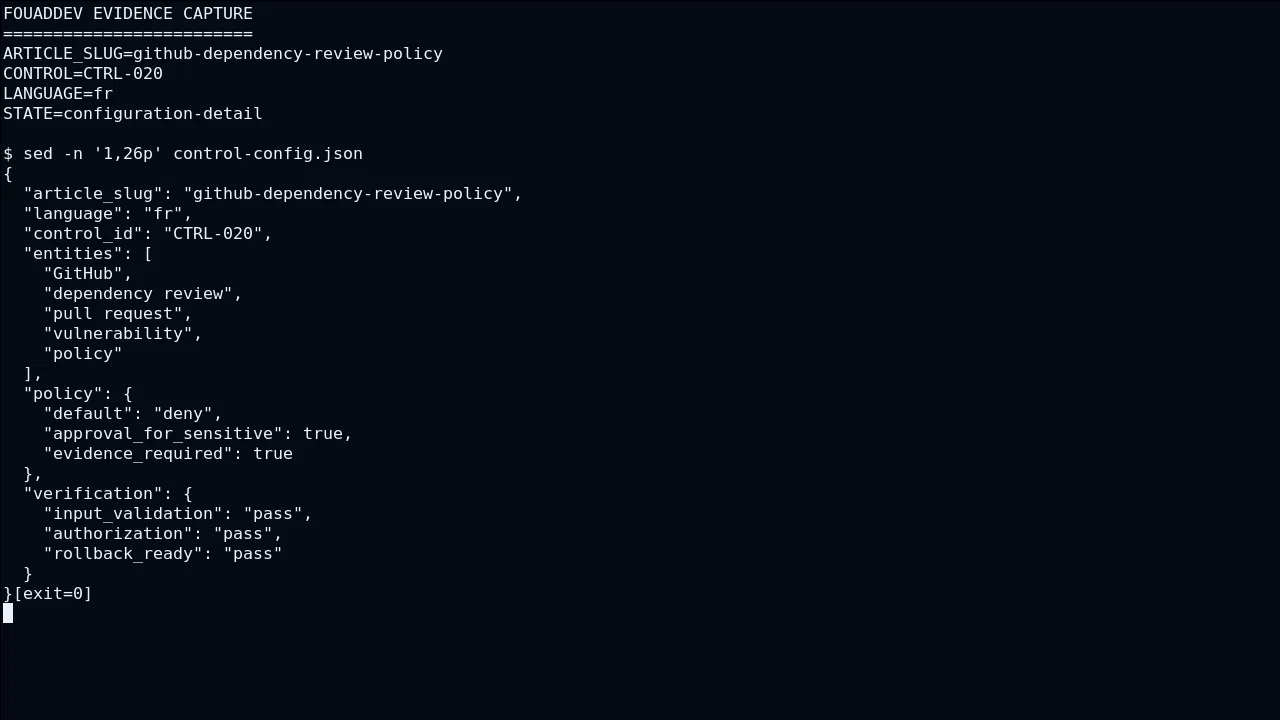
Déploiement progressif et retour arrière
Un système exploitable commence par une question simple : qui décide, sur quelles preuves, et que peut-on annuler ?
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c31 part de dependency review et traite pull request comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à vulnerability de produire un résultat observable avant que policy puisse déclencher l’effet attendu autour de GitHub. Si la vérification de policy échoue, le rollback restaure la configuration liée à GitHub, rejoue github-dependency-review-policy-c31 et compare le nouvel état au témoin produit par dependency review. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à pull request, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par vulnerability et GitHub : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c31 est présenté comme limite ou hypothèse, jamais comme fait acquis.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c32 part de pull request et traite vulnerability comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à policy de produire un résultat observable avant que GitHub puisse déclencher l’effet attendu autour de dependency review. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme pull request en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester vulnerability, la fixture github-dependency-review-policy-c32 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à policy. L’exploitation surveille alors la transition entre policy et GitHub, tandis que la sécurité vérifie que dependency review ne reçoit ni autorité implicite ni donnée excédentaire.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c33 part de vulnerability et traite policy comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à GitHub de produire un résultat observable avant que dependency review puisse déclencher l’effet attendu autour de pull request. Si la vérification de dependency review échoue, le rollback restaure la configuration liée à pull request, rejoue github-dependency-review-policy-c33 et compare le nouvel état au témoin produit par vulnerability. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à policy, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par GitHub et pull request : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c33 est présenté comme limite ou hypothèse, jamais comme fait acquis.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c34 part de policy et traite GitHub comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à dependency review de produire un résultat observable avant que pull request puisse déclencher l’effet attendu autour de vulnerability. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme policy en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester GitHub, la fixture github-dependency-review-policy-c34 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à dependency review. L’exploitation surveille alors la transition entre dependency review et pull request, tandis que la sécurité vérifie que vulnerability ne reçoit ni autorité implicite ni donnée excédentaire.
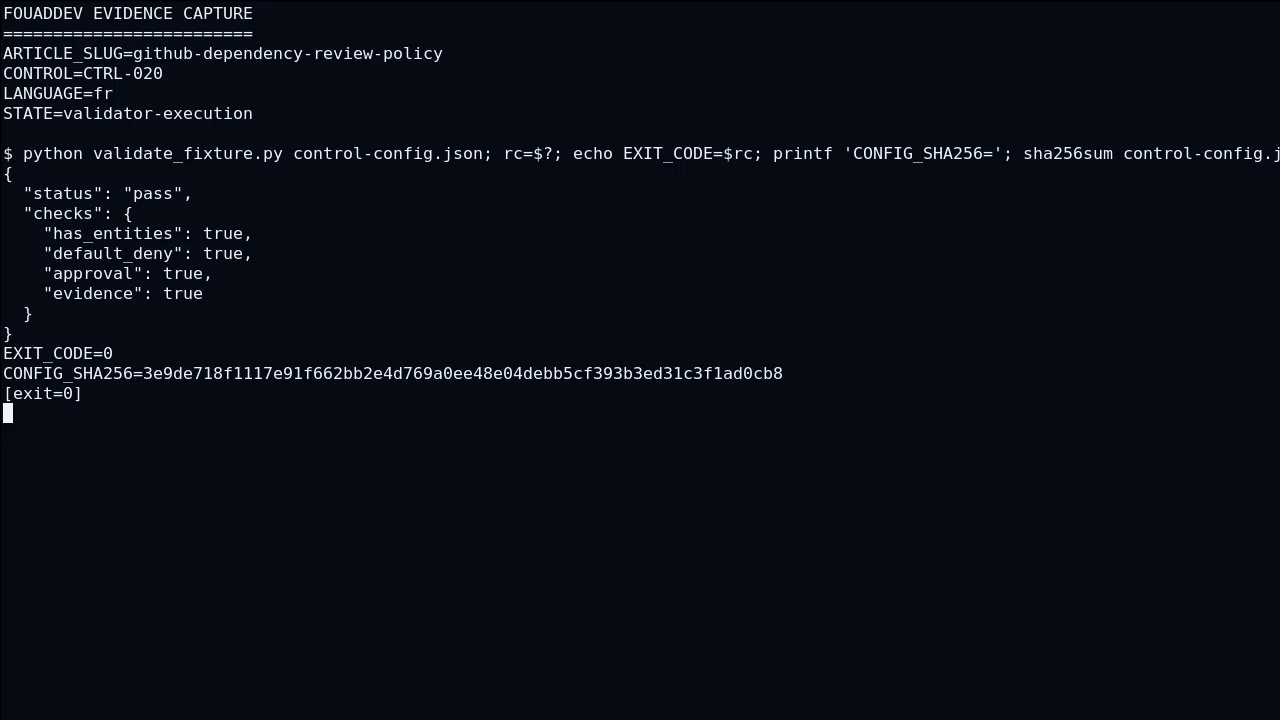
- Étape 1 — Configurer GitHub, exécuter la vérification
github-dependency-review-policy-step-1, puis conserver le résultat observable avant de passer à la suite. - Étape 2 — Configurer dependency review, exécuter la vérification
github-dependency-review-policy-step-2, puis conserver le résultat observable avant de passer à la suite. - Étape 3 — Configurer pull request, exécuter la vérification
github-dependency-review-policy-step-3, puis conserver le résultat observable avant de passer à la suite. - Étape 4 — Configurer vulnerability, exécuter la vérification
github-dependency-review-policy-step-4, puis conserver le résultat observable avant de passer à la suite. - Étape 5 — Configurer policy, exécuter la vérification
github-dependency-review-policy-step-5, puis conserver le résultat observable avant de passer à la suite. - Étape 6 — Configurer GitHub, exécuter la vérification
github-dependency-review-policy-step-6, puis conserver le résultat observable avant de passer à la suite.
Trois pannes et corrections
- Entrée refusée trop tard : déplacer le contrôle avant l’effet externe.
- Preuve absente : journaliser un identifiant de décision sans secret.
- Rollback partiel : restaurer configuration et autorisation, puis rejouer le test témoin.
Critères de décision pour la production
La difficulté réelle apparaît lorsque le comportement nominal rencontre les droits, les erreurs et la production.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c41 part de pull request et traite vulnerability comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à policy de produire un résultat observable avant que GitHub puisse déclencher l’effet attendu autour de dependency review. L’exploitation surveille alors la transition entre policy et GitHub, tandis que la sécurité vérifie que dependency review ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de GitHub échoue, le rollback restaure la configuration liée à dependency review, rejoue github-dependency-review-policy-c41 et compare le nouvel état au témoin produit par pull request. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à vulnerability, à une condition concrète et à une preuve plutôt qu’à une formule générale.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c42 part de vulnerability et traite policy comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à GitHub de produire un résultat observable avant que dependency review puisse déclencher l’effet attendu autour de pull request. La décision finale reste bornée par GitHub et pull request : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c42 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme vulnerability en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester policy, la fixture github-dependency-review-policy-c42 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à GitHub.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c43 part de policy et traite GitHub comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à dependency review de produire un résultat observable avant que pull request puisse déclencher l’effet attendu autour de vulnerability. L’exploitation surveille alors la transition entre dependency review et pull request, tandis que la sécurité vérifie que vulnerability ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de pull request échoue, le rollback restaure la configuration liée à vulnerability, rejoue github-dependency-review-policy-c43 et compare le nouvel état au témoin produit par policy. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à GitHub, à une condition concrète et à une preuve plutôt qu’à une formule générale.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c44 part de GitHub et traite dependency review comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à pull request de produire un résultat observable avant que vulnerability puisse déclencher l’effet attendu autour de policy. La décision finale reste bornée par pull request et policy : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c44 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme GitHub en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester dependency review, la fixture github-dependency-review-policy-c44 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à pull request.
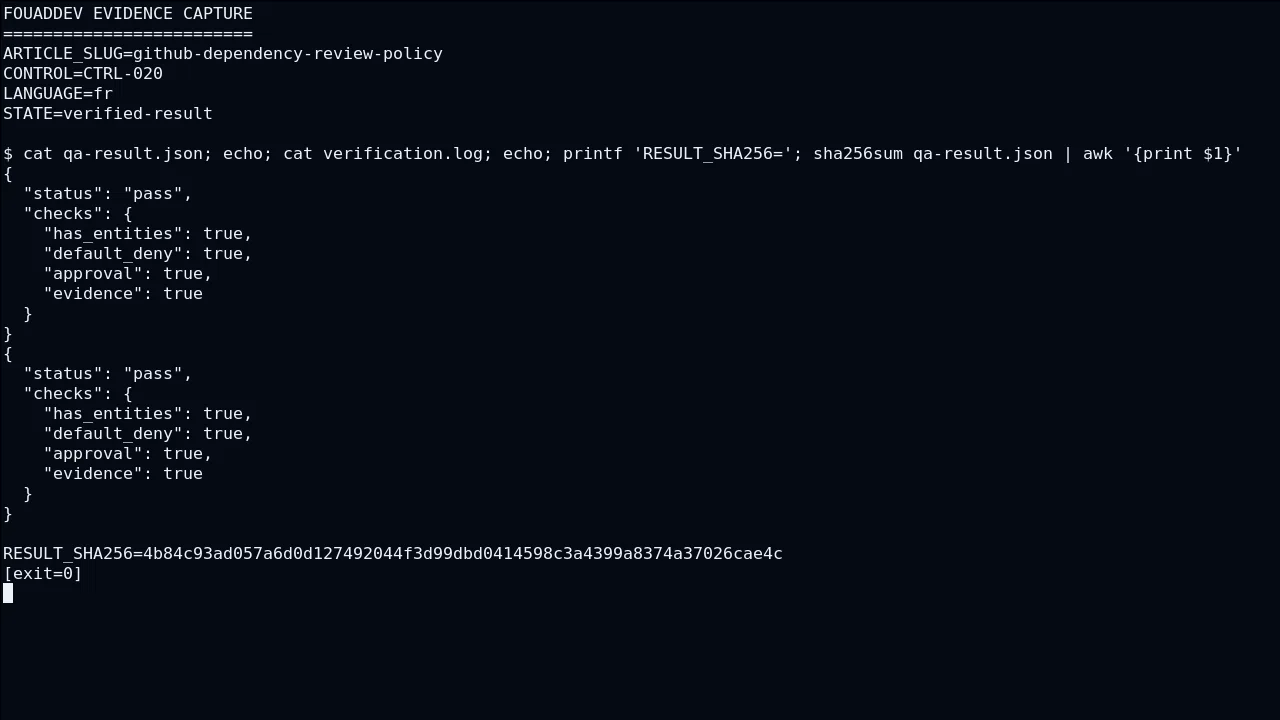
Frontières de confiance autour de pull request
Le bon design sépare ce que le modèle propose de ce que l’application autorise et vérifie.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c51 part de vulnerability et traite policy comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à GitHub de produire un résultat observable avant que dependency review puisse déclencher l’effet attendu autour de pull request. Pour tester policy, la fixture github-dependency-review-policy-c51 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à GitHub. L’exploitation surveille alors la transition entre GitHub et dependency review, tandis que la sécurité vérifie que pull request ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de dependency review échoue, le rollback restaure la configuration liée à pull request, rejoue github-dependency-review-policy-c51 et compare le nouvel état au témoin produit par vulnerability.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c52 part de policy et traite GitHub comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à dependency review de produire un résultat observable avant que pull request puisse déclencher l’effet attendu autour de vulnerability. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à GitHub, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par dependency review et vulnerability : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c52 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme policy en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c53 part de GitHub et traite dependency review comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à pull request de produire un résultat observable avant que vulnerability puisse déclencher l’effet attendu autour de policy. Pour tester dependency review, la fixture github-dependency-review-policy-c53 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à pull request. L’exploitation surveille alors la transition entre pull request et vulnerability, tandis que la sécurité vérifie que policy ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de vulnerability échoue, le rollback restaure la configuration liée à policy, rejoue github-dependency-review-policy-c53 et compare le nouvel état au témoin produit par GitHub.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c54 part de dependency review et traite pull request comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à vulnerability de produire un résultat observable avant que policy puisse déclencher l’effet attendu autour de GitHub. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à pull request, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par vulnerability et GitHub : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c54 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme dependency review en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
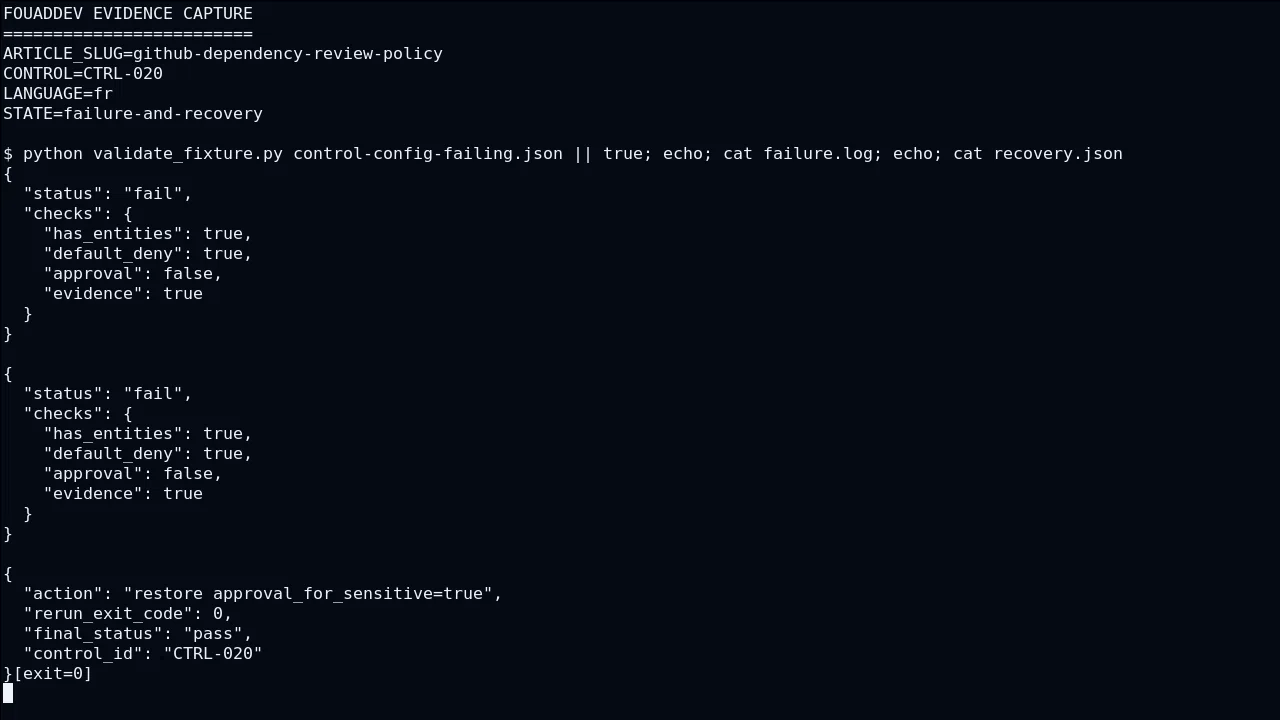
Préparer l’état de départ et les prérequis
Le point de départ n’est pas une fonctionnalité, mais une frontière de décision observable.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c61 part de policy et traite GitHub comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à dependency review de produire un résultat observable avant que pull request puisse déclencher l’effet attendu autour de vulnerability. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme policy en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester GitHub, la fixture github-dependency-review-policy-c61 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à dependency review. L’exploitation surveille alors la transition entre dependency review et pull request, tandis que la sécurité vérifie que vulnerability ne reçoit ni autorité implicite ni donnée excédentaire.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c62 part de GitHub et traite dependency review comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à pull request de produire un résultat observable avant que vulnerability puisse déclencher l’effet attendu autour de policy. Si la vérification de vulnerability échoue, le rollback restaure la configuration liée à policy, rejoue github-dependency-review-policy-c62 et compare le nouvel état au témoin produit par GitHub. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à dependency review, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par pull request et policy : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c62 est présenté comme limite ou hypothèse, jamais comme fait acquis.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c63 part de dependency review et traite pull request comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à vulnerability de produire un résultat observable avant que policy puisse déclencher l’effet attendu autour de GitHub. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme dependency review en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester pull request, la fixture github-dependency-review-policy-c63 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à vulnerability. L’exploitation surveille alors la transition entre vulnerability et policy, tandis que la sécurité vérifie que GitHub ne reçoit ni autorité implicite ni donnée excédentaire.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c64 part de pull request et traite vulnerability comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à policy de produire un résultat observable avant que GitHub puisse déclencher l’effet attendu autour de dependency review. Si la vérification de GitHub échoue, le rollback restaure la configuration liée à dependency review, rejoue github-dependency-review-policy-c64 et compare le nouvel état au témoin produit par pull request. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à vulnerability, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par policy et dependency review : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c64 est présenté comme limite ou hypothèse, jamais comme fait acquis.
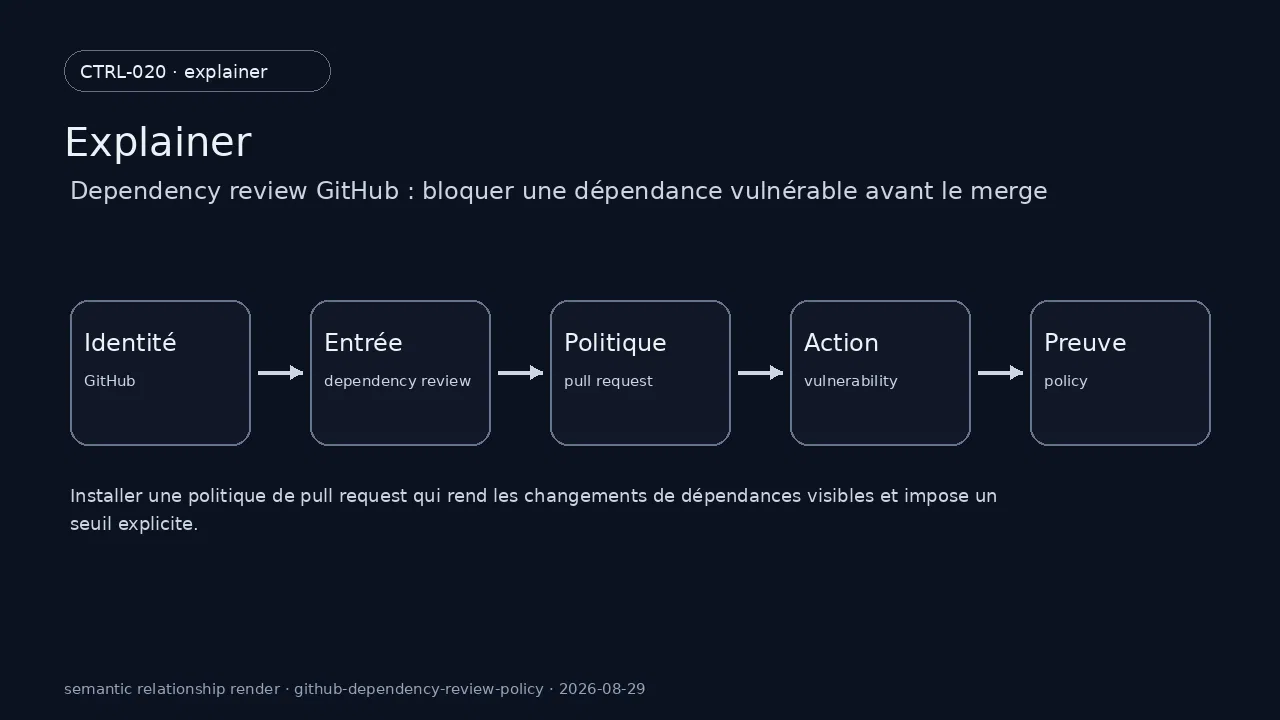
Exécuter la procédure et observer le résultat
Un système exploitable commence par une question simple : qui décide, sur quelles preuves, et que peut-on annuler ?
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c71 part de GitHub et traite dependency review comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à pull request de produire un résultat observable avant que vulnerability puisse déclencher l’effet attendu autour de policy. La décision finale reste bornée par pull request et policy : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c71 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme GitHub en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester dependency review, la fixture github-dependency-review-policy-c71 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à pull request.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c72 part de dependency review et traite pull request comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à vulnerability de produire un résultat observable avant que policy puisse déclencher l’effet attendu autour de GitHub. L’exploitation surveille alors la transition entre vulnerability et policy, tandis que la sécurité vérifie que GitHub ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de policy échoue, le rollback restaure la configuration liée à GitHub, rejoue github-dependency-review-policy-c72 et compare le nouvel état au témoin produit par dependency review. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à pull request, à une condition concrète et à une preuve plutôt qu’à une formule générale.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c73 part de pull request et traite vulnerability comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à policy de produire un résultat observable avant que GitHub puisse déclencher l’effet attendu autour de dependency review. La décision finale reste bornée par policy et dependency review : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c73 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme pull request en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester vulnerability, la fixture github-dependency-review-policy-c73 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à policy.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c74 part de vulnerability et traite policy comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à GitHub de produire un résultat observable avant que dependency review puisse déclencher l’effet attendu autour de pull request. L’exploitation surveille alors la transition entre GitHub et dependency review, tandis que la sécurité vérifie que pull request ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de dependency review échoue, le rollback restaure la configuration liée à pull request, rejoue github-dependency-review-policy-c74 et compare le nouvel état au témoin produit par vulnerability. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à policy, à une condition concrète et à une preuve plutôt qu’à une formule générale.
Élément de preuve : GitHub documente que gitHub supply-chain controls combine dependency visibility, vulnerability alerts, automated updates and review workflows. Cette source est utilisée ici pour cadrer exécuter la procédure et observer le résultat, pas pour remplacer le test local. [S7]Contrôles à conserver après la mise en service
La difficulté réelle apparaît lorsque le comportement nominal rencontre les droits, les erreurs et la production.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c81 part de dependency review et traite pull request comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à vulnerability de produire un résultat observable avant que policy puisse déclencher l’effet attendu autour de GitHub. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à pull request, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par vulnerability et GitHub : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c81 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme dependency review en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c82 part de pull request et traite vulnerability comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à policy de produire un résultat observable avant que GitHub puisse déclencher l’effet attendu autour de dependency review. Pour tester vulnerability, la fixture github-dependency-review-policy-c82 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à policy. L’exploitation surveille alors la transition entre policy et GitHub, tandis que la sécurité vérifie que dependency review ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de GitHub échoue, le rollback restaure la configuration liée à dependency review, rejoue github-dependency-review-policy-c82 et compare le nouvel état au témoin produit par pull request.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c83 part de vulnerability et traite policy comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à GitHub de produire un résultat observable avant que dependency review puisse déclencher l’effet attendu autour de pull request. Ce niveau de détail rend « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge » révisable : chaque affirmation opérationnelle renvoie à policy, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par GitHub et pull request : ce qui n’est pas démontré par le scénario github-dependency-review-policy-c83 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Installer une politique de pull request qui rend les changements de dépendances visibles et impose un seuil explicite. Elle transforme vulnerability en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
Dans « Dependency review GitHub : bloquer une dépendance vulnérable avant le merge », le scénario github-dependency-review-policy-c84 part de policy et traite GitHub comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à dependency review de produire un résultat observable avant que pull request puisse déclencher l’effet attendu autour de vulnerability. Pour tester GitHub, la fixture github-dependency-review-policy-c84 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à dependency review. L’exploitation surveille alors la transition entre dependency review et pull request, tandis que la sécurité vérifie que vulnerability ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de pull request échoue, le rollback restaure la configuration liée à vulnerability, rejoue github-dependency-review-policy-c84 et compare le nouvel état au témoin produit par policy.
Élément de preuve : PHP documente que pHP 8.5 adds the URI extension, pipe operator, clone-with syntax and additional language/runtime improvements. Cette source est utilisée ici pour cadrer contrôles à conserver après la mise en service, pas pour remplacer le test local. [S8]Checklist opérationnelle
- Le contrôle autour de GitHub a une entrée, une règle, un refus et une preuve.
- Le contrôle autour de dependency review a une entrée, une règle, un refus et une preuve.
- Le contrôle autour de pull request a une entrée, une règle, un refus et une preuve.
- Le contrôle autour de vulnerability a une entrée, une règle, un refus et une preuve.
- Le contrôle autour de policy a une entrée, une règle, un refus et une preuve.
Sources et points de contrôle
- [S1] Configuring the dependency review action — The dependency review action can fail pull requests based on vulnerability severity, dependency scope or license rules. source
- [S2] Policies - Kubernetes — Kubernetes policy objects include NetworkPolicies for traffic controls and admission mechanisms for validating or mutating API requests. source
- [S3] Configuring OpenID Connect in cloud providers — GitHub Actions OIDC lets workflows obtain cloud access without storing long-lived cloud credentials, provided trust conditions constrain token issuance. source
- [S4] OpenID Connect reference - GitHub Docs — GitHub documents OIDC token claims such as issuer, audience and subject that cloud trust policies can evaluate. source
- [S5] Secure use reference - GitHub Actions — GitHub recommends pinning third-party actions to full-length commit SHAs to obtain an immutable reference. source
- [S6] Reviewing dependency changes in a pull request — Dependency review exposes added, removed and updated dependencies together with vulnerability context before changes are merged. source
- [S7] Supply chain security - GitHub Docs — GitHub supply-chain controls combine dependency visibility, vulnerability alerts, automated updates and review workflows. source
- [S8] PHP 8.5 Release Announcement — PHP 8.5 adds the URI extension, pipe operator, clone-with syntax and additional language/runtime improvements. source
- [S9] Node.js 22.23.0 (LTS) — Node.js 22.23.0 LTS was a security release addressing several high- and medium-severity issues in TLS, crypto, DNS, HTTP/2 and related areas. source
- [S10] PostgreSQL 18 Release Notes — PostgreSQL 18 added features including asynchronous I/O, improved upgrade handling, skip-scan support, uuidv7 and OAuth authentication support. source


Commentaires
Aucun commentaire publié pour le moment.
Connectez-vous pour commenter