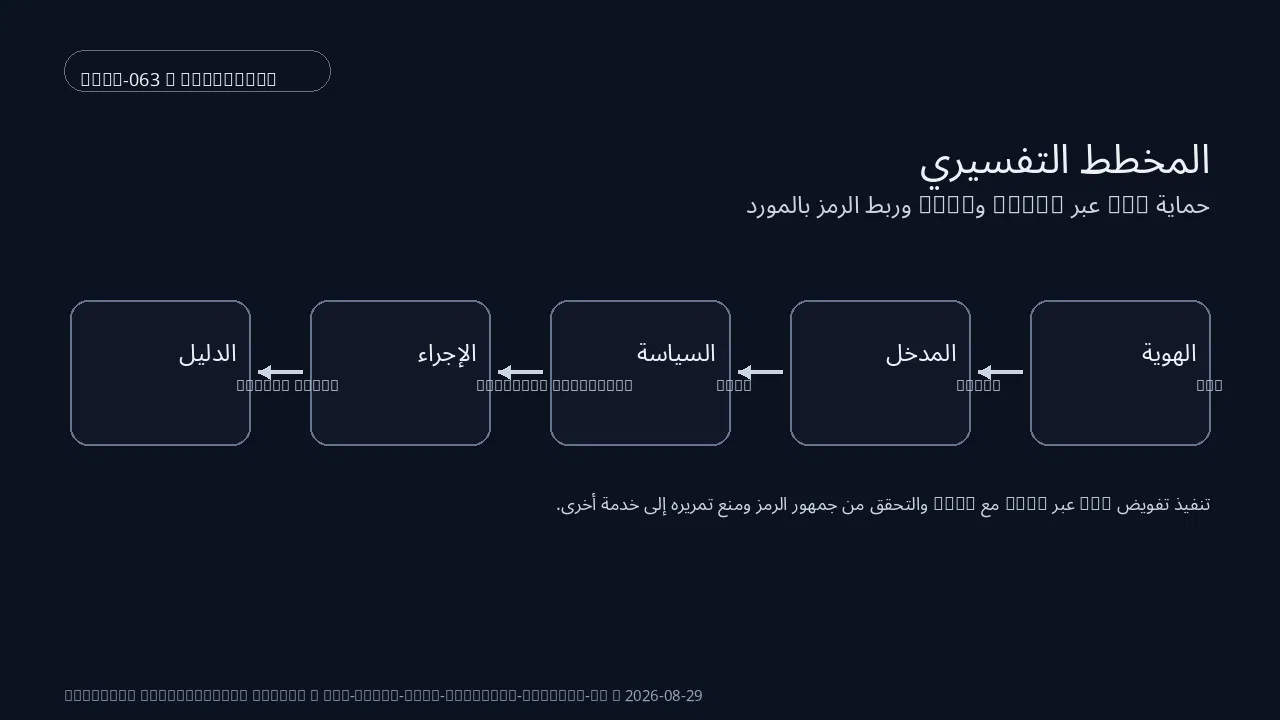
يعالج موضوع «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» مشكلة محددة: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وينطلق من عناصر فعلية هي MCP, OAuth, PKCE, resource indicator, access token للوصول إلى قرار يمكن التحقق منه بدلا من وصف عام.
المشكلة العملية: MCP مع OAuth
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c11 من PKCE ويعامل resource indicator كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على access token إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ MCP بإحداث الأثر المقصود حول OAuth. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى resource indicator وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود access token و OAuth؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c11 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل PKCE نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c12 من resource indicator ويعامل access token كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على MCP إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OAuth بإحداث الأثر المقصود حول PKCE. لاختبار access token تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c12 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى MCP. بعد ذلك يراقب التشغيل الانتقال بين MCP و OAuth، بينما يتحقق الأمن من أن PKCE لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق OAuth يعيد rollback الإعداد المرتبط بـ PKCE ثم يشغل mcp-oauth-pkce-resource-binding-ar-c12 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من resource indicator.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c13 من access token ويعامل MCP كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OAuth إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ PKCE بإحداث الأثر المقصود حول resource indicator. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى MCP وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود OAuth و resource indicator؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c13 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل access token نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c14 من MCP ويعامل OAuth كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على PKCE إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ resource indicator بإحداث الأثر المقصود حول access token. لاختبار OAuth تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c14 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى PKCE. بعد ذلك يراقب التشغيل الانتقال بين PKCE و resource indicator، بينما يتحقق الأمن من أن access token لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق resource indicator يعيد rollback الإعداد المرتبط بـ access token ثم يشغل mcp-oauth-pkce-resource-binding-ar-c14 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من MCP.
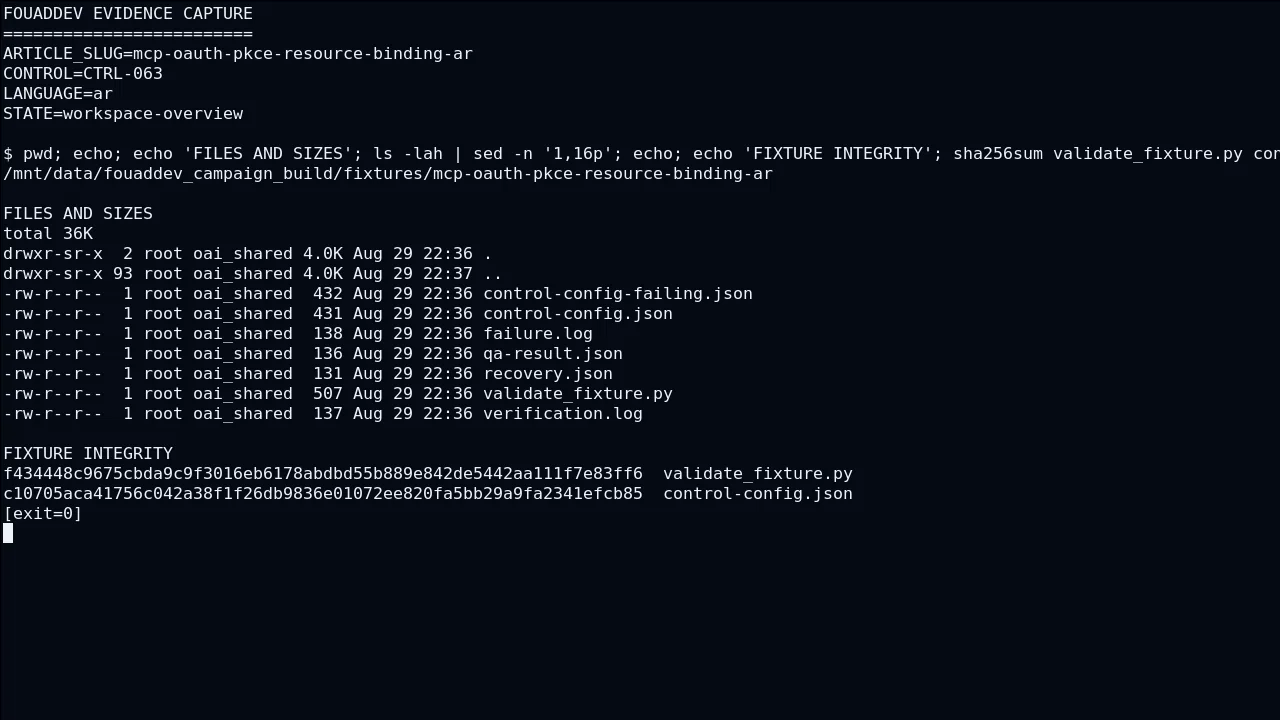
حدود الثقة حول PKCE
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c21 من resource indicator ويعامل access token كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على MCP إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OAuth بإحداث الأثر المقصود حول PKCE. إذا فشل تحقق OAuth يعيد rollback الإعداد المرتبط بـ PKCE ثم يشغل mcp-oauth-pkce-resource-binding-ar-c21 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من resource indicator. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى access token وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود MCP و PKCE؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c21 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c22 من access token ويعامل MCP كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OAuth إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ PKCE بإحداث الأثر المقصود حول resource indicator. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل access token نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار MCP تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c22 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى OAuth. بعد ذلك يراقب التشغيل الانتقال بين OAuth و PKCE، بينما يتحقق الأمن من أن resource indicator لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c23 من MCP ويعامل OAuth كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على PKCE إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ resource indicator بإحداث الأثر المقصود حول access token. إذا فشل تحقق resource indicator يعيد rollback الإعداد المرتبط بـ access token ثم يشغل mcp-oauth-pkce-resource-binding-ar-c23 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من MCP. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى OAuth وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود PKCE و access token؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c23 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c24 من OAuth ويعامل PKCE كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على resource indicator إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ access token بإحداث الأثر المقصود حول MCP. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل OAuth نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار PKCE تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c24 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى resource indicator. بعد ذلك يراقب التشغيل الانتقال بين resource indicator و access token، بينما يتحقق الأمن من أن MCP لا يحصل على صلاحية ضمنية أو بيانات زائدة.
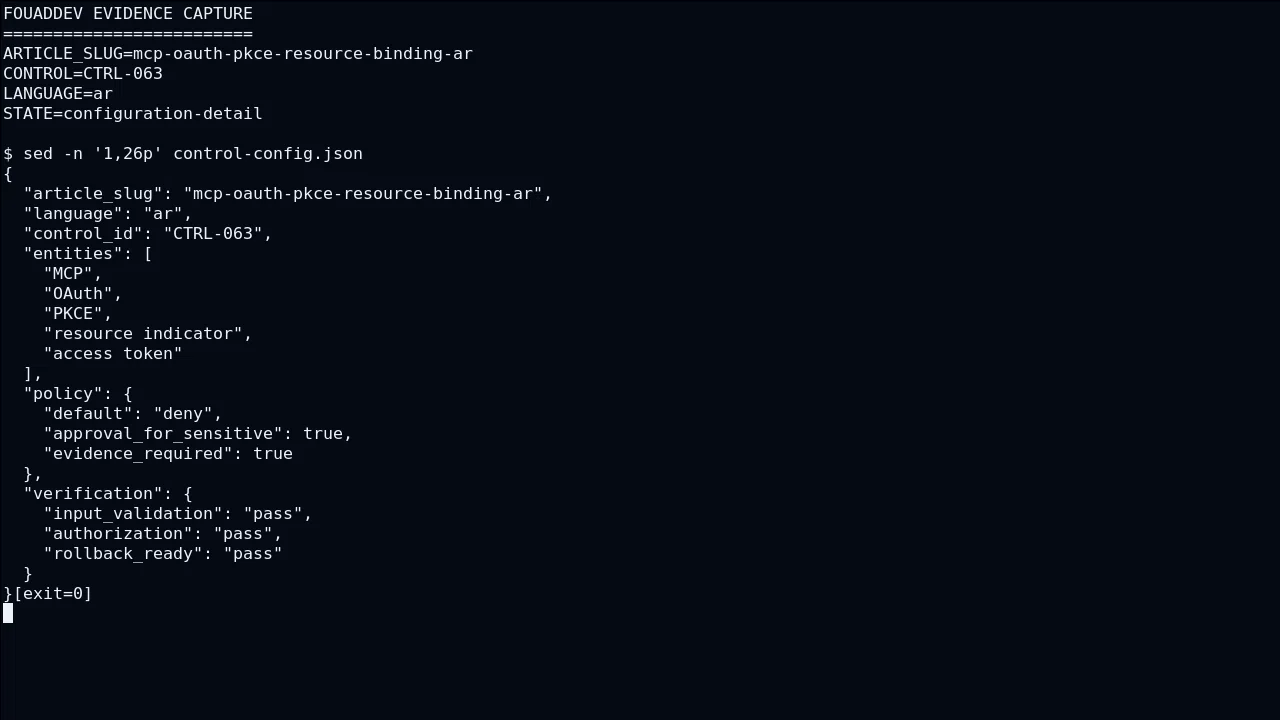
تجهيز الحالة الابتدائية والمتطلبات
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c31 من access token ويعامل MCP كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OAuth إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ PKCE بإحداث الأثر المقصود حول resource indicator. بعد ذلك يراقب التشغيل الانتقال بين OAuth و PKCE، بينما يتحقق الأمن من أن resource indicator لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق PKCE يعيد rollback الإعداد المرتبط بـ resource indicator ثم يشغل mcp-oauth-pkce-resource-binding-ar-c31 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من access token. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى MCP وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c32 من MCP ويعامل OAuth كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على PKCE إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ resource indicator بإحداث الأثر المقصود حول access token. وتبقى الخلاصة محكومة بحدود PKCE و access token؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c32 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل MCP نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار OAuth تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c32 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى PKCE.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c33 من OAuth ويعامل PKCE كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على resource indicator إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ access token بإحداث الأثر المقصود حول MCP. بعد ذلك يراقب التشغيل الانتقال بين resource indicator و access token، بينما يتحقق الأمن من أن MCP لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق access token يعيد rollback الإعداد المرتبط بـ MCP ثم يشغل mcp-oauth-pkce-resource-binding-ar-c33 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من OAuth. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى PKCE وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c34 من PKCE ويعامل resource indicator كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على access token إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ MCP بإحداث الأثر المقصود حول OAuth. وتبقى الخلاصة محكومة بحدود access token و OAuth؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c34 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل PKCE نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار resource indicator تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c34 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى access token.
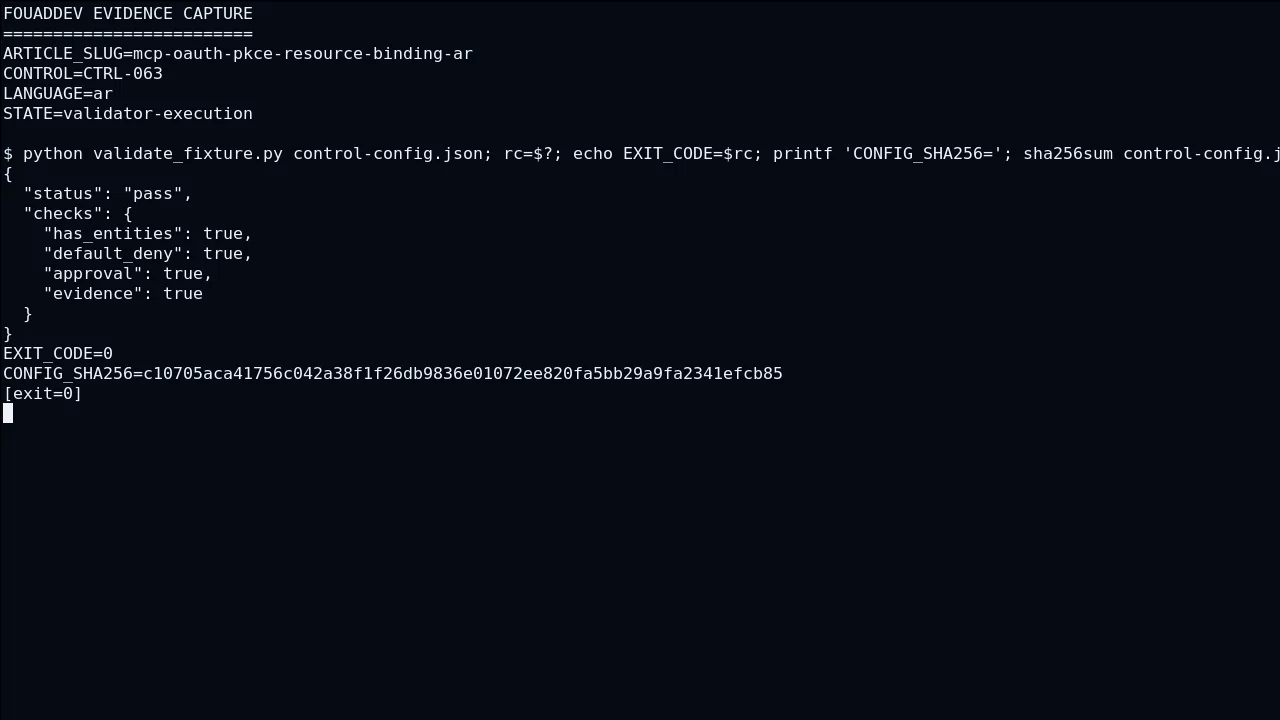
- الخطوة 1 — اضبط MCP ثم نفذ التحقق
mcp-oauth-pkce-resource-binding-ar-step-1واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال. - الخطوة 2 — اضبط OAuth ثم نفذ التحقق
mcp-oauth-pkce-resource-binding-ar-step-2واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال. - الخطوة 3 — اضبط PKCE ثم نفذ التحقق
mcp-oauth-pkce-resource-binding-ar-step-3واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال. - الخطوة 4 — اضبط resource indicator ثم نفذ التحقق
mcp-oauth-pkce-resource-binding-ar-step-4واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال. - الخطوة 5 — اضبط access token ثم نفذ التحقق
mcp-oauth-pkce-resource-binding-ar-step-5واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال. - الخطوة 6 — اضبط MCP ثم نفذ التحقق
mcp-oauth-pkce-resource-binding-ar-step-6واحتفظ بالنتيجة القابلة للملاحظة قبل الانتقال.
ثلاثة أعطال وتصحيحها
- رفض المدخل بعد تنفيذ الأثر: انقل التحقق إلى ما قبل الفعل الخارجي.
- غياب الدليل: سجل معرّف قرار من دون تخزين السر.
- رجوع جزئي: أعد الإعداد والصلاحية معا ثم أعد اختبار fixture المرجعية.
تنفيذ الإجراء وملاحظة النتيجة
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c41 من MCP ويعامل OAuth كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على PKCE إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ resource indicator بإحداث الأثر المقصود حول access token. لاختبار OAuth تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c41 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى PKCE. بعد ذلك يراقب التشغيل الانتقال بين PKCE و resource indicator، بينما يتحقق الأمن من أن access token لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق resource indicator يعيد rollback الإعداد المرتبط بـ access token ثم يشغل mcp-oauth-pkce-resource-binding-ar-c41 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من MCP.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c42 من OAuth ويعامل PKCE كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على resource indicator إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ access token بإحداث الأثر المقصود حول MCP. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى PKCE وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود resource indicator و MCP؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c42 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل OAuth نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c43 من PKCE ويعامل resource indicator كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على access token إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ MCP بإحداث الأثر المقصود حول OAuth. لاختبار resource indicator تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c43 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى access token. بعد ذلك يراقب التشغيل الانتقال بين access token و MCP، بينما يتحقق الأمن من أن OAuth لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق MCP يعيد rollback الإعداد المرتبط بـ OAuth ثم يشغل mcp-oauth-pkce-resource-binding-ar-c43 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من PKCE.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c44 من resource indicator ويعامل access token كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على MCP إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OAuth بإحداث الأثر المقصود حول PKCE. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى access token وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود MCP و PKCE؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c44 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل resource indicator نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
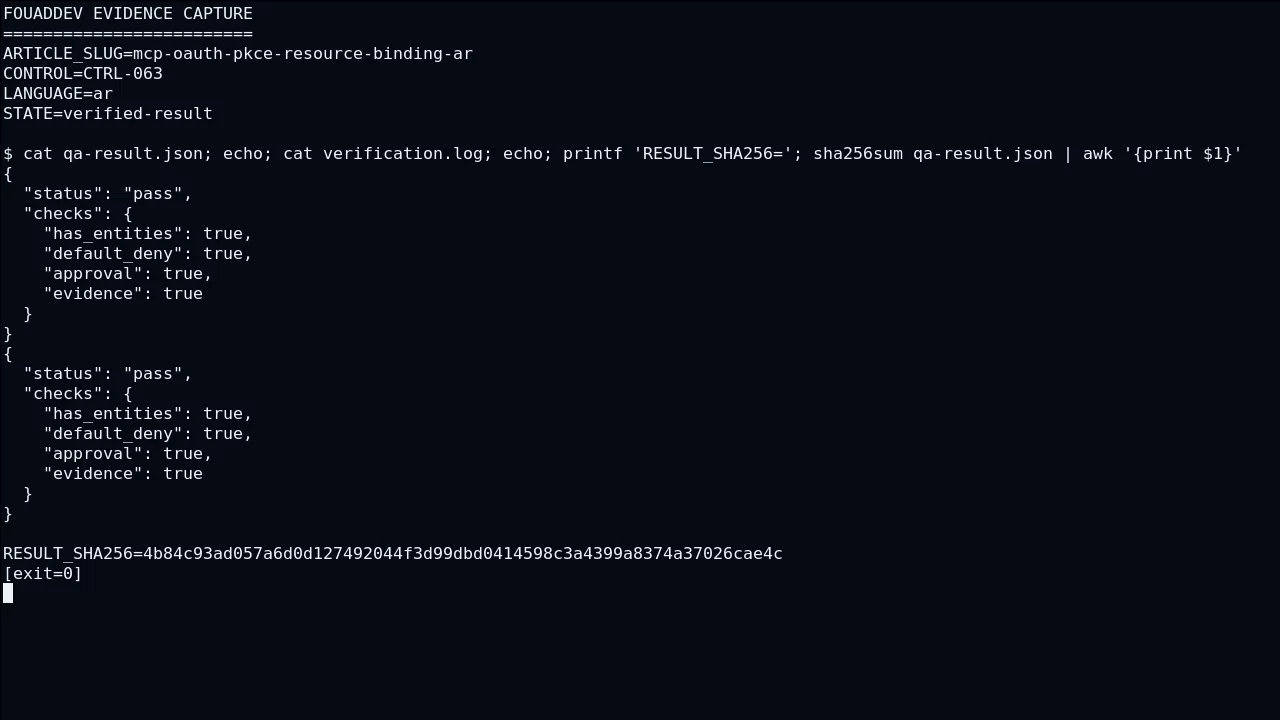
حالات الفشل والإشارات وطريقة التشخيص
تظهر الصعوبة الحقيقية عندما يلتقي المسار الطبيعي بالصلاحيات والأخطاء وقيود الإنتاج.
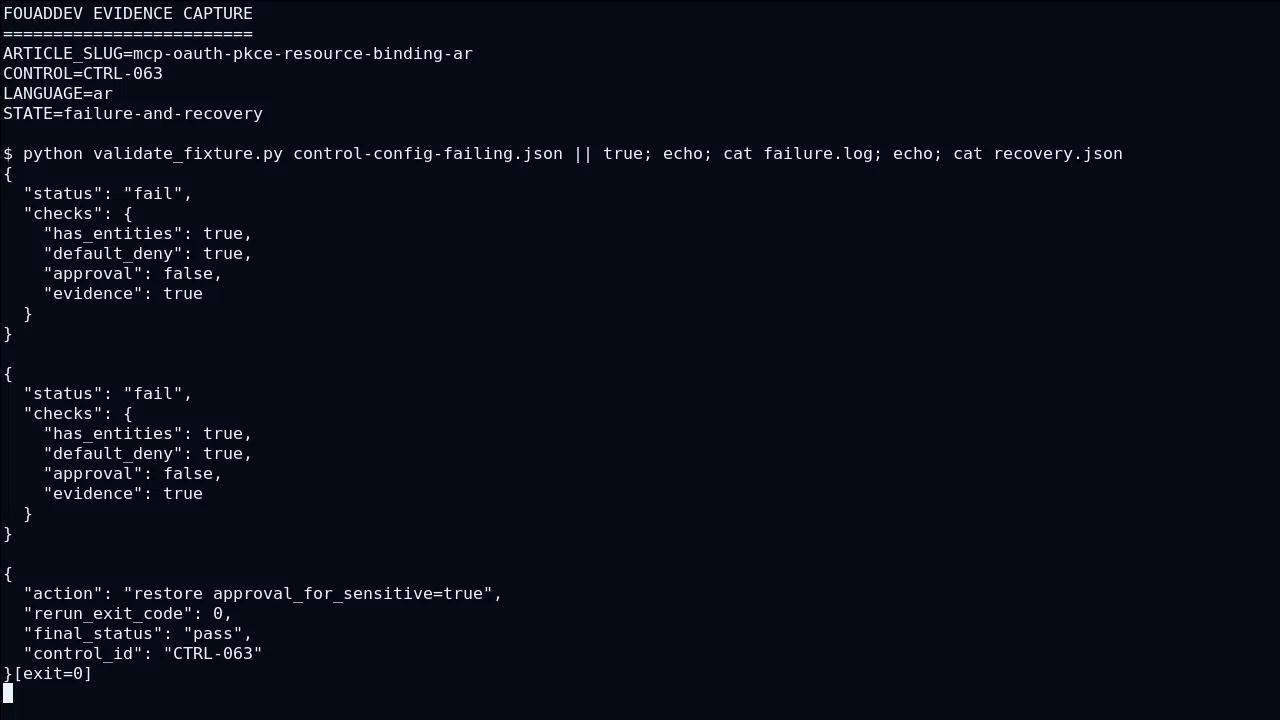
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c51 من OAuth ويعامل PKCE كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على resource indicator إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ access token بإحداث الأثر المقصود حول MCP. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل OAuth نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار PKCE تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c51 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى resource indicator. بعد ذلك يراقب التشغيل الانتقال بين resource indicator و access token، بينما يتحقق الأمن من أن MCP لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c52 من PKCE ويعامل resource indicator كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على access token إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ MCP بإحداث الأثر المقصود حول OAuth. إذا فشل تحقق MCP يعيد rollback الإعداد المرتبط بـ OAuth ثم يشغل mcp-oauth-pkce-resource-binding-ar-c52 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من PKCE. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى resource indicator وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود access token و OAuth؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c52 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c53 من resource indicator ويعامل access token كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على MCP إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OAuth بإحداث الأثر المقصود حول PKCE. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل resource indicator نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار access token تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c53 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى MCP. بعد ذلك يراقب التشغيل الانتقال بين MCP و OAuth، بينما يتحقق الأمن من أن PKCE لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c54 من access token ويعامل MCP كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OAuth إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ PKCE بإحداث الأثر المقصود حول resource indicator. إذا فشل تحقق PKCE يعيد rollback الإعداد المرتبط بـ resource indicator ثم يشغل mcp-oauth-pkce-resource-binding-ar-c54 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من access token. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى MCP وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود OAuth و resource indicator؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c54 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
نشر تدريجي وخطة رجوع
التنفيذ المتين يفصل بين ما يقترحه النموذج وما يسمح به التطبيق وما يتحقق منه.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c61 من PKCE ويعامل resource indicator كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على access token إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ MCP بإحداث الأثر المقصود حول OAuth. وتبقى الخلاصة محكومة بحدود access token و OAuth؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c61 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل PKCE نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار resource indicator تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c61 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى access token.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c62 من resource indicator ويعامل access token كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على MCP إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OAuth بإحداث الأثر المقصود حول PKCE. بعد ذلك يراقب التشغيل الانتقال بين MCP و OAuth، بينما يتحقق الأمن من أن PKCE لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق OAuth يعيد rollback الإعداد المرتبط بـ PKCE ثم يشغل mcp-oauth-pkce-resource-binding-ar-c62 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من resource indicator. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى access token وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c63 من access token ويعامل MCP كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OAuth إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ PKCE بإحداث الأثر المقصود حول resource indicator. وتبقى الخلاصة محكومة بحدود OAuth و resource indicator؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c63 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل access token نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار MCP تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c63 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى OAuth.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c64 من MCP ويعامل OAuth كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على PKCE إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ resource indicator بإحداث الأثر المقصود حول access token. بعد ذلك يراقب التشغيل الانتقال بين PKCE و resource indicator، بينما يتحقق الأمن من أن access token لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق resource indicator يعيد rollback الإعداد المرتبط بـ access token ثم يشغل mcp-oauth-pkce-resource-binding-ar-c64 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من MCP. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى OAuth وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار.
معايير قرار الإنتاج
نقطة البداية ليست ميزة جديدة، بل حد قرار يمكن ملاحظته وتدقيقه.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c71 من resource indicator ويعامل access token كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على MCP إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ OAuth بإحداث الأثر المقصود حول PKCE. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى access token وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود MCP و PKCE؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c71 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل resource indicator نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c72 من access token ويعامل MCP كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OAuth إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ PKCE بإحداث الأثر المقصود حول resource indicator. لاختبار MCP تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c72 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى OAuth. بعد ذلك يراقب التشغيل الانتقال بين OAuth و PKCE، بينما يتحقق الأمن من أن resource indicator لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق PKCE يعيد rollback الإعداد المرتبط بـ resource indicator ثم يشغل mcp-oauth-pkce-resource-binding-ar-c72 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من access token.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c73 من MCP ويعامل OAuth كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على PKCE إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ resource indicator بإحداث الأثر المقصود حول access token. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى OAuth وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود PKCE و access token؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c73 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل MCP نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c74 من OAuth ويعامل PKCE كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على resource indicator إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ access token بإحداث الأثر المقصود حول MCP. لاختبار PKCE تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c74 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى resource indicator. بعد ذلك يراقب التشغيل الانتقال بين resource indicator و access token، بينما يتحقق الأمن من أن MCP لا يحصل على صلاحية ضمنية أو بيانات زائدة. إذا فشل تحقق access token يعيد rollback الإعداد المرتبط بـ MCP ثم يشغل mcp-oauth-pkce-resource-binding-ar-c74 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من OAuth.
نقطة دليل: توضح OpenAI أن MCP integrations can expose remote or local tools; the documentation recommends trusted servers, least-privilege credentials and approvals for sensitive operations. ويُستخدم هذا المرجع لتأطير القسم «معايير قرار الإنتاج» من دون أن يحل محل الاختبار المحلي. [S7]ضوابط تستمر بعد الإطلاق
التصميم القابل للتشغيل يوضح من يقرر، وما الدليل المتاح، وما الذي يمكن الرجوع عنه.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c81 من access token ويعامل MCP كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على OAuth إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ PKCE بإحداث الأثر المقصود حول resource indicator. إذا فشل تحقق PKCE يعيد rollback الإعداد المرتبط بـ resource indicator ثم يشغل mcp-oauth-pkce-resource-binding-ar-c81 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من access token. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى MCP وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود OAuth و resource indicator؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c81 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c82 من MCP ويعامل OAuth كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على PKCE إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ resource indicator بإحداث الأثر المقصود حول access token. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل MCP نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار OAuth تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c82 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى PKCE. بعد ذلك يراقب التشغيل الانتقال بين PKCE و resource indicator، بينما يتحقق الأمن من أن access token لا يحصل على صلاحية ضمنية أو بيانات زائدة.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c83 من OAuth ويعامل PKCE كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على resource indicator إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ access token بإحداث الأثر المقصود حول MCP. إذا فشل تحقق access token يعيد rollback الإعداد المرتبط بـ MCP ثم يشغل mcp-oauth-pkce-resource-binding-ar-c83 ويقارن الحالة الجديدة بالدليل المرجعي الصادر من OAuth. هذه الدقة تجعل «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» قابلة للتدقيق لأن كل عبارة تشغيلية تشير إلى PKCE وشرط ملموس ودليل، لا إلى ضمان عام غير قابل للاختبار. وتبقى الخلاصة محكومة بحدود resource indicator و MCP؛ فما لا يثبته السيناريو mcp-oauth-pkce-resource-binding-ar-c83 يذكر كقيد أو استنتاج، ولا يقدم على أنه حقيقة مؤكدة.
في «حماية MCP عبر OAuth وPKCE وربط الرمز بالمورد» يبدأ السيناريو mcp-oauth-pkce-resource-binding-ar-c84 من PKCE ويعامل resource indicator كحد صريح للثقة لا كافتراض ضمني. يفرض الضابط الأول على access token إنتاج نتيجة قابلة للملاحظة قبل أن يسمح لـ MCP بإحداث الأثر المقصود حول OAuth. تخدم هذه السلسلة المهمة العملية التالية: تنفيذ تفويض MCP عبر HTTP مع PKCE والتحقق من جمهور الرمز ومنع تمريره إلى خدمة أخرى. وهي تجعل PKCE نقطة قرار قابلة للمراجعة بمدخل مسمى ومخرج يمكن الاحتفاظ به. لاختبار resource indicator تتضمن fixture mcp-oauth-pkce-resource-binding-ar-c84 حالة مسموحة وحالة مرفوضة، ويجب أن يقع الرفض قبل أي تغيير ينسب إلى access token. بعد ذلك يراقب التشغيل الانتقال بين access token و MCP، بينما يتحقق الأمن من أن OAuth لا يحصل على صلاحية ضمنية أو بيانات زائدة.
نقطة دليل: توضح NIST أن NIST AI 600-1 is a generative-AI profile for integrating trustworthiness and risk actions across the AI lifecycle. ويُستخدم هذا المرجع لتأطير القسم «ضوابط تستمر بعد الإطلاق» من دون أن يحل محل الاختبار المحلي. [S8]قائمة تحقق تشغيلية
- الضابط المتعلق بـ MCP يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ OAuth يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ PKCE يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ resource indicator يملك مدخلا وقاعدة وسلوك رفض ودليلا.
- الضابط المتعلق بـ access token يملك مدخلا وقاعدة وسلوك رفض ودليلا.
المصادر ونقاط التحكم
- [S1] PostgreSQL 18 OAuth Authorization/Authentication — PostgreSQL 18 documents OAuth client authentication concepts and terminology for clients such as libpq and psql. source
- [S2] Authorization - Model Context Protocol — For HTTP authorization, MCP requires resource-bound tokens, server-side audience validation and PKCE, and forbids insecure token passthrough patterns. source
- [S3] RFC 9700: Best Current Practice for OAuth 2.0 Security — RFC 9700 updates OAuth 2.0 security practice, including exact redirect URI matching and avoiding open redirectors and insecure legacy patterns. source
- [S4] Transports - Model Context Protocol — MCP defines stdio and Streamable HTTP transports; Streamable HTTP deployments need Origin validation, safe local binding and authentication. source
- [S5] Agents - OpenAI Agents SDK — An Agent combines instructions, tools and optional runtime behavior such as handoffs, guardrails and structured outputs. source
- [S6] Tools - OpenAI Agents SDK — The SDK distinguishes hosted tools, local execution tools, function tools and agents-as-tools, each with different trust and execution boundaries. source
- [S7] Model context protocol (MCP) - OpenAI Agents SDK — MCP integrations can expose remote or local tools; the documentation recommends trusted servers, least-privilege credentials and approvals for sensitive operations. source
- [S8] Artificial Intelligence Risk Management Framework: Generative AI Profile — NIST AI 600-1 is a generative-AI profile for integrating trustworthiness and risk actions across the AI lifecycle. source
- [S9] AI Risk Management Framework — NIST positions the AI RMF as a voluntary framework for managing AI risks and is revising it while adding profiles for specific settings. source
- [S10] OWASP Top 10 for Large Language Model Applications — OWASP identifies its 2026 LLM Top 10 as the current release for major security risks in LLM applications. source


التعليقات
لا توجد تعليقات منشورة بعد.
سجّل الدخول لإضافة تعليق