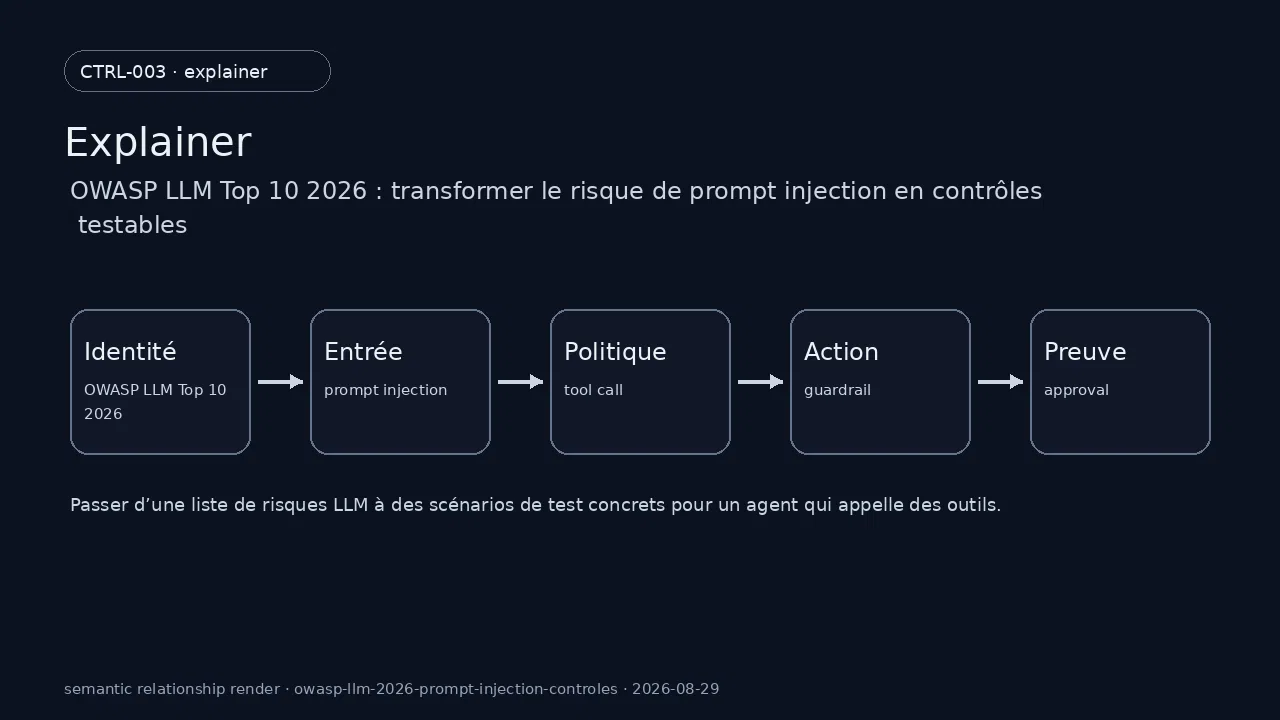
OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables répond à un problème précis : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Ce guide part des objets réels — OWASP LLM Top 10 2026, prompt injection, tool call, guardrail, approval — et cherche une décision vérifiable, pas une formule générique.
Le problème concret : OWASP LLM Top 10 2026 face à prompt injection
La difficulté réelle apparaît lorsque le comportement nominal rencontre les droits, les erreurs et la production.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c11 part de tool call et traite guardrail comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à approval de produire un résultat observable avant que OWASP LLM Top 10 2026 puisse déclencher l’effet attendu autour de prompt injection. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à guardrail, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par approval et prompt injection : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c11 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme tool call en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c12 part de guardrail et traite approval comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à OWASP LLM Top 10 2026 de produire un résultat observable avant que prompt injection puisse déclencher l’effet attendu autour de tool call. Pour tester approval, la fixture owasp-llm-2026-prompt-injection-controles-c12 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à OWASP LLM Top 10 2026. L’exploitation surveille alors la transition entre OWASP LLM Top 10 2026 et prompt injection, tandis que la sécurité vérifie que tool call ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de prompt injection échoue, le rollback restaure la configuration liée à tool call, rejoue owasp-llm-2026-prompt-injection-controles-c12 et compare le nouvel état au témoin produit par guardrail.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c13 part de approval et traite OWASP LLM Top 10 2026 comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à prompt injection de produire un résultat observable avant que tool call puisse déclencher l’effet attendu autour de guardrail. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à OWASP LLM Top 10 2026, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par prompt injection et guardrail : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c13 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme approval en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c14 part de OWASP LLM Top 10 2026 et traite prompt injection comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à tool call de produire un résultat observable avant que guardrail puisse déclencher l’effet attendu autour de approval. Pour tester prompt injection, la fixture owasp-llm-2026-prompt-injection-controles-c14 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à tool call. L’exploitation surveille alors la transition entre tool call et guardrail, tandis que la sécurité vérifie que approval ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de guardrail échoue, le rollback restaure la configuration liée à approval, rejoue owasp-llm-2026-prompt-injection-controles-c14 et compare le nouvel état au témoin produit par OWASP LLM Top 10 2026.
Frontières de confiance autour de tool call
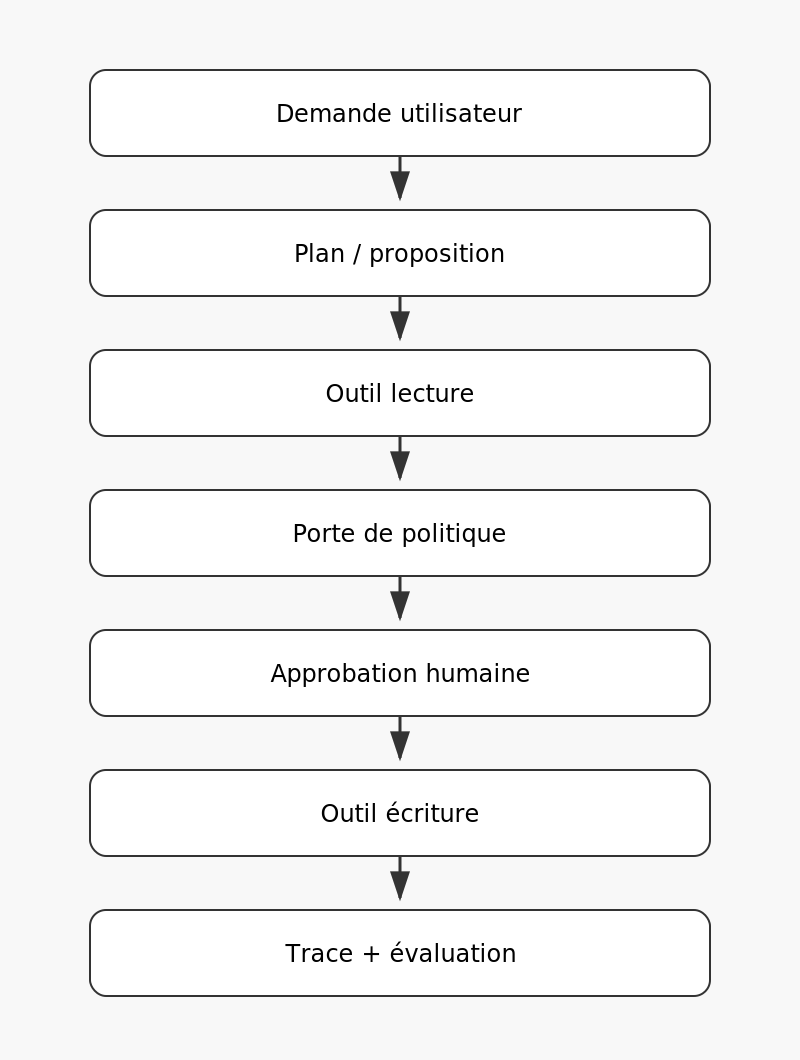
Le bon design sépare ce que le modèle propose de ce que l’application autorise et vérifie.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c21 part de guardrail et traite approval comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à OWASP LLM Top 10 2026 de produire un résultat observable avant que prompt injection puisse déclencher l’effet attendu autour de tool call. Si la vérification de prompt injection échoue, le rollback restaure la configuration liée à tool call, rejoue owasp-llm-2026-prompt-injection-controles-c21 et compare le nouvel état au témoin produit par guardrail. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à approval, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par OWASP LLM Top 10 2026 et tool call : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c21 est présenté comme limite ou hypothèse, jamais comme fait acquis.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c22 part de approval et traite OWASP LLM Top 10 2026 comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à prompt injection de produire un résultat observable avant que tool call puisse déclencher l’effet attendu autour de guardrail. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme approval en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester OWASP LLM Top 10 2026, la fixture owasp-llm-2026-prompt-injection-controles-c22 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à prompt injection. L’exploitation surveille alors la transition entre prompt injection et tool call, tandis que la sécurité vérifie que guardrail ne reçoit ni autorité implicite ni donnée excédentaire.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c23 part de OWASP LLM Top 10 2026 et traite prompt injection comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à tool call de produire un résultat observable avant que guardrail puisse déclencher l’effet attendu autour de approval. Si la vérification de guardrail échoue, le rollback restaure la configuration liée à approval, rejoue owasp-llm-2026-prompt-injection-controles-c23 et compare le nouvel état au témoin produit par OWASP LLM Top 10 2026. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à prompt injection, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par tool call et approval : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c23 est présenté comme limite ou hypothèse, jamais comme fait acquis.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c24 part de prompt injection et traite tool call comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à guardrail de produire un résultat observable avant que approval puisse déclencher l’effet attendu autour de OWASP LLM Top 10 2026. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme prompt injection en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester tool call, la fixture owasp-llm-2026-prompt-injection-controles-c24 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à guardrail. L’exploitation surveille alors la transition entre guardrail et approval, tandis que la sécurité vérifie que OWASP LLM Top 10 2026 ne reçoit ni autorité implicite ni donnée excédentaire.
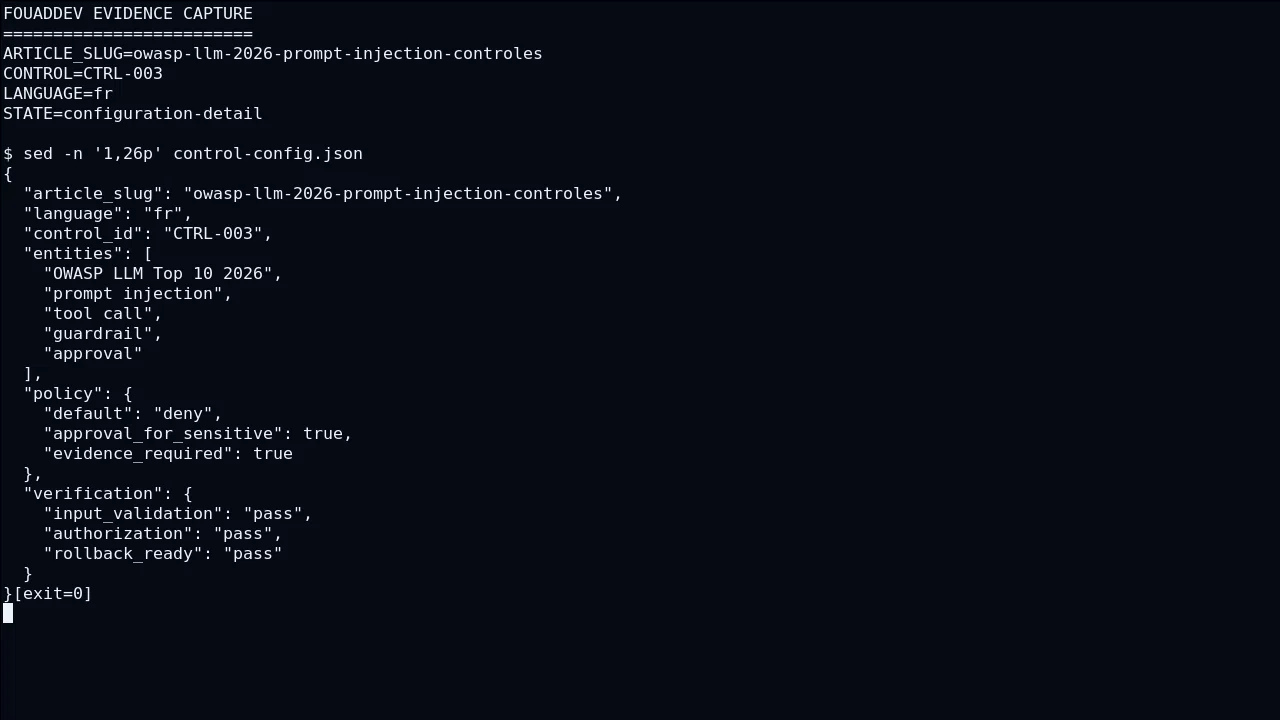
Construire le chemin de décision avec guardrail
Le point de départ n’est pas une fonctionnalité, mais une frontière de décision observable.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c31 part de approval et traite OWASP LLM Top 10 2026 comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à prompt injection de produire un résultat observable avant que tool call puisse déclencher l’effet attendu autour de guardrail. L’exploitation surveille alors la transition entre prompt injection et tool call, tandis que la sécurité vérifie que guardrail ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de tool call échoue, le rollback restaure la configuration liée à guardrail, rejoue owasp-llm-2026-prompt-injection-controles-c31 et compare le nouvel état au témoin produit par approval. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à OWASP LLM Top 10 2026, à une condition concrète et à une preuve plutôt qu’à une formule générale.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c32 part de OWASP LLM Top 10 2026 et traite prompt injection comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à tool call de produire un résultat observable avant que guardrail puisse déclencher l’effet attendu autour de approval. La décision finale reste bornée par tool call et approval : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c32 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme OWASP LLM Top 10 2026 en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester prompt injection, la fixture owasp-llm-2026-prompt-injection-controles-c32 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à tool call.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c33 part de prompt injection et traite tool call comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à guardrail de produire un résultat observable avant que approval puisse déclencher l’effet attendu autour de OWASP LLM Top 10 2026. L’exploitation surveille alors la transition entre guardrail et approval, tandis que la sécurité vérifie que OWASP LLM Top 10 2026 ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de approval échoue, le rollback restaure la configuration liée à OWASP LLM Top 10 2026, rejoue owasp-llm-2026-prompt-injection-controles-c33 et compare le nouvel état au témoin produit par prompt injection. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à tool call, à une condition concrète et à une preuve plutôt qu’à une formule générale.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c34 part de tool call et traite guardrail comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à approval de produire un résultat observable avant que OWASP LLM Top 10 2026 puisse déclencher l’effet attendu autour de prompt injection. La décision finale reste bornée par approval et prompt injection : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c34 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme tool call en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester guardrail, la fixture owasp-llm-2026-prompt-injection-controles-c34 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à approval.
Vérifier le comportement de approval
Un système exploitable commence par une question simple : qui décide, sur quelles preuves, et que peut-on annuler ?
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c41 part de OWASP LLM Top 10 2026 et traite prompt injection comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à tool call de produire un résultat observable avant que guardrail puisse déclencher l’effet attendu autour de approval. Pour tester prompt injection, la fixture owasp-llm-2026-prompt-injection-controles-c41 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à tool call. L’exploitation surveille alors la transition entre tool call et guardrail, tandis que la sécurité vérifie que approval ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de guardrail échoue, le rollback restaure la configuration liée à approval, rejoue owasp-llm-2026-prompt-injection-controles-c41 et compare le nouvel état au témoin produit par OWASP LLM Top 10 2026.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c42 part de prompt injection et traite tool call comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à guardrail de produire un résultat observable avant que approval puisse déclencher l’effet attendu autour de OWASP LLM Top 10 2026. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à tool call, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par guardrail et OWASP LLM Top 10 2026 : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c42 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme prompt injection en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c43 part de tool call et traite guardrail comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à approval de produire un résultat observable avant que OWASP LLM Top 10 2026 puisse déclencher l’effet attendu autour de prompt injection. Pour tester guardrail, la fixture owasp-llm-2026-prompt-injection-controles-c43 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à approval. L’exploitation surveille alors la transition entre approval et OWASP LLM Top 10 2026, tandis que la sécurité vérifie que prompt injection ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de OWASP LLM Top 10 2026 échoue, le rollback restaure la configuration liée à prompt injection, rejoue owasp-llm-2026-prompt-injection-controles-c43 et compare le nouvel état au témoin produit par tool call.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c44 part de guardrail et traite approval comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à OWASP LLM Top 10 2026 de produire un résultat observable avant que prompt injection puisse déclencher l’effet attendu autour de tool call. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à approval, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par OWASP LLM Top 10 2026 et tool call : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c44 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme guardrail en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
Échecs plausibles, signaux et diagnostic
La difficulté réelle apparaît lorsque le comportement nominal rencontre les droits, les erreurs et la production.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c51 part de prompt injection et traite tool call comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à guardrail de produire un résultat observable avant que approval puisse déclencher l’effet attendu autour de OWASP LLM Top 10 2026. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme prompt injection en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester tool call, la fixture owasp-llm-2026-prompt-injection-controles-c51 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à guardrail. L’exploitation surveille alors la transition entre guardrail et approval, tandis que la sécurité vérifie que OWASP LLM Top 10 2026 ne reçoit ni autorité implicite ni donnée excédentaire.
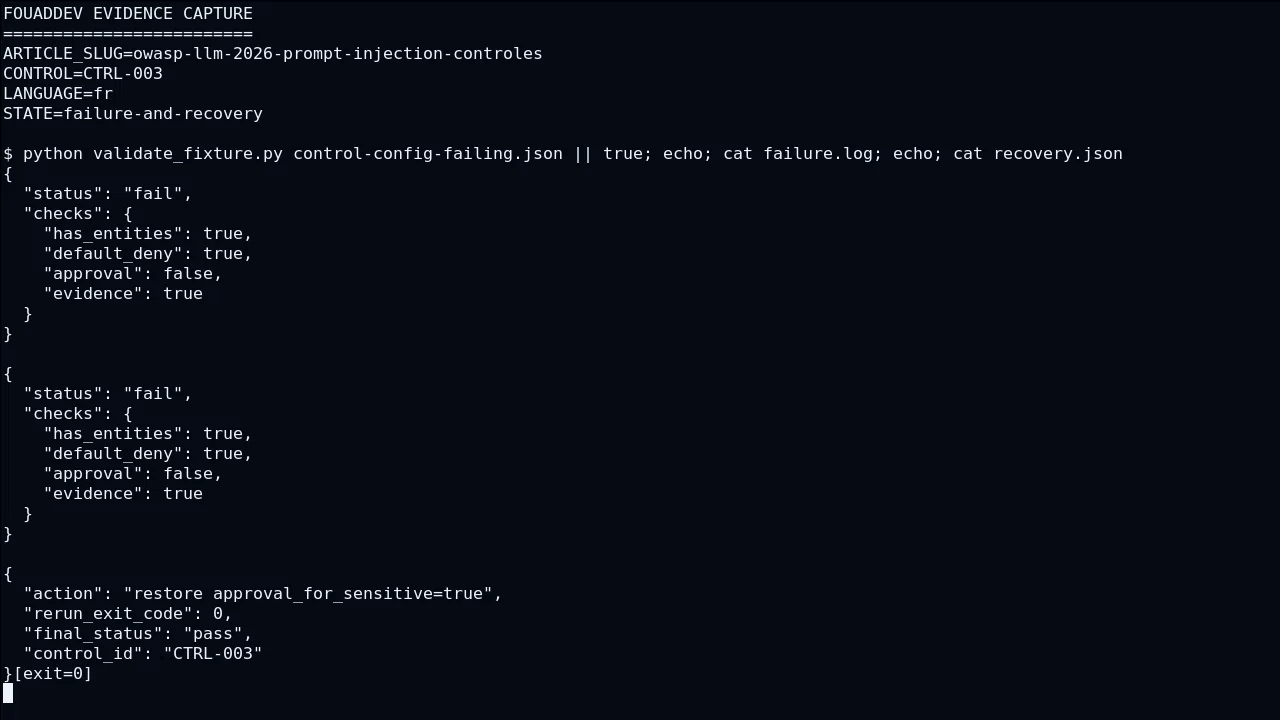
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c52 part de tool call et traite guardrail comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à approval de produire un résultat observable avant que OWASP LLM Top 10 2026 puisse déclencher l’effet attendu autour de prompt injection. Si la vérification de OWASP LLM Top 10 2026 échoue, le rollback restaure la configuration liée à prompt injection, rejoue owasp-llm-2026-prompt-injection-controles-c52 et compare le nouvel état au témoin produit par tool call. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à guardrail, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par approval et prompt injection : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c52 est présenté comme limite ou hypothèse, jamais comme fait acquis.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c53 part de guardrail et traite approval comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à OWASP LLM Top 10 2026 de produire un résultat observable avant que prompt injection puisse déclencher l’effet attendu autour de tool call. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme guardrail en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester approval, la fixture owasp-llm-2026-prompt-injection-controles-c53 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à OWASP LLM Top 10 2026. L’exploitation surveille alors la transition entre OWASP LLM Top 10 2026 et prompt injection, tandis que la sécurité vérifie que tool call ne reçoit ni autorité implicite ni donnée excédentaire.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c54 part de approval et traite OWASP LLM Top 10 2026 comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à prompt injection de produire un résultat observable avant que tool call puisse déclencher l’effet attendu autour de guardrail. Si la vérification de tool call échoue, le rollback restaure la configuration liée à guardrail, rejoue owasp-llm-2026-prompt-injection-controles-c54 et compare le nouvel état au témoin produit par approval. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à OWASP LLM Top 10 2026, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par prompt injection et guardrail : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c54 est présenté comme limite ou hypothèse, jamais comme fait acquis.
Déploiement progressif et retour arrière
Le bon design sépare ce que le modèle propose de ce que l’application autorise et vérifie.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c61 part de tool call et traite guardrail comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à approval de produire un résultat observable avant que OWASP LLM Top 10 2026 puisse déclencher l’effet attendu autour de prompt injection. La décision finale reste bornée par approval et prompt injection : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c61 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme tool call en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester guardrail, la fixture owasp-llm-2026-prompt-injection-controles-c61 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à approval.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c62 part de guardrail et traite approval comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à OWASP LLM Top 10 2026 de produire un résultat observable avant que prompt injection puisse déclencher l’effet attendu autour de tool call. L’exploitation surveille alors la transition entre OWASP LLM Top 10 2026 et prompt injection, tandis que la sécurité vérifie que tool call ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de prompt injection échoue, le rollback restaure la configuration liée à tool call, rejoue owasp-llm-2026-prompt-injection-controles-c62 et compare le nouvel état au témoin produit par guardrail. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à approval, à une condition concrète et à une preuve plutôt qu’à une formule générale.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c63 part de approval et traite OWASP LLM Top 10 2026 comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à prompt injection de produire un résultat observable avant que tool call puisse déclencher l’effet attendu autour de guardrail. La décision finale reste bornée par prompt injection et guardrail : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c63 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme approval en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester OWASP LLM Top 10 2026, la fixture owasp-llm-2026-prompt-injection-controles-c63 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à prompt injection.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c64 part de OWASP LLM Top 10 2026 et traite prompt injection comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à tool call de produire un résultat observable avant que guardrail puisse déclencher l’effet attendu autour de approval. L’exploitation surveille alors la transition entre tool call et guardrail, tandis que la sécurité vérifie que approval ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de guardrail échoue, le rollback restaure la configuration liée à approval, rejoue owasp-llm-2026-prompt-injection-controles-c64 et compare le nouvel état au témoin produit par OWASP LLM Top 10 2026. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à prompt injection, à une condition concrète et à une preuve plutôt qu’à une formule générale.
Critères de décision pour la production
Le point de départ n’est pas une fonctionnalité, mais une frontière de décision observable.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c71 part de guardrail et traite approval comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à OWASP LLM Top 10 2026 de produire un résultat observable avant que prompt injection puisse déclencher l’effet attendu autour de tool call. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à approval, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par OWASP LLM Top 10 2026 et tool call : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c71 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme guardrail en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c72 part de approval et traite OWASP LLM Top 10 2026 comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à prompt injection de produire un résultat observable avant que tool call puisse déclencher l’effet attendu autour de guardrail. Pour tester OWASP LLM Top 10 2026, la fixture owasp-llm-2026-prompt-injection-controles-c72 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à prompt injection. L’exploitation surveille alors la transition entre prompt injection et tool call, tandis que la sécurité vérifie que guardrail ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de tool call échoue, le rollback restaure la configuration liée à guardrail, rejoue owasp-llm-2026-prompt-injection-controles-c72 et compare le nouvel état au témoin produit par approval.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c73 part de OWASP LLM Top 10 2026 et traite prompt injection comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à tool call de produire un résultat observable avant que guardrail puisse déclencher l’effet attendu autour de approval. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à prompt injection, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par tool call et approval : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c73 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme OWASP LLM Top 10 2026 en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c74 part de prompt injection et traite tool call comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à guardrail de produire un résultat observable avant que approval puisse déclencher l’effet attendu autour de OWASP LLM Top 10 2026. Pour tester tool call, la fixture owasp-llm-2026-prompt-injection-controles-c74 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à guardrail. L’exploitation surveille alors la transition entre guardrail et approval, tandis que la sécurité vérifie que OWASP LLM Top 10 2026 ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de approval échoue, le rollback restaure la configuration liée à OWASP LLM Top 10 2026, rejoue owasp-llm-2026-prompt-injection-controles-c74 et compare le nouvel état au témoin produit par prompt injection.
Élément de preuve : OWASP documente que oWASP identifies its 2026 LLM Top 10 as the current release for major security risks in LLM applications. Cette source est utilisée ici pour cadrer critères de décision pour la production, pas pour remplacer le test local. [S7]Contrôles à conserver après la mise en service
Un système exploitable commence par une question simple : qui décide, sur quelles preuves, et que peut-on annuler ?
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c81 part de approval et traite OWASP LLM Top 10 2026 comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à prompt injection de produire un résultat observable avant que tool call puisse déclencher l’effet attendu autour de guardrail. Si la vérification de tool call échoue, le rollback restaure la configuration liée à guardrail, rejoue owasp-llm-2026-prompt-injection-controles-c81 et compare le nouvel état au témoin produit par approval. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à OWASP LLM Top 10 2026, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par prompt injection et guardrail : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c81 est présenté comme limite ou hypothèse, jamais comme fait acquis.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c82 part de OWASP LLM Top 10 2026 et traite prompt injection comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à tool call de produire un résultat observable avant que guardrail puisse déclencher l’effet attendu autour de approval. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme OWASP LLM Top 10 2026 en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester prompt injection, la fixture owasp-llm-2026-prompt-injection-controles-c82 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à tool call. L’exploitation surveille alors la transition entre tool call et guardrail, tandis que la sécurité vérifie que approval ne reçoit ni autorité implicite ni donnée excédentaire.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c83 part de prompt injection et traite tool call comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à guardrail de produire un résultat observable avant que approval puisse déclencher l’effet attendu autour de OWASP LLM Top 10 2026. Si la vérification de approval échoue, le rollback restaure la configuration liée à OWASP LLM Top 10 2026, rejoue owasp-llm-2026-prompt-injection-controles-c83 et compare le nouvel état au témoin produit par prompt injection. Ce niveau de détail rend « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables » révisable : chaque affirmation opérationnelle renvoie à tool call, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par guardrail et OWASP LLM Top 10 2026 : ce qui n’est pas démontré par le scénario owasp-llm-2026-prompt-injection-controles-c83 est présenté comme limite ou hypothèse, jamais comme fait acquis.
Dans « OWASP LLM Top 10 2026 : transformer le risque de prompt injection en contrôles testables », le scénario owasp-llm-2026-prompt-injection-controles-c84 part de tool call et traite guardrail comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à approval de produire un résultat observable avant que OWASP LLM Top 10 2026 puisse déclencher l’effet attendu autour de prompt injection. Cette séquence répond au besoin suivant : Passer d’une liste de risques LLM à des scénarios de test concrets pour un agent qui appelle des outils. Elle transforme tool call en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester guardrail, la fixture owasp-llm-2026-prompt-injection-controles-c84 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à approval. L’exploitation surveille alors la transition entre approval et OWASP LLM Top 10 2026, tandis que la sécurité vérifie que prompt injection ne reçoit ni autorité implicite ni donnée excédentaire.
Élément de preuve : OWASP documente que the 2025 OWASP LLM list provides the prior baseline for risks observed as LLMs became embedded in more production applications. Cette source est utilisée ici pour cadrer contrôles à conserver après la mise en service, pas pour remplacer le test local. [S8]Checklist opérationnelle
- Le contrôle autour de OWASP LLM Top 10 2026 a une entrée, une règle, un refus et une preuve.
- Le contrôle autour de prompt injection a une entrée, une règle, un refus et une preuve.
- Le contrôle autour de tool call a une entrée, une règle, un refus et une preuve.
- Le contrôle autour de guardrail a une entrée, une règle, un refus et une preuve.
- Le contrôle autour de approval a une entrée, une règle, un refus et une preuve.
Sources et points de contrôle
- [S1] OWASP API Security Top 10 2023 — OWASP API Security Top 10 2023 highlights authorization failures, authentication weaknesses, resource abuse, SSRF, misconfiguration and unsafe API consumption. source
- [S2] REST Security Cheat Sheet — OWASP REST guidance emphasizes HTTPS, explicit access control and careful handling of tokens, methods, inputs and security headers. source
- [S3] Authentication Cheat Sheet — OWASP authentication guidance separates identity proofing, authentication and session management and recommends strong controls for sensitive operations. source
- [S4] Content Security Policy Cheat Sheet — OWASP recommends strict CSP designs based on nonces or hashes instead of large static allowlists. source
- [S5] Artificial Intelligence Risk Management Framework: Generative AI Profile — NIST AI 600-1 is a generative-AI profile for integrating trustworthiness and risk actions across the AI lifecycle. source
- [S6] AI Risk Management Framework — NIST positions the AI RMF as a voluntary framework for managing AI risks and is revising it while adding profiles for specific settings. source
- [S7] OWASP Top 10 for Large Language Model Applications — OWASP identifies its 2026 LLM Top 10 as the current release for major security risks in LLM applications. source
- [S8] OWASP Top 10 for LLM Applications 2025 — The 2025 OWASP LLM list provides the prior baseline for risks observed as LLMs became embedded in more production applications. source
- [S9] Running agents - OpenAI Agents SDK — Run configuration controls model setup, guardrails, handoff behavior, tracing, tool execution and conversation state. source
- [S10] Tools - OpenAI Agents SDK — The SDK distinguishes hosted tools, local execution tools, function tools and agents-as-tools, each with different trust and execution boundaries. source


Commentaires
Aucun commentaire publié pour le moment.
Connectez-vous pour commenter