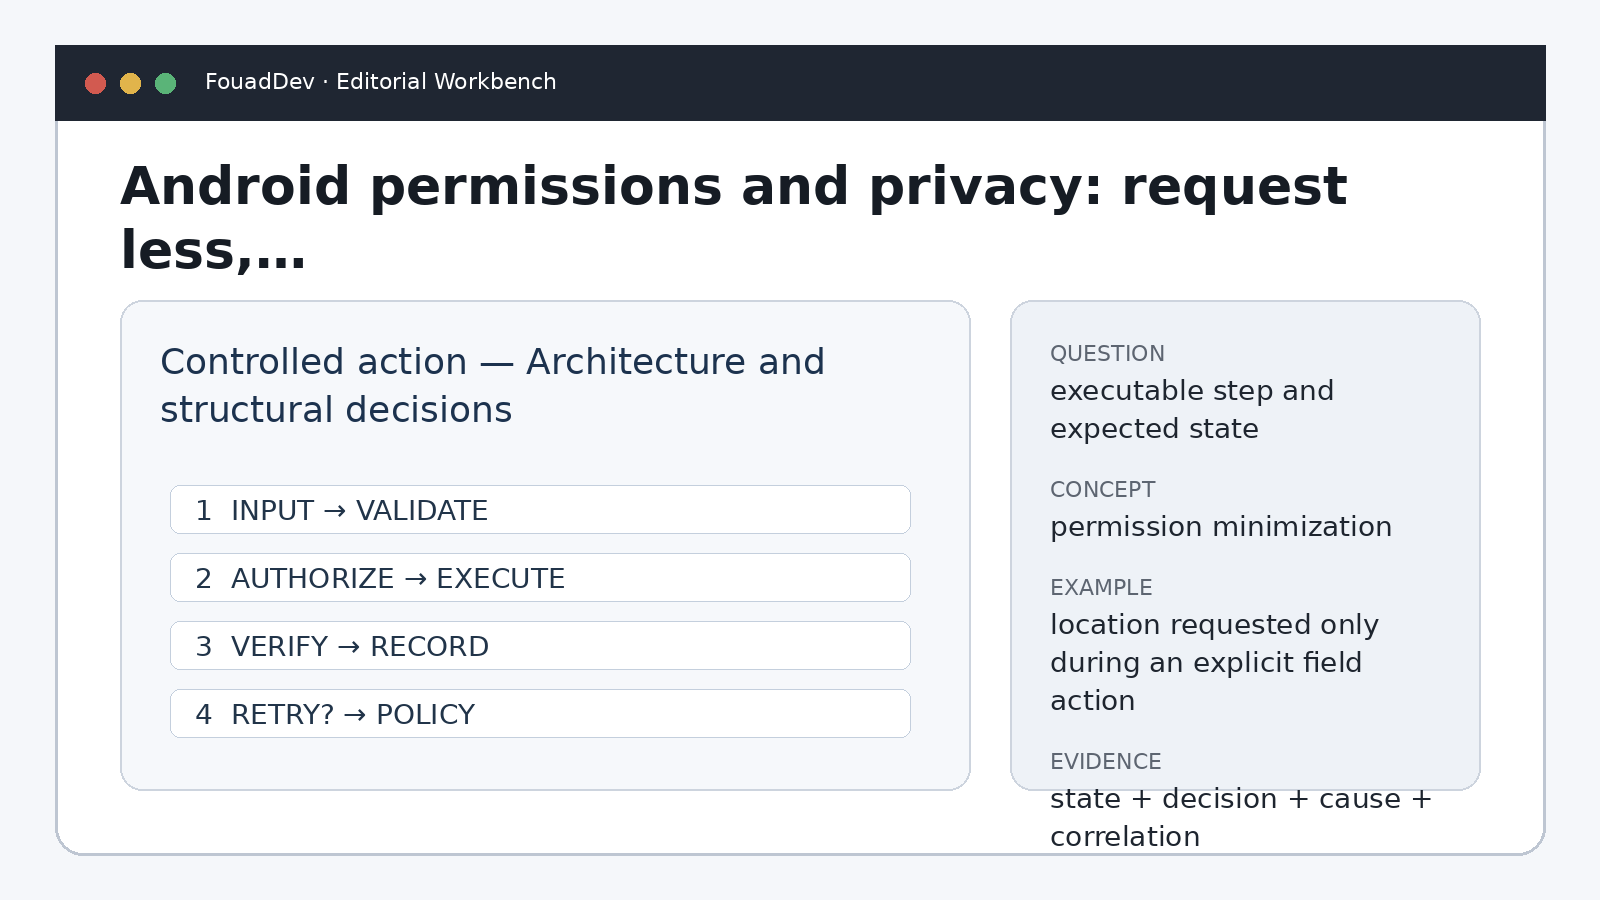
Permissions Android et confidentialité : demander moins, expliquer mieux répond à un problème opérationnel précis : transformer une intention en comportement vérifiable, sans masquer les compromis de sécurité, de qualité et d’exploitation. Ce guide progresse des fondations vers les choix experts, en utilisant GPS demandé seulement au moment d’une action terrain explicite comme fil conducteur et en confrontant les décisions aux contraintes de production.
Le problème réel et le périmètre
Permissions Android et confidentialité : demander moins, expliquer mieux devient un sujet d’ingénierie dès que le système doit rester fiable au-delà d’une démonstration. Le point de départ n’est pas l’outil, mais la décision à protéger : qui agit, sur quelles données, avec quelle autorité, et comment prouver après coup ce qui s’est passé. Ici, l’angle central est permission minimization. L’exemple fil rouge est GPS demandé seulement au moment d’une action terrain explicite. Il permet de raisonner sur une situation concrète plutôt que sur une architecture abstraite.
Une conception robuste sépare intention, état, exécution et preuve. L’intention décrit le résultat métier attendu; l’état indique ce que le système sait réellement; l’exécution réalise une action limitée; la preuve rend cette action vérifiable. Dans Permissions Android et confidentialité : demander moins, expliquer mieux, cette séparation évite qu’une erreur locale devienne une incohérence globale. Elle facilite aussi les tests, car chaque frontière possède un contrat observable et une responsabilité identifiable.
Le niveau débutant doit comprendre le flux nominal, mais la production impose d’examiner les écarts : entrée ambiguë, donnée absente, ressource indisponible, reprise réseau, doublon, permission insuffisante ou résultat contradictoire. Chaque cas doit avoir une réponse prévue. Le bon comportement n’est pas toujours « réessayer » : parfois il faut refuser, mettre en attente, demander une validation ou conserver l’état pour une reprise idempotente.
À un niveau intermédiaire, on transforme ces règles en interfaces explicites. Les entrées sont validées avant l’appel d’un composant sensible; les sorties sont contrôlées avant d’être persistées ou propagées; les dépendances externes sont encapsulées. Cette discipline réduit le couplage et rend possible une évolution progressive. Une équipe peut remplacer une implémentation sans réécrire tout le parcours métier, à condition que le contrat reste stable et testé.

Fondations et modèle mental
Le niveau avancé concerne l’observabilité et la maîtrise du risque. Les journaux doivent porter des identifiants de corrélation, un contexte minimal utile, la décision prise et la cause d’un échec sans exposer inutilement de données sensibles. Les métriques et traces ne remplacent pas le raisonnement métier : elles doivent répondre à des questions opérationnelles précises, par exemple savoir où le flux s’est interrompu et si une reprise est sûre.
En pratique, GPS demandé seulement au moment d’une action terrain explicite doit être testable de bout en bout. On prépare un cas nominal, un cas de données incomplètes, un refus d’autorisation, une indisponibilité d’une dépendance et une répétition de la même requête. Le résultat attendu est défini avant l’exécution du test. Cette méthode transforme les exigences en preuves et évite les validations uniquement visuelles ou basées sur l’absence d’exception.
Le compromis principal oppose souvent simplicité immédiate et contrôlabilité future. Ajouter une couche, une file d’attente, un garde-fou ou une étape humaine a un coût. Ce coût est justifié lorsque l’échec est difficile à détecter, coûteux à corriger ou susceptible d’affecter des personnes, des données ou des opérations critiques. À l’inverse, multiplier les composants sans risque correspondant augmente la surface de panne et la charge cognitive.
Un piège expert consiste à confondre automatisation et autonomie. Automatiser une séquence connue ne signifie pas déléguer une décision ouverte. Pour Permissions Android et confidentialité : demander moins, expliquer mieux, il faut définir ce qui peut être exécuté automatiquement, ce qui exige une politique déterministe et ce qui doit être confirmé par un humain. Cette classification doit apparaître dans le code, les tests et les procédures d’exploitation, pas seulement dans une documentation générale.

Architecture et décisions structurantes
La revue de production doit donc rechercher des preuves concrètes : contrats versionnés, tests de régression, gestion des erreurs, contrôle des privilèges, journalisation exploitable, stratégie de reprise et propriétaire clairement nommé. Une fonctionnalité peut sembler correcte en démonstration et rester non exploitable si l’équipe ne sait pas diagnostiquer un échec ou revenir à un état cohérent.
Enfin, la qualité se mesure à la capacité du système à rendre ses décisions compréhensibles. Un opérateur doit pouvoir distinguer un refus volontaire d’une panne, une attente d’une perte de donnée, et une reprise légitime d’un doublon. Cette lisibilité opérationnelle est un résultat d’architecture. Elle réduit le temps de diagnostic et empêche les corrections manuelles de masquer un défaut structurel.
Permissions Android et confidentialité : demander moins, expliquer mieux devient un sujet d’ingénierie dès que le système doit rester fiable au-delà d’une démonstration. Le point de départ n’est pas l’outil, mais la décision à protéger : qui agit, sur quelles données, avec quelle autorité, et comment prouver après coup ce qui s’est passé. Ici, l’angle central est permission minimization. L’exemple fil rouge est GPS demandé seulement au moment d’une action terrain explicite. Il permet de raisonner sur une situation concrète plutôt que sur une architecture abstraite.
Une conception robuste sépare intention, état, exécution et preuve. L’intention décrit le résultat métier attendu; l’état indique ce que le système sait réellement; l’exécution réalise une action limitée; la preuve rend cette action vérifiable. Dans Permissions Android et confidentialité : demander moins, expliquer mieux, cette séparation évite qu’une erreur locale devienne une incohérence globale. Elle facilite aussi les tests, car chaque frontière possède un contrat observable et une responsabilité identifiable.
Mise en œuvre et preuves attendues
Le niveau débutant doit comprendre le flux nominal, mais la production impose d’examiner les écarts : entrée ambiguë, donnée absente, ressource indisponible, reprise réseau, doublon, permission insuffisante ou résultat contradictoire. Chaque cas doit avoir une réponse prévue. Le bon comportement n’est pas toujours « réessayer » : parfois il faut refuser, mettre en attente, demander une validation ou conserver l’état pour une reprise idempotente.
À un niveau intermédiaire, on transforme ces règles en interfaces explicites. Les entrées sont validées avant l’appel d’un composant sensible; les sorties sont contrôlées avant d’être persistées ou propagées; les dépendances externes sont encapsulées. Cette discipline réduit le couplage et rend possible une évolution progressive. Une équipe peut remplacer une implémentation sans réécrire tout le parcours métier, à condition que le contrat reste stable et testé.
Le niveau avancé concerne l’observabilité et la maîtrise du risque. Les journaux doivent porter des identifiants de corrélation, un contexte minimal utile, la décision prise et la cause d’un échec sans exposer inutilement de données sensibles. Les métriques et traces ne remplacent pas le raisonnement métier : elles doivent répondre à des questions opérationnelles précises, par exemple savoir où le flux s’est interrompu et si une reprise est sûre.
En pratique, GPS demandé seulement au moment d’une action terrain explicite doit être testable de bout en bout. On prépare un cas nominal, un cas de données incomplètes, un refus d’autorisation, une indisponibilité d’une dépendance et une répétition de la même requête. Le résultat attendu est défini avant l’exécution du test. Cette méthode transforme les exigences en preuves et évite les validations uniquement visuelles ou basées sur l’absence d’exception.

Compromis de production et exploitation
Le compromis principal oppose souvent simplicité immédiate et contrôlabilité future. Ajouter une couche, une file d’attente, un garde-fou ou une étape humaine a un coût. Ce coût est justifié lorsque l’échec est difficile à détecter, coûteux à corriger ou susceptible d’affecter des personnes, des données ou des opérations critiques. À l’inverse, multiplier les composants sans risque correspondant augmente la surface de panne et la charge cognitive.
Un piège expert consiste à confondre automatisation et autonomie. Automatiser une séquence connue ne signifie pas déléguer une décision ouverte. Pour Permissions Android et confidentialité : demander moins, expliquer mieux, il faut définir ce qui peut être exécuté automatiquement, ce qui exige une politique déterministe et ce qui doit être confirmé par un humain. Cette classification doit apparaître dans le code, les tests et les procédures d’exploitation, pas seulement dans une documentation générale.
La revue de production doit donc rechercher des preuves concrètes : contrats versionnés, tests de régression, gestion des erreurs, contrôle des privilèges, journalisation exploitable, stratégie de reprise et propriétaire clairement nommé. Une fonctionnalité peut sembler correcte en démonstration et rester non exploitable si l’équipe ne sait pas diagnostiquer un échec ou revenir à un état cohérent.
Enfin, la qualité se mesure à la capacité du système à rendre ses décisions compréhensibles. Un opérateur doit pouvoir distinguer un refus volontaire d’une panne, une attente d’une perte de donnée, et une reprise légitime d’un doublon. Cette lisibilité opérationnelle est un résultat d’architecture. Elle réduit le temps de diagnostic et empêche les corrections manuelles de masquer un défaut structurel.

Pièges experts et modes de défaillance
Permissions Android et confidentialité : demander moins, expliquer mieux devient un sujet d’ingénierie dès que le système doit rester fiable au-delà d’une démonstration. Le point de départ n’est pas l’outil, mais la décision à protéger : qui agit, sur quelles données, avec quelle autorité, et comment prouver après coup ce qui s’est passé. Ici, l’angle central est permission minimization. L’exemple fil rouge est GPS demandé seulement au moment d’une action terrain explicite. Il permet de raisonner sur une situation concrète plutôt que sur une architecture abstraite.
Une conception robuste sépare intention, état, exécution et preuve. L’intention décrit le résultat métier attendu; l’état indique ce que le système sait réellement; l’exécution réalise une action limitée; la preuve rend cette action vérifiable. Dans Permissions Android et confidentialité : demander moins, expliquer mieux, cette séparation évite qu’une erreur locale devienne une incohérence globale. Elle facilite aussi les tests, car chaque frontière possède un contrat observable et une responsabilité identifiable.
Le niveau débutant doit comprendre le flux nominal, mais la production impose d’examiner les écarts : entrée ambiguë, donnée absente, ressource indisponible, reprise réseau, doublon, permission insuffisante ou résultat contradictoire. Chaque cas doit avoir une réponse prévue. Le bon comportement n’est pas toujours « réessayer » : parfois il faut refuser, mettre en attente, demander une validation ou conserver l’état pour une reprise idempotente.
À un niveau intermédiaire, on transforme ces règles en interfaces explicites. Les entrées sont validées avant l’appel d’un composant sensible; les sorties sont contrôlées avant d’être persistées ou propagées; les dépendances externes sont encapsulées. Cette discipline réduit le couplage et rend possible une évolution progressive. Une équipe peut remplacer une implémentation sans réécrire tout le parcours métier, à condition que le contrat reste stable et testé.

Checklist pratique de décision
Le niveau avancé concerne l’observabilité et la maîtrise du risque. Les journaux doivent porter des identifiants de corrélation, un contexte minimal utile, la décision prise et la cause d’un échec sans exposer inutilement de données sensibles. Les métriques et traces ne remplacent pas le raisonnement métier : elles doivent répondre à des questions opérationnelles précises, par exemple savoir où le flux s’est interrompu et si une reprise est sûre.
En pratique, GPS demandé seulement au moment d’une action terrain explicite doit être testable de bout en bout. On prépare un cas nominal, un cas de données incomplètes, un refus d’autorisation, une indisponibilité d’une dépendance et une répétition de la même requête. Le résultat attendu est défini avant l’exécution du test. Cette méthode transforme les exigences en preuves et évite les validations uniquement visuelles ou basées sur l’absence d’exception.
Le compromis principal oppose souvent simplicité immédiate et contrôlabilité future. Ajouter une couche, une file d’attente, un garde-fou ou une étape humaine a un coût. Ce coût est justifié lorsque l’échec est difficile à détecter, coûteux à corriger ou susceptible d’affecter des personnes, des données ou des opérations critiques. À l’inverse, multiplier les composants sans risque correspondant augmente la surface de panne et la charge cognitive.
Un piège expert consiste à confondre automatisation et autonomie. Automatiser une séquence connue ne signifie pas déléguer une décision ouverte. Pour Permissions Android et confidentialité : demander moins, expliquer mieux, il faut définir ce qui peut être exécuté automatiquement, ce qui exige une politique déterministe et ce qui doit être confirmé par un humain. Cette classification doit apparaître dans le code, les tests et les procédures d’exploitation, pas seulement dans une documentation générale.



Commentaires
Aucun commentaire publié pour le moment.
Connectez-vous pour commenter