SLSA 1.2 : passer de « build réussi » à une provenance vérifiable répond à un problème précis : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Ce guide part des objets réels — SLSA 1.2, provenance, attestation, hosted build, hardened build — et cherche une décision vérifiable, pas une formule générique.
Le problème concret : SLSA 1.2 face à provenance
La difficulté réelle apparaît lorsque le comportement nominal rencontre les droits, les erreurs et la production.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c11 part de attestation et traite hosted build comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à hardened build de produire un résultat observable avant que SLSA 1.2 puisse déclencher l’effet attendu autour de provenance. L’exploitation surveille alors la transition entre hardened build et SLSA 1.2, tandis que la sécurité vérifie que provenance ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de SLSA 1.2 échoue, le rollback restaure la configuration liée à provenance, rejoue slsa-12-provenance-verifiable-c11 et compare le nouvel état au témoin produit par attestation. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à hosted build, à une condition concrète et à une preuve plutôt qu’à une formule générale.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c12 part de hosted build et traite hardened build comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à SLSA 1.2 de produire un résultat observable avant que provenance puisse déclencher l’effet attendu autour de attestation. La décision finale reste bornée par SLSA 1.2 et attestation : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c12 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme hosted build en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester hardened build, la fixture slsa-12-provenance-verifiable-c12 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à SLSA 1.2.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c13 part de hardened build et traite SLSA 1.2 comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à provenance de produire un résultat observable avant que attestation puisse déclencher l’effet attendu autour de hosted build. L’exploitation surveille alors la transition entre provenance et attestation, tandis que la sécurité vérifie que hosted build ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de attestation échoue, le rollback restaure la configuration liée à hosted build, rejoue slsa-12-provenance-verifiable-c13 et compare le nouvel état au témoin produit par hardened build. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à SLSA 1.2, à une condition concrète et à une preuve plutôt qu’à une formule générale.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c14 part de SLSA 1.2 et traite provenance comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à attestation de produire un résultat observable avant que hosted build puisse déclencher l’effet attendu autour de hardened build. La décision finale reste bornée par attestation et hardened build : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c14 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme SLSA 1.2 en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester provenance, la fixture slsa-12-provenance-verifiable-c14 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à attestation.

Frontières de confiance autour de attestation
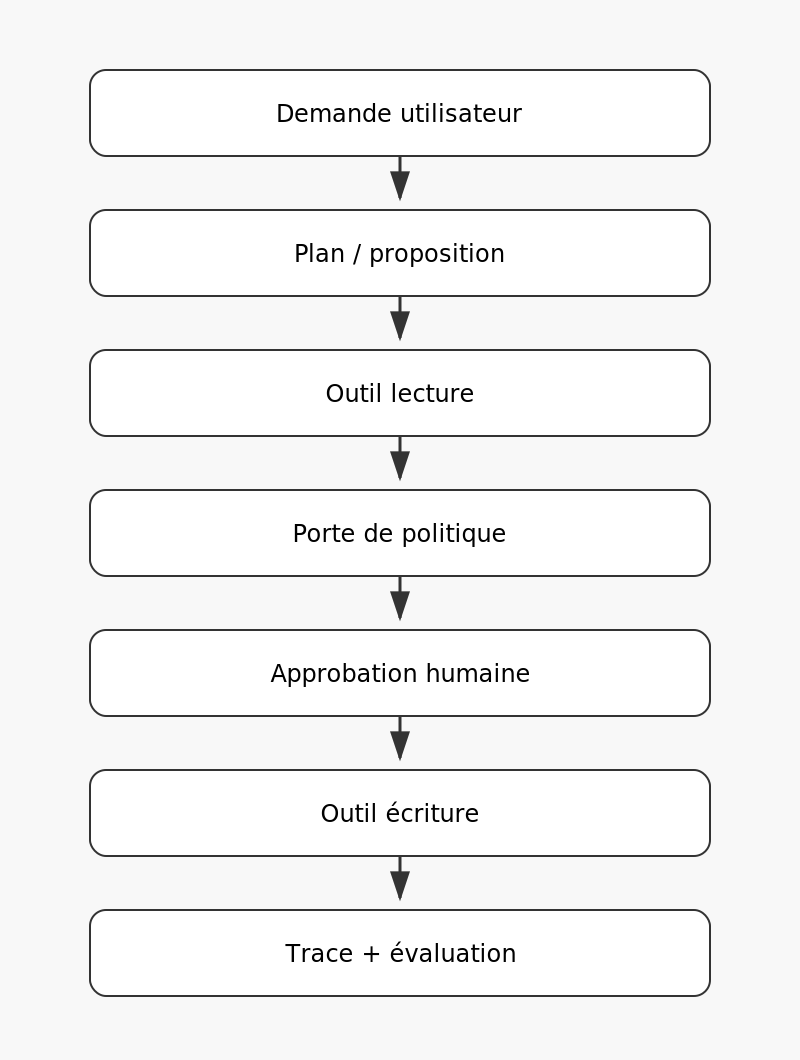
Le bon design sépare ce que le modèle propose de ce que l’application autorise et vérifie.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c21 part de hosted build et traite hardened build comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à SLSA 1.2 de produire un résultat observable avant que provenance puisse déclencher l’effet attendu autour de attestation. Pour tester hardened build, la fixture slsa-12-provenance-verifiable-c21 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à SLSA 1.2. L’exploitation surveille alors la transition entre SLSA 1.2 et provenance, tandis que la sécurité vérifie que attestation ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de provenance échoue, le rollback restaure la configuration liée à attestation, rejoue slsa-12-provenance-verifiable-c21 et compare le nouvel état au témoin produit par hosted build.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c22 part de hardened build et traite SLSA 1.2 comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à provenance de produire un résultat observable avant que attestation puisse déclencher l’effet attendu autour de hosted build. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à SLSA 1.2, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par provenance et hosted build : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c22 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme hardened build en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c23 part de SLSA 1.2 et traite provenance comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à attestation de produire un résultat observable avant que hosted build puisse déclencher l’effet attendu autour de hardened build. Pour tester provenance, la fixture slsa-12-provenance-verifiable-c23 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à attestation. L’exploitation surveille alors la transition entre attestation et hosted build, tandis que la sécurité vérifie que hardened build ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de hosted build échoue, le rollback restaure la configuration liée à hardened build, rejoue slsa-12-provenance-verifiable-c23 et compare le nouvel état au témoin produit par SLSA 1.2.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c24 part de provenance et traite attestation comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à hosted build de produire un résultat observable avant que hardened build puisse déclencher l’effet attendu autour de SLSA 1.2. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à attestation, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par hosted build et SLSA 1.2 : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c24 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme provenance en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.

Construire le chemin de décision avec hosted build
Le point de départ n’est pas une fonctionnalité, mais une frontière de décision observable.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c31 part de hardened build et traite SLSA 1.2 comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à provenance de produire un résultat observable avant que attestation puisse déclencher l’effet attendu autour de hosted build. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme hardened build en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester SLSA 1.2, la fixture slsa-12-provenance-verifiable-c31 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à provenance. L’exploitation surveille alors la transition entre provenance et attestation, tandis que la sécurité vérifie que hosted build ne reçoit ni autorité implicite ni donnée excédentaire.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c32 part de SLSA 1.2 et traite provenance comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à attestation de produire un résultat observable avant que hosted build puisse déclencher l’effet attendu autour de hardened build. Si la vérification de hosted build échoue, le rollback restaure la configuration liée à hardened build, rejoue slsa-12-provenance-verifiable-c32 et compare le nouvel état au témoin produit par SLSA 1.2. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à provenance, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par attestation et hardened build : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c32 est présenté comme limite ou hypothèse, jamais comme fait acquis.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c33 part de provenance et traite attestation comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à hosted build de produire un résultat observable avant que hardened build puisse déclencher l’effet attendu autour de SLSA 1.2. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme provenance en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester attestation, la fixture slsa-12-provenance-verifiable-c33 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à hosted build. L’exploitation surveille alors la transition entre hosted build et hardened build, tandis que la sécurité vérifie que SLSA 1.2 ne reçoit ni autorité implicite ni donnée excédentaire.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c34 part de attestation et traite hosted build comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à hardened build de produire un résultat observable avant que SLSA 1.2 puisse déclencher l’effet attendu autour de provenance. Si la vérification de SLSA 1.2 échoue, le rollback restaure la configuration liée à provenance, rejoue slsa-12-provenance-verifiable-c34 et compare le nouvel état au témoin produit par attestation. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à hosted build, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par hardened build et provenance : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c34 est présenté comme limite ou hypothèse, jamais comme fait acquis.

Vérifier le comportement de hardened build
Un système exploitable commence par une question simple : qui décide, sur quelles preuves, et que peut-on annuler ?
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c41 part de SLSA 1.2 et traite provenance comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à attestation de produire un résultat observable avant que hosted build puisse déclencher l’effet attendu autour de hardened build. La décision finale reste bornée par attestation et hardened build : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c41 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme SLSA 1.2 en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester provenance, la fixture slsa-12-provenance-verifiable-c41 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à attestation.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c42 part de provenance et traite attestation comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à hosted build de produire un résultat observable avant que hardened build puisse déclencher l’effet attendu autour de SLSA 1.2. L’exploitation surveille alors la transition entre hosted build et hardened build, tandis que la sécurité vérifie que SLSA 1.2 ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de hardened build échoue, le rollback restaure la configuration liée à SLSA 1.2, rejoue slsa-12-provenance-verifiable-c42 et compare le nouvel état au témoin produit par provenance. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à attestation, à une condition concrète et à une preuve plutôt qu’à une formule générale.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c43 part de attestation et traite hosted build comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à hardened build de produire un résultat observable avant que SLSA 1.2 puisse déclencher l’effet attendu autour de provenance. La décision finale reste bornée par hardened build et provenance : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c43 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme attestation en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester hosted build, la fixture slsa-12-provenance-verifiable-c43 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à hardened build.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c44 part de hosted build et traite hardened build comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à SLSA 1.2 de produire un résultat observable avant que provenance puisse déclencher l’effet attendu autour de attestation. L’exploitation surveille alors la transition entre SLSA 1.2 et provenance, tandis que la sécurité vérifie que attestation ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de provenance échoue, le rollback restaure la configuration liée à attestation, rejoue slsa-12-provenance-verifiable-c44 et compare le nouvel état au témoin produit par hosted build. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à hardened build, à une condition concrète et à une preuve plutôt qu’à une formule générale.

Échecs plausibles, signaux et diagnostic
La difficulté réelle apparaît lorsque le comportement nominal rencontre les droits, les erreurs et la production.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c51 part de provenance et traite attestation comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à hosted build de produire un résultat observable avant que hardened build puisse déclencher l’effet attendu autour de SLSA 1.2. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à attestation, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par hosted build et SLSA 1.2 : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c51 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme provenance en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
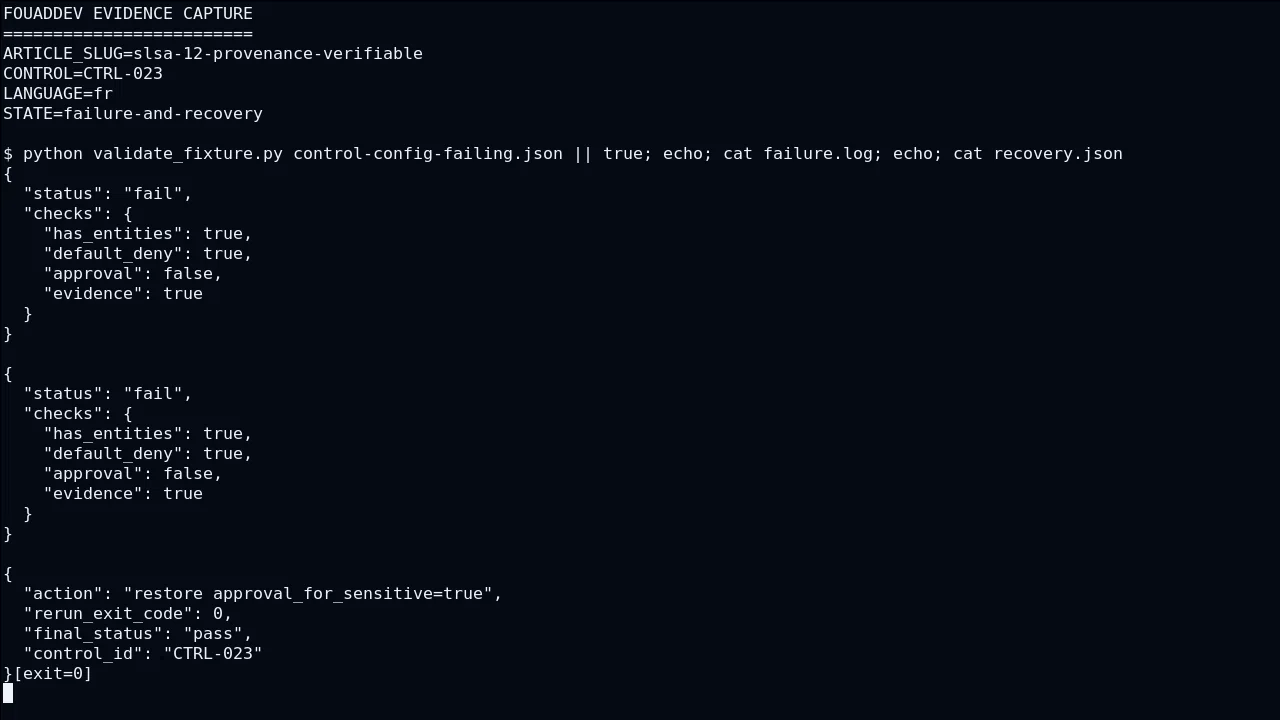
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c52 part de attestation et traite hosted build comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à hardened build de produire un résultat observable avant que SLSA 1.2 puisse déclencher l’effet attendu autour de provenance. Pour tester hosted build, la fixture slsa-12-provenance-verifiable-c52 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à hardened build. L’exploitation surveille alors la transition entre hardened build et SLSA 1.2, tandis que la sécurité vérifie que provenance ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de SLSA 1.2 échoue, le rollback restaure la configuration liée à provenance, rejoue slsa-12-provenance-verifiable-c52 et compare le nouvel état au témoin produit par attestation.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c53 part de hosted build et traite hardened build comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à SLSA 1.2 de produire un résultat observable avant que provenance puisse déclencher l’effet attendu autour de attestation. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à hardened build, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par SLSA 1.2 et attestation : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c53 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme hosted build en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c54 part de hardened build et traite SLSA 1.2 comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à provenance de produire un résultat observable avant que attestation puisse déclencher l’effet attendu autour de hosted build. Pour tester SLSA 1.2, la fixture slsa-12-provenance-verifiable-c54 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à provenance. L’exploitation surveille alors la transition entre provenance et attestation, tandis que la sécurité vérifie que hosted build ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de attestation échoue, le rollback restaure la configuration liée à hosted build, rejoue slsa-12-provenance-verifiable-c54 et compare le nouvel état au témoin produit par hardened build.
Déploiement progressif et retour arrière
Le bon design sépare ce que le modèle propose de ce que l’application autorise et vérifie.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c61 part de attestation et traite hosted build comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à hardened build de produire un résultat observable avant que SLSA 1.2 puisse déclencher l’effet attendu autour de provenance. Si la vérification de SLSA 1.2 échoue, le rollback restaure la configuration liée à provenance, rejoue slsa-12-provenance-verifiable-c61 et compare le nouvel état au témoin produit par attestation. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à hosted build, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par hardened build et provenance : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c61 est présenté comme limite ou hypothèse, jamais comme fait acquis.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c62 part de hosted build et traite hardened build comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à SLSA 1.2 de produire un résultat observable avant que provenance puisse déclencher l’effet attendu autour de attestation. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme hosted build en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester hardened build, la fixture slsa-12-provenance-verifiable-c62 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à SLSA 1.2. L’exploitation surveille alors la transition entre SLSA 1.2 et provenance, tandis que la sécurité vérifie que attestation ne reçoit ni autorité implicite ni donnée excédentaire.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c63 part de hardened build et traite SLSA 1.2 comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à provenance de produire un résultat observable avant que attestation puisse déclencher l’effet attendu autour de hosted build. Si la vérification de attestation échoue, le rollback restaure la configuration liée à hosted build, rejoue slsa-12-provenance-verifiable-c63 et compare le nouvel état au témoin produit par hardened build. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à SLSA 1.2, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par provenance et hosted build : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c63 est présenté comme limite ou hypothèse, jamais comme fait acquis.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c64 part de SLSA 1.2 et traite provenance comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à attestation de produire un résultat observable avant que hosted build puisse déclencher l’effet attendu autour de hardened build. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme SLSA 1.2 en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester provenance, la fixture slsa-12-provenance-verifiable-c64 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à attestation. L’exploitation surveille alors la transition entre attestation et hosted build, tandis que la sécurité vérifie que hardened build ne reçoit ni autorité implicite ni donnée excédentaire.

Critères de décision pour la production
Le point de départ n’est pas une fonctionnalité, mais une frontière de décision observable.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c71 part de hosted build et traite hardened build comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à SLSA 1.2 de produire un résultat observable avant que provenance puisse déclencher l’effet attendu autour de attestation. L’exploitation surveille alors la transition entre SLSA 1.2 et provenance, tandis que la sécurité vérifie que attestation ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de provenance échoue, le rollback restaure la configuration liée à attestation, rejoue slsa-12-provenance-verifiable-c71 et compare le nouvel état au témoin produit par hosted build. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à hardened build, à une condition concrète et à une preuve plutôt qu’à une formule générale.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c72 part de hardened build et traite SLSA 1.2 comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à provenance de produire un résultat observable avant que attestation puisse déclencher l’effet attendu autour de hosted build. La décision finale reste bornée par provenance et hosted build : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c72 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme hardened build en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester SLSA 1.2, la fixture slsa-12-provenance-verifiable-c72 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à provenance.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c73 part de SLSA 1.2 et traite provenance comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à attestation de produire un résultat observable avant que hosted build puisse déclencher l’effet attendu autour de hardened build. L’exploitation surveille alors la transition entre attestation et hosted build, tandis que la sécurité vérifie que hardened build ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de hosted build échoue, le rollback restaure la configuration liée à hardened build, rejoue slsa-12-provenance-verifiable-c73 et compare le nouvel état au témoin produit par SLSA 1.2. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à provenance, à une condition concrète et à une preuve plutôt qu’à une formule générale.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c74 part de provenance et traite attestation comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à hosted build de produire un résultat observable avant que hardened build puisse déclencher l’effet attendu autour de SLSA 1.2. La décision finale reste bornée par hosted build et SLSA 1.2 : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c74 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme provenance en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver. Pour tester attestation, la fixture slsa-12-provenance-verifiable-c74 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à hosted build.
Élément de preuve : NIST documente que nIST positions the AI RMF as a voluntary framework for managing AI risks and is revising it while adding profiles for specific settings. Cette source est utilisée ici pour cadrer critères de décision pour la production, pas pour remplacer le test local. [S7]Contrôles à conserver après la mise en service
Un système exploitable commence par une question simple : qui décide, sur quelles preuves, et que peut-on annuler ?
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c81 part de hardened build et traite SLSA 1.2 comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à provenance de produire un résultat observable avant que attestation puisse déclencher l’effet attendu autour de hosted build. Pour tester SLSA 1.2, la fixture slsa-12-provenance-verifiable-c81 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à provenance. L’exploitation surveille alors la transition entre provenance et attestation, tandis que la sécurité vérifie que hosted build ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de attestation échoue, le rollback restaure la configuration liée à hosted build, rejoue slsa-12-provenance-verifiable-c81 et compare le nouvel état au témoin produit par hardened build.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c82 part de SLSA 1.2 et traite provenance comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à attestation de produire un résultat observable avant que hosted build puisse déclencher l’effet attendu autour de hardened build. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à provenance, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par attestation et hardened build : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c82 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme SLSA 1.2 en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c83 part de provenance et traite attestation comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à hosted build de produire un résultat observable avant que hardened build puisse déclencher l’effet attendu autour de SLSA 1.2. Pour tester attestation, la fixture slsa-12-provenance-verifiable-c83 inclut volontairement un état valide et un état refusé ; le refus doit arriver avant toute modification attribuée à hosted build. L’exploitation surveille alors la transition entre hosted build et hardened build, tandis que la sécurité vérifie que SLSA 1.2 ne reçoit ni autorité implicite ni donnée excédentaire. Si la vérification de hardened build échoue, le rollback restaure la configuration liée à SLSA 1.2, rejoue slsa-12-provenance-verifiable-c83 et compare le nouvel état au témoin produit par provenance.
Dans « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable », le scénario slsa-12-provenance-verifiable-c84 part de attestation et traite hosted build comme une frontière explicite plutôt que comme une hypothèse implicite. Le premier contrôle demande à hardened build de produire un résultat observable avant que SLSA 1.2 puisse déclencher l’effet attendu autour de provenance. Ce niveau de détail rend « SLSA 1.2 : passer de « build réussi » à une provenance vérifiable » révisable : chaque affirmation opérationnelle renvoie à hosted build, à une condition concrète et à une preuve plutôt qu’à une formule générale. La décision finale reste bornée par hardened build et provenance : ce qui n’est pas démontré par le scénario slsa-12-provenance-verifiable-c84 est présenté comme limite ou hypothèse, jamais comme fait acquis. Cette séquence répond au besoin suivant : Relier un artefact à ses entrées et à sa plateforme de build puis définir le niveau d’assurance réellement nécessaire. Elle transforme attestation en point de décision vérifiable, avec une entrée nommée et une sortie que l’équipe peut conserver.
Élément de preuve : OWASP documente que oWASP identifies its 2026 LLM Top 10 as the current release for major security risks in LLM applications. Cette source est utilisée ici pour cadrer contrôles à conserver après la mise en service, pas pour remplacer le test local. [S8]Checklist opérationnelle
- Le contrôle autour de SLSA 1.2 a une entrée, une règle, un refus et une preuve.
- Le contrôle autour de provenance a une entrée, une règle, un refus et une preuve.
- Le contrôle autour de attestation a une entrée, une règle, un refus et une preuve.
- Le contrôle autour de hosted build a une entrée, une règle, un refus et une preuve.
- Le contrôle autour de hardened build a une entrée, une règle, un refus et une preuve.
Sources et points de contrôle
- [S1] OWASP Top 10 for LLM Applications 2025 — The 2025 OWASP LLM list provides the prior baseline for risks observed as LLMs became embedded in more production applications. source
- [S2] Build attestations - Docker Docs — Docker BuildKit can attach SBOM and provenance attestations so consumers can inspect image contents and build origin. source
- [S3] SLSA Build Track Basics — SLSA build levels progress from no guarantees to provenance, hosted signed builds and hardened build platforms. source
- [S4] SLSA specification v1.2 — SLSA 1.2 organizes supply-chain assurances into tracks and levels with recommended attestation formats. source
- [S5] SLSA Provenance — SLSA provenance is verifiable information linking a software artifact to how, when and from what it was produced. source
- [S6] Artificial Intelligence Risk Management Framework: Generative AI Profile — NIST AI 600-1 is a generative-AI profile for integrating trustworthiness and risk actions across the AI lifecycle. source
- [S7] AI Risk Management Framework — NIST positions the AI RMF as a voluntary framework for managing AI risks and is revising it while adding profiles for specific settings. source
- [S8] OWASP Top 10 for Large Language Model Applications — OWASP identifies its 2026 LLM Top 10 as the current release for major security risks in LLM applications. source
- [S9] PostgreSQL 18 OAuth Authorization/Authentication — PostgreSQL 18 documents OAuth client authentication concepts and terminology for clients such as libpq and psql. source
- [S10] MySQL 8.4 Security — MySQL security guidance spans account privileges, application defenses, installation protection, network controls, plugins and tested recovery. source


Commentaires
Aucun commentaire publié pour le moment.
Connectez-vous pour commenter